

Το Emotet botnet έχει αρχίσει να χρησιμοποιεί ένα νέο template για τα κακόβουλα συνημμένα του και είναι εξίσου επικίνδυνο όσο αυτά που χρησιμοποιούσε στο παρελθόν.
Μετά από πέντε μήνες “διακοπών”, το malware Emotet επέστρεψε τον Ιούλιο του 2020 και άρχισε να διασπείρει τεράστια ποσά spam παγκοσμίως.
Αυτές οι καμπάνιες spam προσποιούνται ότι είναι τιμολόγια, πληροφορίες αποστολής, πληροφορίες για τον COVID-19, βιογραφικά ή οικονομικά έγγραφα.
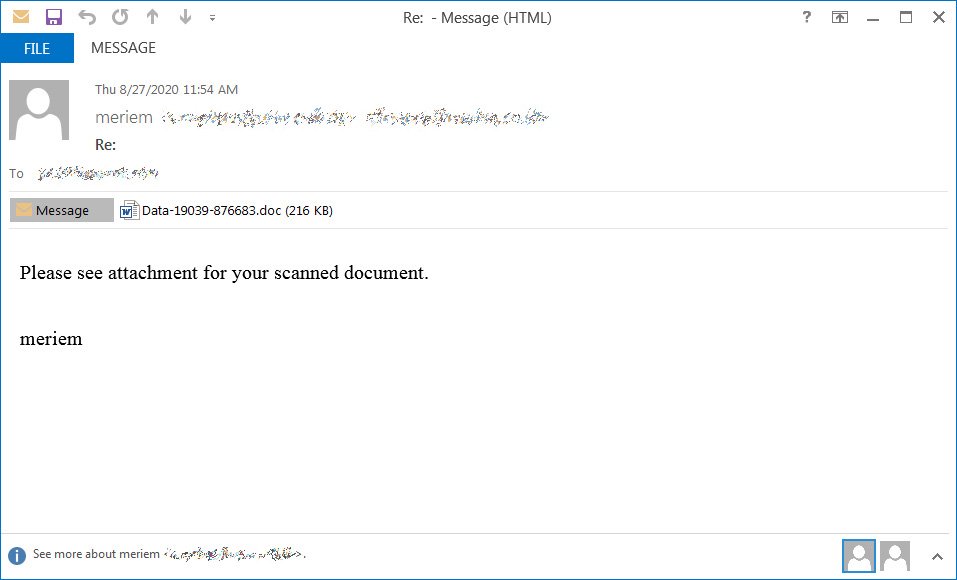
Σε αυτά τα spam emails επισυνάπτονται κακόβουλα συνημμένα Word (.doc) ή links για την λήψη τους.
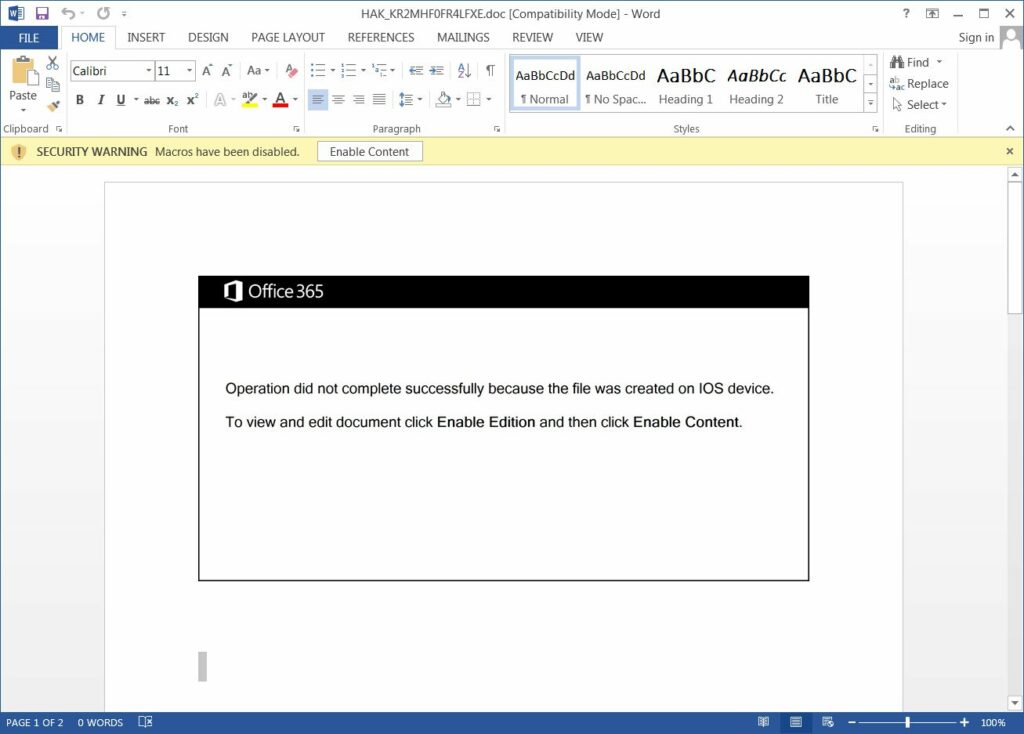
Όταν ανοίγουν, αυτά τα συνημμένα ζητούν από τον χρήστη να ενεργοποιήσει το «Enable Content», ώστε να εκτελεστούν κακόβουλες μακροεντολές για να εγκαταστήσουν το malware Emotet στον υπολογιστή του θύματος.
Για να εξαπατήσει τον χρήστη να ενεργοποιήσει τις μακροεντολές, το Emotet χρησιμοποιεί ένα template εγγράφου που λέει ότι το έγγραφο δημιουργήθηκε σε iOS και δεν μπορεί να προβληθεί σωστά, εκτός εάν πατηθεί το κουμπί « Enable Content».

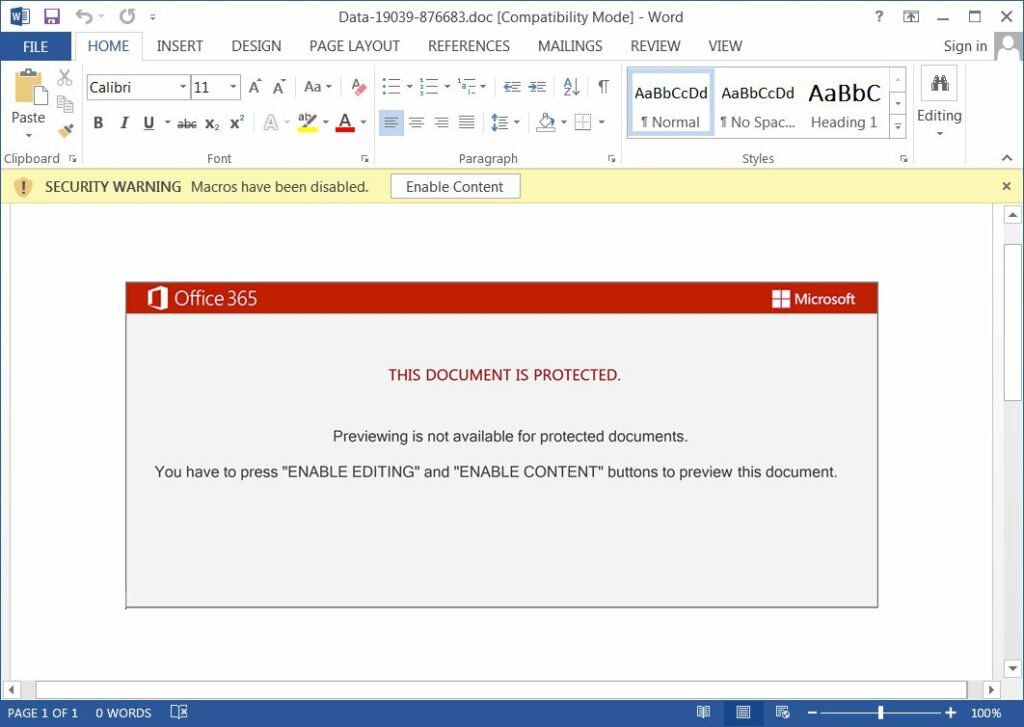
Στις 25 Αυγούστου, το botnet άλλαξε template το οποίο ο ειδικός της Emotet Joseph Roosen ονόμασε «Red Dawn» λόγω των κόκκινων χρωμάτων του.
Το template Red Dawn δεν χρησιμοποιεί το επιχείρημα του iOS και δηλώνει ότι “Αυτό το έγγραφο προστατεύεται” αλλά δεν είναι διαθέσιμη η προεπισκόπηση.
Στη συνέχεια, ζητά από το χρήστη να κάνει κλικ στο « Enable Editing» και « Enable Content» για να δει το έγγραφο.
Όπως και το προηγούμενο template, μόλις ο χρήστης κάνει κλικ στο περιεχόμενο, θα εκτελεστούν κακόβουλες μακροεντολές που θα κατεβάσουν και θα εγκαταστήσουν το κακόβουλο λογισμικό Emotet στον υπολογιστή του.
Γιατί είναι απαραίτητο να αναγνωρίζετε τα συνημμένα Emotet;
Το Emotet θεωρείται το πιο διαδεδομένο malware που στοχεύει χρήστες. Είναι επίσης ιδιαίτερα επιβλαβές, καθώς θα εγκαταστήσει και άλλα επικίνδυνα κακόβουλα προγράμματα όπως το Trickbot και το QBot στον υπολογιστή ενός θύματος.
Ενώ το TrickBot και το QBot μπορούν να εκτελέσουν διαφορετικές κακόβουλες δραστηριότητες, και τα δύο θα προσπαθήσουν να κλέψουν αποθηκευμένους κωδικούς πρόσβασης, cookies, τραπεζικές πληροφορίες και διάφορες άλλες ευαίσθητες πληροφορίες από τον υπολογιστή του θύματος.
Για να επιδεινωθούν τα πράγματα, είναι γνωστό ότι και τα δύο trojans παρέχουν πρόσβαση σε hackers που εγκαθιστούν ransomware όπως το Conti (TrickBot) ή το ProLock (QBot) σε όλο το δίκτυο.
Λόγω αυτού, είναι ζωτικής σημασίας να μπορείτε να αναγνωρίσετε τα κακόβουλα template εγγράφων που χρησιμοποιεί το Emotet, ώστε να μην μολυνθείτε κατά λάθος.
