

 Οι διαχειριστές δικτύων θα πρέπει τώρα να ανησυχούν για ένα νέο ransomware που ονομάζεται SNAKE και στοχεύει εταιρικά δίκτυα. Το νέο ransomware είναι σε θέση να κρυπτογραφήσει όλες τις συσκευές που είναι συνδεδεμένες στο δίκτυο-στόχο.
Στις περισσότερες επιθέσεις, οι hackers διεισδύουν στο εταιρικό δίκτυο, κλέβουν τα credentials διαχειριστή και στο τέλος χρησιμοποιούν το ransomware και άλλα εργαλεία για να κρυπτογραφήσουν τα αρχεία όλων των συνδεδεμένων συσκευών.
Τα πιο γνωστά ransomware που έχουν στοχεύσει μεγάλες επιχειρήσεις είναι τα: Ryuk, BitPaymer, DoppelPaymer, Sodinokibi, Maze, MegaCortex και LockerGoga. Τώρα στη λίστα προστίθεται και το Snake Ransomware.
Snake Ransomware
Το Snake Ransomware ανακαλύφθηκε από το MalwareHunterTeam την περασμένη εβδομάδα. Το website ενημέρωσε τον ειδικό Vitali Kremez για να μάθει περισσότερα για νέα αυτή απειλή.
Σύμφωνα με την ανάλυση του Kremez, αυτό το ransomware είναι γραμμένο σε Golang και είναι αρκετά πιο δύσκολο στην κατανόηση σε σχέση με άλλα παρόμοια προγράμματα.
Αφού γίνει η εγκατάσταση, το SNAKE αρχίζει να αφαιρεί τα Shadow Volume Copies του υπολογιστή και να «σκοτώνει» πολλές διαδικασίες που σχετίζονται με συστήματα SCADA, εικονικές μηχανές, συστήματα ελέγχου, εργαλεία απομακρυσμένης διαχείρισης, λογισμικά διαχείρισης δικτύου και πολλά άλλα.
Αφού ολοκληρώσει τις παραπάνω ενέργειες, αρχίζει να κρυπτογραφεί τα αρχεία της συσκευής.
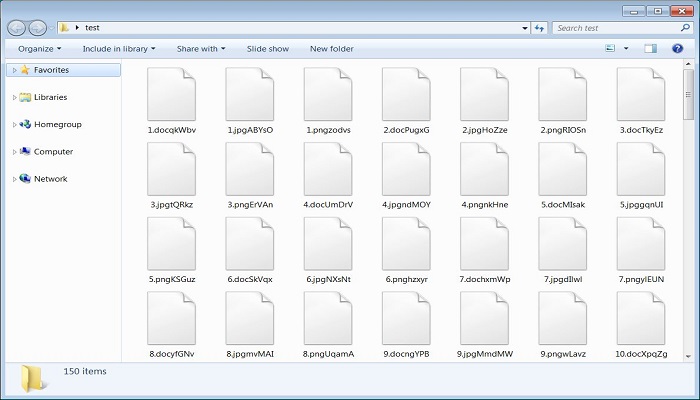
Κατά την κρυπτογράφηση ενός αρχείου το SNAKE προσθέτει μια συμβολοσειρά 5 χαρακτήρων στην επέκταση αρχείων (π.χ. ένα αρχείο με το όνομα 1.doc θα μετονομαστεί σε 1.docqkWbv μετά την κρυπτογράφηση).
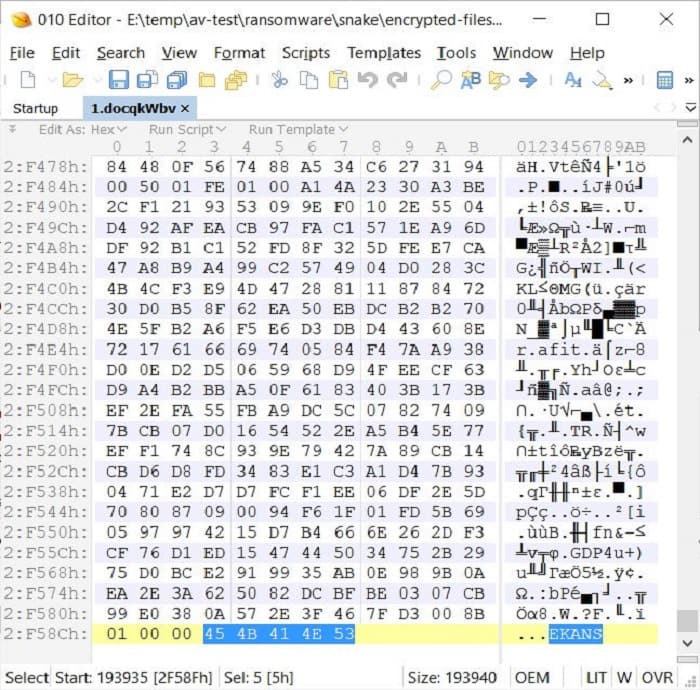
Επίσης, το SNAKE ransomware προσθέτει στα κρυπτογραφημένα αρχεία το file marker ‘EKANS‘ (όπως φαίνεται παρακάτω). Το EKANS είναι ουσιαστικά το SNAKE ανάποδα.
Όταν το SNAKE ολοκληρώσει την κρυπτογράφηση των αρχείων, θα δημιουργήσει ένα σημείωμα για να ζητήσει λύτρα από το θύμα. Το σημείωμα βρίσκεται στο φάκελο C: \ Users \ Public \ Desktop με το όνομα Fix-Your-Files.txt. Το σημείωμα περιέχει οδηγίες επικοινωνίας με μια διεύθυνση ηλεκτρονικού ταχυδρομείου. Εκεί θα δοθούν οι οδηγίες πληρωμής. Προς το παρόν, η διεύθυνση είναι: bapcocrypt@ctemplar.com.
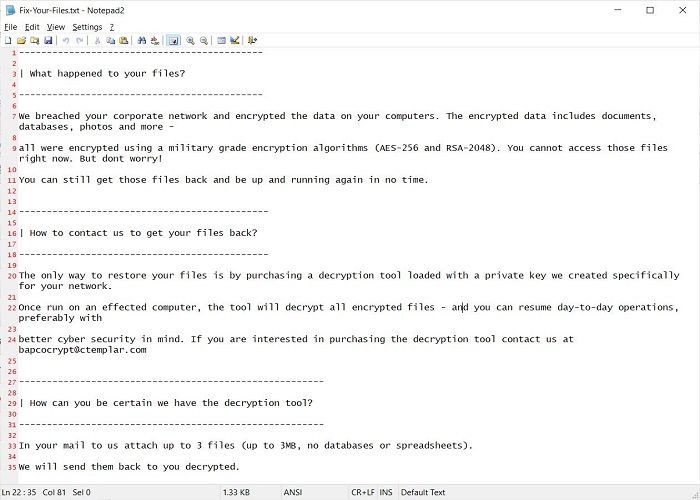
Όπως φαίνεται και από το σημείωμα, το ransomware στοχεύει το σύνολο του δικτύου και όχι μεμονωμένα workstations.
Το SNAKE ransomware εξακολουθεί να αναλύεται.
