

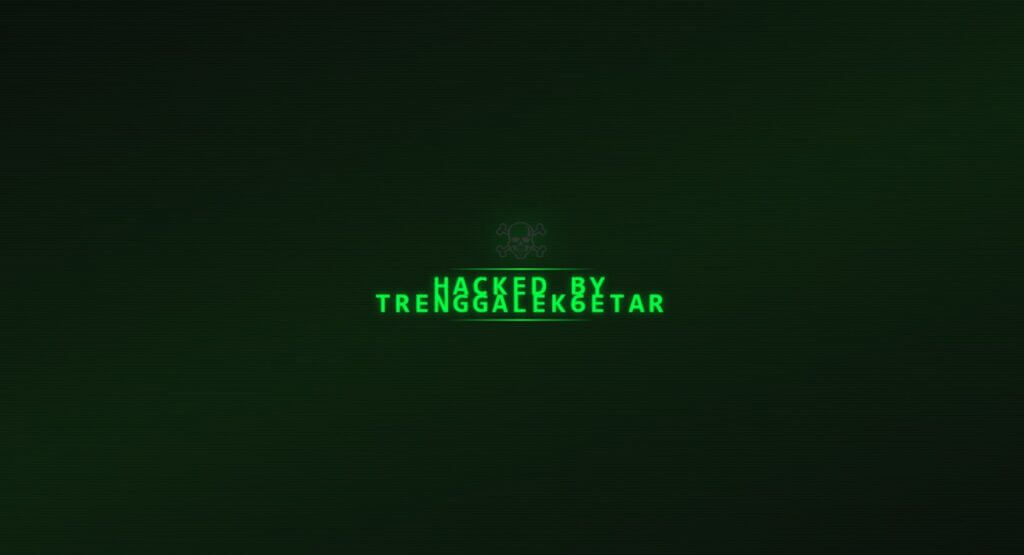
Νέο περιστατικό κυβερνοεπίθεσης με στόχο δημόσιο φορέα στην Ελλάδα καταγράφηκε τις τελευταίες ώρες, καθώς η επίσημη ιστοσελίδα του Ενιαίου Φορέα Ελέγχου Τροφίμων (ΕΦΕΤ) παραβιάστηκε από αγνώστους, με αποτέλεσμα να εμφανίζεται στην αρχική της σελίδα το μήνυμα «HACKED BY TRENGGALEK CETAR», συνοδευόμενο από το χαρακτηριστικό εικονίδιο μιας νεκροκεφαλής.
Το συμβάν είχε ως αποτέλεσμα να τεθεί η ιστοσελίδα εκτός κανονικής λειτουργίας, στερώντας προσωρινά από πολίτες και επιχειρήσεις την πρόσβαση στις ηλεκτρονικές υπηρεσίες και τις ανακοινώσεις του οργανισμού. Μέχρι στιγμής δεν έχει υπάρξει επίσημη ενημέρωση για την πλήρη έκταση της παραβίασης ή για το αν επηρεάστηκαν εσωτερικά πληροφοριακά συστήματα και δεδομένα.
Τα πρώτα στοιχεία δείχνουν επίθεση τύπου web defacement
Με βάση τις μέχρι τώρα ενδείξεις, πρόκειται για επίθεση τύπου web defacement, μία από τις πιο γνωστές μορφές παραβίασης ιστοσελίδων. Mια επίθεση defacement είναι ένα είδος “βανδαλισμού” μιας ιστοσελίδας, όπου οι χάκερς διεισδύουν στην ιστοσελίδα και αντικαθιστούν το περιεχόμενό της με δικά τους μηνύματα. Συνήθως χρησιμοποιείται για να καλύψει κάτι μεγαλύτερο, που βρίσκεται στο παρασκήνιο, ενώ τα μηνύματα μπορεί να μεταφέρουν κάποιο πολιτικό ή θρησκευτικό μήνυμα, ακατάλληλο περιεχόμενο, ή μια ειδοποίηση ότι η ιστοσελίδα έχει παραβιαστεί.
Δείτε επίσης: Στέλιος Κούλογλου: Στόχος του Pegasus όσο ερευνούσε τις υποκλοπές
Συχνοί στόχοι επιθέσεων defacement είναι κυβερνητικά πρόσωπα και ιστοσελίδες, ή θρησκευτικές ιστοσελίδες, ενώ οι επιθέσεις διαπράττονται τις περισσότερες φορές από ακτιβιστές (hacktivists), οι οποίοι προτιμούν μεγάλες σελίδες με πολλούς θεατές
Άγνωστη προς το παρόν η έκταση της παραβίασης
Το σημαντικότερο ερώτημα που παραμένει αναπάντητο είναι εάν η επίθεση περιορίστηκε αποκλειστικά στην αλλαγή της αρχικής σελίδας ή αν οι δράστες απέκτησαν πρόσβαση και σε βάσεις δεδομένων, λογαριασμούς διαχείρισης ή άλλα πληροφοριακά συστήματα του οργανισμού.
Σε αρκετές περιπτώσεις διεθνώς, επιθέσεις που αρχικά εμφανίστηκαν ως απλό web defacement αποδείχθηκαν στη συνέχεια μέρος μιας ευρύτερης επιχείρησης συλλογής δεδομένων ή εγκατάστασης κακόβουλου λογισμικού. Για τον λόγο αυτό, οι έρευνες μετά από ένα τέτοιο περιστατικό δεν περιορίζονται στην αποκατάσταση της ιστοσελίδας, αλλά επεκτείνονται σε εξονυχιστικό έλεγχο ολόκληρης της ψηφιακής υποδομής.
Οι αρμόδιες τεχνικές υπηρεσίες εργάζονται ήδη για την αποκατάσταση της λειτουργίας του ιστοτόπου και την ανάλυση των ψηφιακών ιχνών που άφησαν οι επιτιθέμενοι, ώστε να διαπιστωθεί η ακριβής μέθοδος εισόδου.
Γιατί οι δημόσιοι οργανισμοί αποτελούν συχνό στόχο
Τα τελευταία χρόνια οι κυβερνοεπιθέσεις σε δημόσιους οργανισμούς έχουν αυξηθεί αισθητά σε ολόκληρη την Ευρώπη. Οι κυβερνοεγκληματίες εκμεταλλεύονται συχνά μη ενημερωμένα συστήματα, αδύναμους μηχανισμούς πιστοποίησης ή γνωστές ευπάθειες σε λογισμικό διαχείρισης ιστοσελίδων.
Ακόμη και όταν ο στόχος δεν είναι η κλοπή δεδομένων, μια επιτυχημένη παραβίαση μπορεί να προκαλέσει σημαντική ζημιά στην αξιοπιστία ενός οργανισμού, να διαταράξει την εξυπηρέτηση των πολιτών και να δημιουργήσει αμφιβολίες για το επίπεδο προστασίας των ψηφιακών υποδομών του Δημοσίου.
Δείτε επίσης: NetNut / Popa: Η Google διαταράσσει το residential proxy network
Οι ειδικοί υπενθυμίζουν ότι η κυβερνοασφάλεια δεν περιορίζεται μόνο στην εγκατάσταση λογισμικού προστασίας, αλλά απαιτεί συνεχή ενημέρωση συστημάτων, τακτικούς ελέγχους ασφαλείας, διαχωρισμό κρίσιμων υπηρεσιών, ισχυρή αυθεντικοποίηση πολλαπλών παραγόντων και συνεχή εκπαίδευση των διαχειριστών.
Πολιτικές αντιδράσεις μετά το περιστατικό
Η κυβερνοεπίθεση προκάλεσε και πολιτικές αντιδράσεις. Σε ανακοίνωσή του, ο ΣΥΡΙΖΑ χαρακτήρισε την παραβίαση «ηχηρό καμπανάκι» για την κυβερνοασφάλεια του ελληνικού Δημοσίου, υποστηρίζοντας ότι το περιστατικό αναδεικνύει αδυναμίες στην προστασία κρίσιμων ψηφιακών υποδομών.
Παράλληλα, ζήτησε από την κυβέρνηση να δώσει απαντήσεις σχετικά με τον τρόπο που πραγματοποιήθηκε η επίθεση, την έκταση της παραβίασης, το ενδεχόμενο διαρροής δεδομένων, αλλά και τα μέτρα που λαμβάνονται ώστε να αποτραπούν αντίστοιχα περιστατικά στο μέλλον.
🔒 Προστατέψτε την ιδιωτικότητά σας με Proton VPN
Ελβετικό VPN από τους δημιουργούς του Proton Mail — αυστηρή πολιτική no-logs, ισχυρή κρυπτογράφηση και ενσωματωμένο NetShield που μπλοκάρει διαφημίσεις, trackers & malware.
- ✔ No-logs, με έδρα την Ελβετία (εκτός 14-Eyes)
- ✔ NetShield: φραγή διαφημίσεων, trackers & κακόβουλων domains
- ✔ Καλύπτει όλες τις συσκευές — δωρεάν έκδοση διαθέσιμη
Ο σύνδεσμος είναι συνεργατικός (affiliate) — το SecNews ενδέχεται να λάβει προμήθεια χωρίς επιπλέον κόστος για εσάς. Δεν επηρεάζει την ανεξαρτησία της αρθρογραφίας μας.
Μέχρι την ώρα σύνταξης του άρθρου δεν είχε δημοσιοποιηθεί επίσημη τεχνική ενημέρωση από τον ΕΦΕΤ σχετικά με τα αίτια της επίθεσης ή τα ευρήματα της πρώτης διερεύνησης.

Τι αναμένεται από εδώ και πέρα
Η πλήρης αποκατάσταση της ιστοσελίδας αποτελεί μόνο το πρώτο βήμα. Το κρίσιμο στάδιο είναι η ψηφιακή εγκληματολογική ανάλυση (digital forensics), μέσω της οποίας θα διαπιστωθεί αν οι εισβολείς απέκτησαν πρόσβαση πέρα από το δημόσιο περιβάλλον του ιστοτόπου ή αν η επίθεση περιορίστηκε αποκλειστικά στην αλλοίωση της αρχικής σελίδας.
Δείτε επίσης: ToddyCat: Το νέο malware Umbrij στοχεύει εταιρικούς λογαριασμούς Gmail
Παράλληλα, αναμένεται να εξεταστούν τα αρχεία καταγραφής (logs), οι λογαριασμοί διαχείρισης και οι μηχανισμοί ασφαλείας, προκειμένου να εντοπιστεί το σημείο εισόδου των δραστών και να αποκλειστεί το ενδεχόμενο παραμονής τους στο σύστημα.
Το περιστατικό έρχεται να υπενθυμίσει ότι οι κυβερνοαπειλές εξελίσσονται διαρκώς και ότι ακόμη και ένας φαινομενικά «απλός» βανδαλισμός ιστοσελίδας μπορεί να αποτελεί την κορυφή ενός πολύ πιο σύνθετου περιστατικού ασφαλείας. Για τους δημόσιους οργανισμούς, η έγκαιρη ανίχνευση, η άμεση αντίδραση και η διαφάνεια στην ενημέρωση των πολιτών αποτελούν πλέον βασικές προϋποθέσεις για τη διατήρηση της εμπιστοσύνης στην ψηφιακή λειτουργία του κράτους.
