

Παρότι το macOS εξακολουθεί να θεωρείται από πολλούς ένα ιδιαίτερα ασφαλές λειτουργικό σύστημα, οι κυβερνοεγκληματίες αναπτύσσουν πλέον πιο εξελιγμένες τεχνικές που στοχεύουν ειδικά τους χρήστες Mac. Μία από τις πιο πρόσφατες απειλές είναι το PamStealer, ένα νέο infostealer το οποίο, σύμφωνα με τους ερευνητές της Jamf Threat Labs, εισάγει μια ιδιαίτερα επικίνδυνη προσέγγιση: επαληθεύει ότι ο κωδικός πρόσβασης που πληκτρολογεί το θύμα είναι έγκυρος πριν προχωρήσει στην κλοπή προσωπικών δεδομένων.
Η συγκεκριμένη λειτουργία αυξάνει σημαντικά την αξία των κλεμμένων διαπιστευτηρίων, καθώς οι δράστες γνωρίζουν από την πρώτη στιγμή ότι διαθέτουν λειτουργικά στοιχεία σύνδεσης.
Μεταμφίεση σε δημοφιλή εφαρμογή
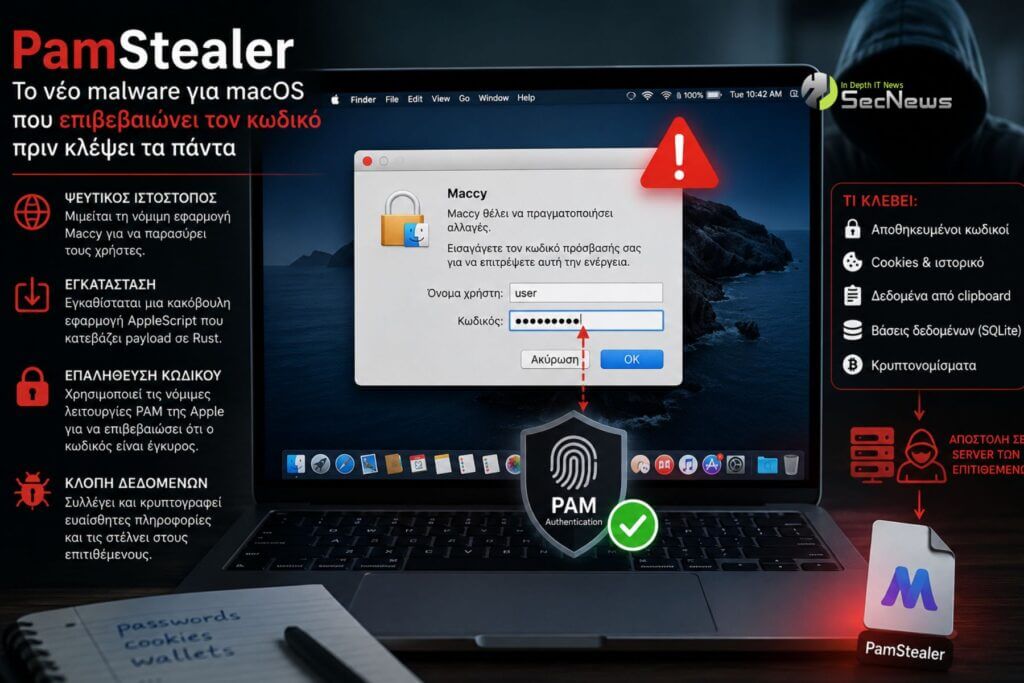
Η εκστρατεία διανομής του PamStealer βασίζεται στην κοινωνική μηχανική (social engineering). Οι επιτιθέμενοι δημιουργούν έναν ψεύτικο ιστότοπο που αντιγράφει σχεδόν πιστά τη νόμιμη εφαρμογή διαχείρισης πρόχειρου Maccy, παρασύροντας τους χρήστες να κατεβάσουν ένα δήθεν νόμιμο πρόγραμμα.
Δείτε επίσης: Η Apple εργάζεται σε Mac Studio M7 Ultra για το 2028 με πιθανή μεγάλη αναβάθμιση
Στην πραγματικότητα, το αρχείο που εγκαθίσταται αποτελεί μια κακόβουλη εφαρμογή AppleScript. Μόλις εκτελεστεί, πραγματοποιεί αρχικούς ελέγχους στο σύστημα και ανακτά ένα δεύτερο payload, το οποίο έχει αναπτυχθεί στη γλώσσα προγραμματισμού Rust. Από εκεί και πέρα, το malware εγκαθίσταται μόνιμα στο σύστημα, εξασφαλίζοντας ότι θα συνεχίσει να εκτελείται ακόμη και μετά από επανεκκίνηση του υπολογιστή.
Στοχευμένες επιθέσεις αντί για μαζική διανομή
Ένα ακόμη χαρακτηριστικό που ξεχωρίζει το PamStealer είναι ότι δεν ενεργοποιείται αδιάκριτα σε κάθε υπολογιστή. Πριν εκτελέσει τις βασικές λειτουργίες του, εξετάζει διάφορες παραμέτρους του macOS, όπως τα χαρακτηριστικά του συστήματος, τη διάταξη του πληκτρολογίου και τις τοπικές ρυθμίσεις.
Η συμπεριφορά αυτή υποδηλώνει ότι οι δημιουργοί του ενδιαφέρονται για συγκεκριμένους στόχους και όχι για μια γενικευμένη εκστρατεία μόλυνσης, περιορίζοντας παράλληλα τις πιθανότητες εντοπισμού του κακόβουλου λογισμικού από ερευνητές ασφαλείας.
PamStealer: Η καινοτομία βρίσκεται στην επαλήθευση του κωδικού
Το στοιχείο που διαφοροποιεί περισσότερο το PamStealer από άλλα infostealers είναι η διαδικασία συλλογής διαπιστευτηρίων.
Το κακόβουλο λογισμικό εμφανίζει ένα παράθυρο που μοιάζει απόλυτα με το αυθεντικό παράθυρο εξουσιοδότησης του macOS, ζητώντας από τον χρήστη τον κωδικό διαχειριστή για να πραγματοποιηθούν δήθεν αλλαγές στην εφαρμογή.
Δείτε επίσης: Το M5 Ultra Mac Studio θα κυκλοφορήσει το 2026 με έως 768GB RAM
Ωστόσο, δεν αποθηκεύει απλώς ό,τι πληκτρολογεί ο χρήστης. Αντίθετα, αξιοποιεί το νόμιμο σύστημα PAM (Pluggable Authentication Modules) της Apple για να επιβεβαιώσει ότι ο κωδικός είναι πραγματικά σωστός. Δεν παραβιάζει ούτε παρακάμπτει τον μηχανισμό αυθεντικοποίησης του λειτουργικού, αλλά εκμεταλλεύεται τις νόμιμες δυνατότητές του, προσφέροντας στους επιτιθέμενους άμεσα επιβεβαιωμένα διαπιστευτήρια.
Εκτεταμένη συλλογή προσωπικών δεδομένων
Αφού ολοκληρωθεί η επαλήθευση, το δεύτερο στάδιο του malware ξεκινά τη συλλογή ευαίσθητων πληροφοριών. Στους στόχους του περιλαμβάνονται cookies και ιστορικό περιήγησης, αποθηκευμένοι κωδικοί πρόσβασης, βάσεις δεδομένων SQLite, περιεχόμενα του clipboard, καθώς και δεδομένα από πορτοφόλια κρυπτονομισμάτων.
Πριν αποσταλούν στους διακομιστές των επιτιθέμενων, όλα τα δεδομένα κρυπτογραφούνται, δυσκολεύοντας τόσο την ανίχνευση της ύποπτης δικτυακής κίνησης όσο και την ανάλυση της επίθεσης από ειδικούς ασφαλείας.
Παράλληλα, το PamStealer επιχειρεί να αποκτήσει δικαιώματα «Πλήρους Πρόσβασης στον Δίσκο», προσποιούμενο ακόμη και το Finder, ώστε να αποκτήσει πρόσβαση σε ακόμη περισσότερα αρχεία του χρήστη χωρίς επιπλέον περιορισμούς.
🔑 Ασφαλίστε τους κωδικούς σας με Proton Pass
Password manager από την Proton — end-to-end κρυπτογράφηση, passkeys, ενσωματωμένο 2FA και παρακολούθηση για διαρροές των στοιχείων σας.
- ✔ Κρυπτογραφημένη αποθήκευση κωδικών & passkeys
- ✔ Ειδοποίηση αν κάποιος κωδικός σας διέρρευσε (Dark Web Monitoring)
- ✔ Δωρεάν έκδοση — σε όλες τις συσκευές
Ο σύνδεσμος είναι συνεργατικός (affiliate) — το SecNews ενδέχεται να λάβει προμήθεια χωρίς επιπλέον κόστος για εσάς. Δεν επηρεάζει την ανεξαρτησία της αρθρογραφίας μας.
Η Rust δυσκολεύει την ανάλυση
Οι ερευνητές επισημαίνουν ότι μεγάλο μέρος του δεύτερου σταδίου έχει αναπτυχθεί στη Rust, επιλογή που δεν είναι τυχαία. Η συγκεκριμένη γλώσσα δυσκολεύει τη διαδικασία reverse engineering, καθώς πολλές κρίσιμες συμβολοσειρές και διαδρομές εκτέλεσης αποκαλύπτονται μόνο κατά τη λειτουργία του προγράμματος και όχι μέσα στο τελικό binary.
Η συγκεκριμένη τάση παρατηρείται όλο και συχνότερα τα τελευταία χρόνια, καθώς αρκετές ομάδες κυβερνοεγκληματιών επιλέγουν τη Rust για να αυξήσουν την πολυπλοκότητα των επιθέσεών τους και να καθυστερήσουν την ανάπτυξη εργαλείων ανίχνευσης.
Δείτε επίσης: Steam: Οι προγραμματιστές παιχνιδιών για Mac πρέπει να κάνουν ενημέρωση

Τι πρέπει να προσέξουν οι χρήστες
Η περίπτωση του PamStealer αποδεικνύει ότι οι σύγχρονες απειλές δεν βασίζονται απαραίτητα σε άγνωστες ευπάθειες, αλλά στην κατάχρηση νόμιμων λειτουργιών του ίδιου του λειτουργικού συστήματος και κυρίως στην εξαπάτηση του χρήστη.
Η προστασία ξεκινά από τη λήψη εφαρμογών αποκλειστικά από αξιόπιστες πηγές, τον σχολαστικό έλεγχο της διεύθυνσης κάθε ιστοσελίδας πριν από οποιαδήποτε εγκατάσταση και την αντιμετώπιση κάθε απρόσμενου αιτήματος για κωδικό διαχειριστή με ιδιαίτερη επιφύλαξη. Εξίσου σημαντικό είναι να παραχωρείται η άδεια «Πλήρης Πρόσβαση στον Δίσκο» μόνο όταν είναι απολύτως απαραίτητη και σε εφαρμογές που προέρχονται από έμπιστους προγραμματιστές. Τέλος, η τακτική ενημέρωση του macOS και των λύσεων ασφαλείας παραμένει ένας από τους αποτελεσματικότερους τρόπους έγκαιρης ανίχνευσης και αποκλεισμού γνωστών απειλών.
