

Περιεχόμενα
- Πώς λειτούργησε η Ντόκος deepfake επίθεση από άκρο σε άκρο
- Γιατί δεν εντοπίστηκε το deepfake κατά την κλήση
- Vovan & Lexus: εργαλείο υβριδικού πολέμου, όχι «φαρσέρ»
- Αντίμετρα Επιπέδου 1 κατά της Ντόκος deepfake: διαδικαστικά, δωρεάν, αποτελεσματικά
- Αντίμετρα Επιπέδου 2 κατά της Ντόκος deepfake: τεχνικά — εκεί που η Ελλάδα υστερεί
- Χρονολόγιο των προειδοποιήσεων που αγνοήθηκαν πριν την Ντόκος deepfake επίθεση
- Αντίμετρα Επιπέδου 3 κατά της Ντόκος deepfake: εκεί που το σύστημα απέτυχε συλλογικά
- Incident Response Protocol σε πέντε βήματα
- Τι έχουν ήδη κάνει άλλες χώρες
- Το κόστος των αντιμέτρων: γιατί αυτή η συζήτηση δεν είναι για χρήματα
- Οι συγκεκριμένες υποχρεώσεις μετά την Ντόκος deepfake: ποιος, τι, πότε
- Το συμπέρασμα που δεν θέλει κανείς να ακούσει
- Συχνές ερωτήσεις: Ντόκος deepfake επίθεση
- Τι μπορείτε να κάνετε εσείς
«Νόμιζα ότι μιλούσα με τον Ουμέροφ. Ήταν ζωντανά, τον έβλεπα, όπως βλέπω εσάς τώρα.» Η δήλωση του Γενικού Γραμματέα Εθνικής Ασφάλειας Θάνου Ντόκου αποτελεί την πρώτη επίσημη δημόσια επιβεβαίωση από υψηλόβαθμο αξιωματούχο κράτους-μέλους του ΝΑΤΟ ότι τα real-time AI deepfakes έχουν ήδη ξεπεράσει τα πρωτόκολλα ασφαλείας που έχουμε — και ότι αυτό συνέβη εδώ, τώρα, στην Ελλάδα. Η Ντόκος deepfake επίθεση δεν είναι μεμονωμένο περιστατικό αλλά επιχειρησιακή απόδειξη μιας νέας εποχής υβριδικών απειλών.

Το Μέγαρο Μαξίμου χαρακτήρισε το περιστατικό «υβριδικού χαρακτήρα επίθεση με χρήση εξαιρετικά προηγμένης τεχνολογίας Τεχνητής Νοημοσύνης». Σωστό — αλλά ατελές. Γιατί η τεχνολογία που χρησιμοποιήθηκε δεν είναι εξωτική ή απρόσιτη· κυκλοφορεί δωρεάν στο GitHub και τρέχει σε gaming GPU που αγοράζεις σε οποιοδήποτε ηλεκτρονικό κατάστημα. Αυτό είναι το αληθινό μέγεθος του προβλήματος.
Η συζήτηση για το αν πρέπει να παραιτηθεί ο Ντόκος, αν το Μαξίμου φταίει, ή αν η αντιπολίτευση εκμεταλλεύεται την κατάσταση, είναι θόρυβος. Το πραγματικό ερώτημα δεν είναι πολιτικό — είναι τεχνικό και θεσμικό: πώς έγινε δυνατή η επίθεση, γιατί δεν εντοπίστηκε, και ποια αντίμετρα υπάρχουν. Αυτά καλύπτονται στην παρούσα έρευνα.
Δείτε επίσης: Deepfake απάτες: Όταν δεν μπορείς να εμπιστευτείς ούτε τη φωνή που ακούς
Πώς λειτούργησε η Ντόκος deepfake επίθεση από άκρο σε άκρο
Οι Ρώσοι επιχειρησιακοί «φαρσέρ» Vovan (Vladimir Kuznetsov) και Lexus (Alexei Stolyarov) κανόνισαν video call με τον Έλληνα Γ.Γ. Εθνικής Ασφάλειας, παρουσιαζόμενοι ως Ουκρανός Υπουργός Άμυνας Rustem Umerov. Ο Ντόκος είδε στην οθόνη του αυτό που νόμιζε ότι ήταν ζωντανή σύνδεση με τον Ουμέροφ: κινούσε τα χείλη, αντιδρούσε στα λεγόμενα, εξέφραζε μικρές αντιδράσεις. Τίποτα από αυτά δεν ήταν αληθινό.
Η εκτέλεση μιας τέτοιας real-time deepfake επίθεσης σπάει σε τρία βήματα. Πρώτο, συλλογή υλικού (1-2 ώρες): ο επιτιθέμενος χρειάζεται δημόσιο audio και video του στόχου. Για έναν Υπουργό Άμυνας υπάρχουν ώρες διαθέσιμου υλικού σε YouTube, ειδησεογραφικά sites και αρχεία συνεντεύξεων. Απαιτούνται μόλις 5-30 δευτερόλεπτα καθαρού audio για voice cloning και 200-500 frames από video για face model.
Δεύτερο, training (2-4 ώρες): fine-tuning ενός pre-trained TTS μοντέλου (XTTS-v2, Fish Speech ή RVC) για μετατροπή φωνής σε πραγματικό χρόνο με latency κάτω από 100ms, και εκπαίδευση InsightFace inswapper ή FaceFusion για real-time face swap στα 25-30 fps.
Τρίτο, execution: η φωνή του επιτιθέμενου περνά μέσα από voice conversion και βγαίνει ως φωνή Ουμέροφ σε εφαρμογές που υποστηρίζουν virtual audio η εικόνα της κάμερας περνά μέσα από face swap και βγαίνει ως πρόσωπο Ουμέροφ σε virtual camera. Zoom, Teams ή browser-based platform που υποστηρίζει virtual outputs.
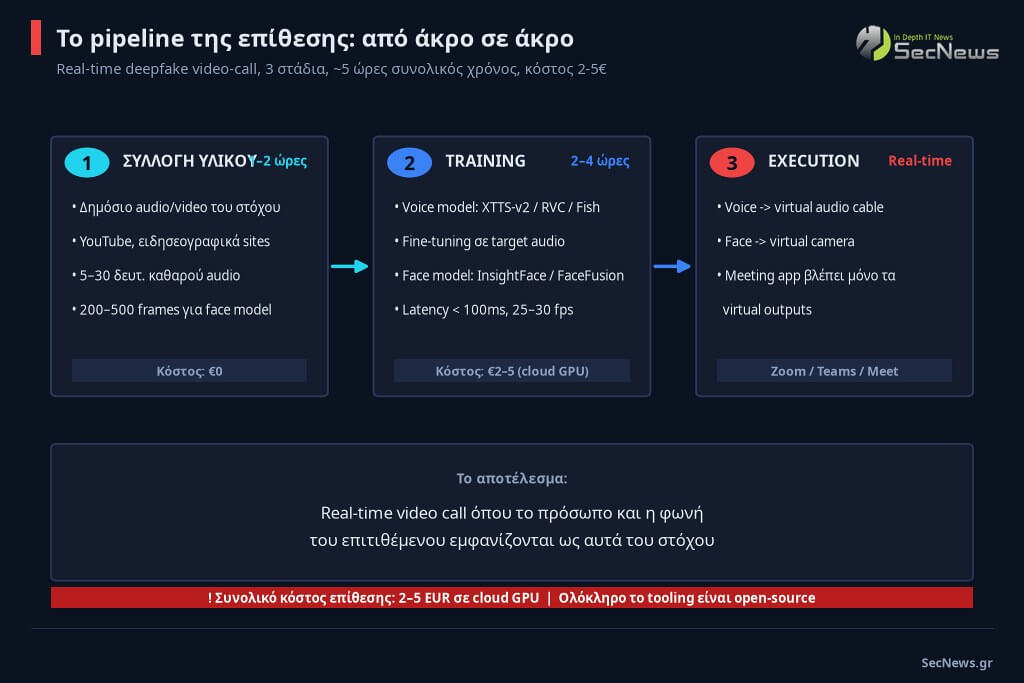
Το πραγματικά ανησυχητικό είναι το κόστος: RTX 3080 μεταχειρισμένη στα 500 ευρώ, open source software δωρεάν, ή cloud GPU σε Vast.ai / RunPod με 2-5 ευρώ για ολόκληρη την επίθεση. Πέντε ευρώ για μια επίθεση στην κρατική ασφάλεια μιας χώρας μέλους του ΝΑΤΟ.
Γιατί δεν εντοπίστηκε το deepfake κατά την κλήση
Ο Ντόκος δεν «ξεγελάστηκε» επειδή ήταν αφελής ή απρόσεκτος. Ξεγελάστηκε γιατί τα συστήματα επαλήθευσης που είχε στη διάθεσή του δεν ήταν σχεδιασμένα να αντιμετωπίσουν αυτή την απειλή. Τρεις παράγοντες συνέβαλαν στο να περάσει η deepfake επίθεση στον Θάνο Ντόκο.
Το confirmation bias έπαιξε τον πρώτο ρόλο: ο Ντόκος είχε ήδη συναντηθεί δια ζώσης με τον Ουμέροφ πρόσφατα, υπήρχαν ανοιχτά θέματα και ο εγκέφαλός του είδε αυτό που περίμενε να δει. Δεύτερον, τα synthetic microexpressions των σύγχρονων face-swap μοντέλων παράγουν σε πραγματικό χρόνο νεύματα, αναβοσβήσιμο, μικρές κινήσεις κεφαλιού βασιζόμενα στο audio context — ο «Ουμέροφ» αντιδρούσε ακριβώς επειδή το μοντέλο σχεδιάστηκε γι’ αυτό.
Τρίτον, το video compression λειτούργησε ως συνεργός. Σε ένα τυπικό video call (720p ή 1080p, H.264, 2-4 Mbps) ακόμα και πραγματικά πρόσωπα εμφανίζονται με compression artifacts. Τα artifacts του deepfake χάνονται μέσα σε αυτό τον «θόρυβο». Ένα deepfake σε raw 4K είναι πολύ πιο εύκολο να εντοπιστεί από ένα deepfake σε compressed video call stream.
Δείτε επίσης: INTERPOL: Phishing, Ransomware και AI Scams σαρώνουν Ασία-Ειρηνικό
Vovan & Lexus: εργαλείο υβριδικού πολέμου, όχι «φαρσέρ»
Ας σταματήσουμε να τους αποκαλούμε «φαρσέρ». Οι Vovan & Lexus αποτελούν ένα επιχειρησιακό duo που λειτουργεί ως μέρος της ρωσικής πληροφοριακής μηχανής — τεκμηριωμένα, συστηματικά, με στρατηγικούς στόχους. Το track record τους από το 2020 περιλαμβάνει τον Boris Johnson (2020, πίστεψε ότι μιλά με τον Ζελένσκι), τη Roberta Metsola (2022, Πρόεδρος Ευρωκοινοβουλίου), πολλαπλούς Υπουργούς Εξωτερικών από Γαλλία, Γερμανία, Ισπανία και Πολωνία, και τώρα τον Θάνο Ντόκο.
Η εξέλιξη της τακτικής είναι σαφής: από audio-only phishing (2012-2020), σε basic video (2020-2022), σε full AI real-time deepfake synthesis (2023-σήμερα). Κάθε χρόνο η τεχνολογία γίνεται πιο προσιτή και πιο πειστική. Ο στόχος δεν είναι πάντα η συλλογή πληροφοριών· είναι εξίσου — ίσως πρωταρχικά — η δημιουργία πολιτικής ζημιάς. Τα βίντεο διανέμονται στρατηγικά σε ρωσικά media, Telegram channels και anti-NATO platforms για να «αποδείξουν» ανικανότητα δυτικών ηγεσιών. Η αντιπολίτευση που ζητά παραίτηση Ντόκου παρέχει ακριβώς αυτό που ήθελαν: εσωτερική αναστάτωση.
Αντίμετρα Επιπέδου 1 κατά της Ντόκος deepfake: διαδικαστικά, δωρεάν, αποτελεσματικά
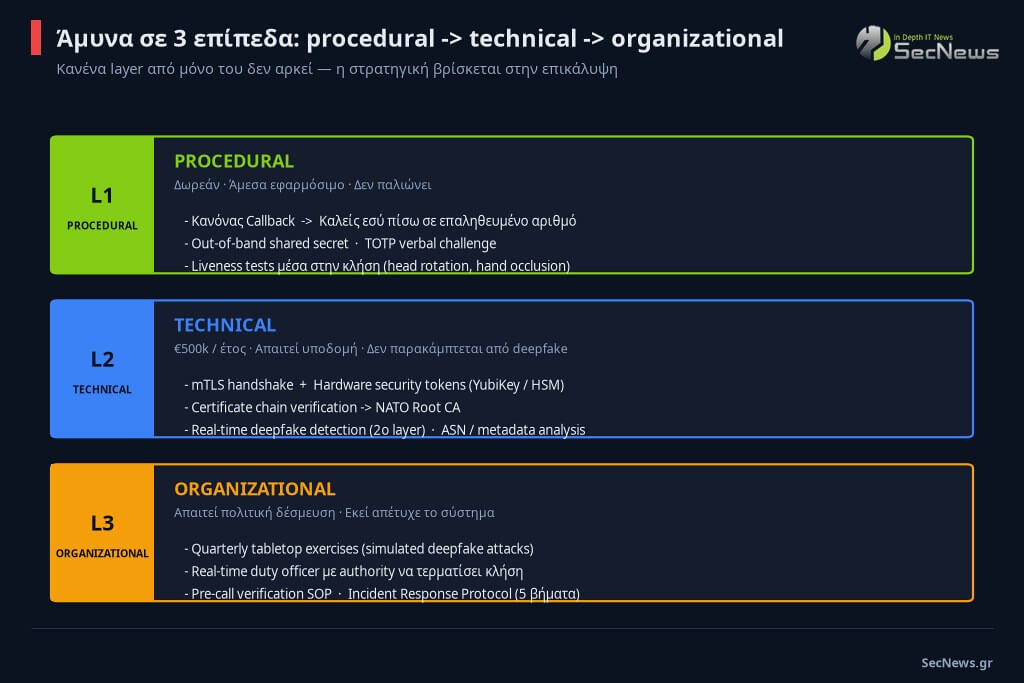
Δεν υπάρχει μοναδικός τρόπος προστασίας, αλλά υπάρχει συνδυασμός μέτρων που καθιστά τέτοιες επιθέσεις εξαιρετικά δύσκολες. Το πιο απλό και το πιο αποτελεσματικό: κανόνας callback. Κανένα call με συμμετέχοντες υψηλού προφίλ δεν ξεκινά ως εισερχόμενο. Λαμβάνεις αίτημα κλήσης από τον «Ουμέροφ»; Δεν απαντάς. Κλείνεις. Καλείς εσύ πίσω στον αριθμό που έχεις ήδη επαληθεύσει — το γραφείο του Υπουργείου Άμυνας στο Κίεβο, ακόλουθο της πρεσβείας που γνωρίζεις, ή το back-channel μέσω διπλωματικής αλληλογραφίας. Ο επιτιθέμενος δεν ελέγχει αυτό το κανάλι· η επίθεση τελειώνει εκεί.
Δεύτερο μέτρο: out-of-band shared secret. Κατά τη διάρκεια κάθε δια ζώσης συνάντησης ορίζεται μια ανακυκλούμενη λέξη κλειδί που αλλάζει κάθε εβδομάδα. Στην αρχή κάθε video call ζητείται. Πιο ισχυρή παραλλαγή είναι το TOTP verbal challenge: shared Authenticator app (Google Authenticator/Duo ή Authy), ο συνομιλητής λέει τον 6-ψήφιο κωδικό που βλέπει τη στιγμή εκείνη, ισχύει για 30 δευτερόλεπτα. Δεν μπορεί να πλαστογραφηθεί από επιτιθέμενο που δεν έχει πρόσβαση στο shared secret.
Τρίτο, liveness tests μέσα στην κλήση. Τα real-time face-swap μοντέλα έχουν συγκεκριμένες αδυναμίες που εκμεταλλεύεσαι επί τόπου: head rotation test — «γύρνα αριστερά, να σε δω σε προφίλ»· σε γωνία >45° εμφανίζονται 3D warping artifacts ορατά με γυμνό μάτι, το πρόσωπο «σπάει» ή παράγει ghosting. Hand occlusion — «βάλε το χέρι μπροστά από το μισό πρόσωπό σου»· τα μοντέλα δεν χειρίζονται σωστά την κάλυψη μέρους προσώπου από αντικείμενα. Sudden lighting change — άναψε φωτιστικό πλάι σου ή σκέπασε στιγμιαία την κάμερα· τα μοντέλα χάνουν texture consistency σε abrupt lighting changes.
Physical prop — «σήκωσε χαρτί με τη σημερινή ημερομηνία γραμμένη με το χέρι σου». Σημαντική επιφύλαξη: τα tests αυτά δουλεύουν τώρα· τα μοντέλα του 2027-2028 πιθανόν να τα έχουν αντιμετωπίσει. Γι’ αυτό δεν πρέπει να είναι η μοναδική γραμμή άμυνας.
Αντίμετρα Επιπέδου 2 κατά της Ντόκος deepfake: τεχνικά — εκεί που η Ελλάδα υστερεί
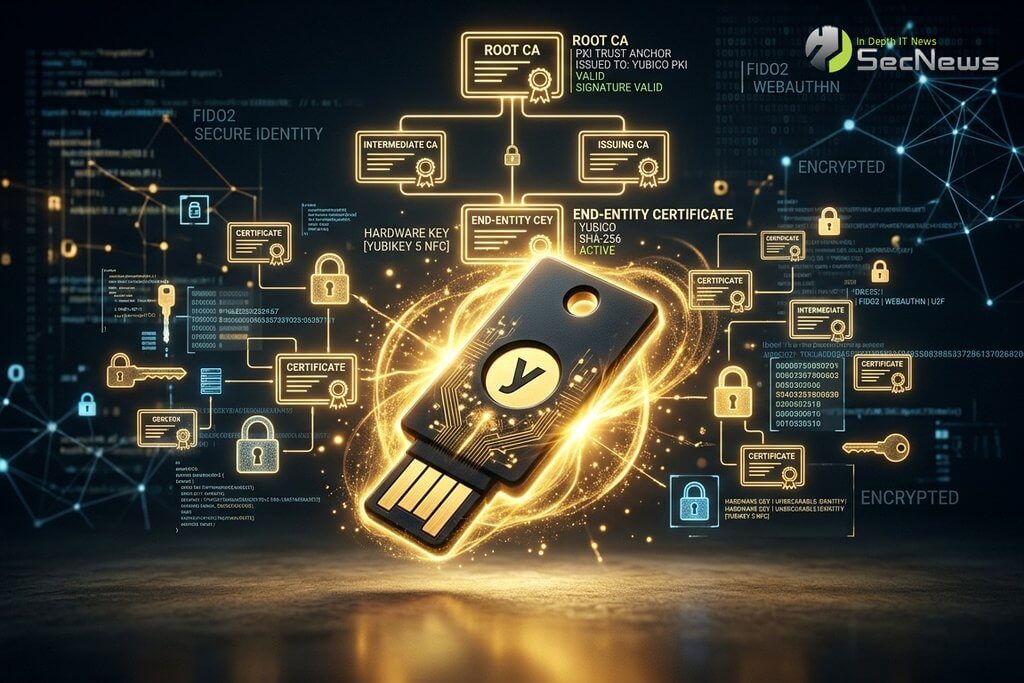
Αν η κλήση έγινε μέσω Zoom, Teams, Google Meet ή οποιασδήποτε commercial platform, υπάρχει ριζικό αρχιτεκτονικό πρόβλημα: αυτές οι πλατφόρμες επαληθεύουν λογαριασμό, όχι ταυτότητα ατόμου ή συσκευής. Το «Umerov_Ministry_Defense» account μπορεί να το δημιουργήσει ο οποιοσδήποτε. Η μοναδική απάντηση που δεν παρακάμπτεται από deepfake είναι κρυπτογραφική επαλήθευση ταυτότητας που δεν βασίζεται στο τι βλέπεις ή ακούς: mTLS με hardware security module.
Πρακτικά: κάθε senior official λαμβάνει hardware security token (YubiKey 5 Series ή NATO-grade smart card) με embedded private key που δεν φεύγει ποτέ από το hardware. Πριν τη σύνδεση, το σύστημα εκτελεί mutual TLS handshake — και οι δύο πλευρές παρουσιάζουν πιστοποιητικά υπογεγραμμένα από τα HSM τους, ο handshake επαληθεύει το certificate chain μέχρι το NATO Root CA, και μόνο μετά ανοίγει το encrypted session. Ακόμα και αν κάποιος κλέψει τέλεια τη φωνή και την εικόνα του Ουμέροφ, δεν μπορεί να κλέψει το private key που βρίσκεται στη φυσική κατοχή του αληθινού. Ο handshake αποτυγχάνει, η κλήση δεν γίνεται.
Βήμα 1: Κάθε senior official λαμβάνει hardware security token
         (HSM — YubiKey 5 Series ή NATO-grade smart card)
         με embedded private key που δεν φεύγει ΠΟΤΕ από το hardware.

Βήμα 2: Πριν τη σύνδεση, το σύστημα εκτελεί mutual TLS handshake:

    Official A (Ντόκος):
    → TLS ClientHello
    → Certificate: [CN=Dokos.T, O=GR-NSC, CA=ΕΥΠ-CA]
    → Digital Signature με private key από HSM

    Official B (Ουμέροφ):
    → TLS ServerHello
    → Certificate: [CN=Umerov.R, O=UA-MOD, CA=UAMOD-CA]
    → Digital Signature με private key από HSM

Βήμα 3: Αμοιβαία επαλήθευση certificate chain:
    Umerov cert → UA Ministry of Defense CA → NATO Root CA ✓

Βήμα 4: Μόνο μετά την επαλήθευση ανοίγει το encrypted session.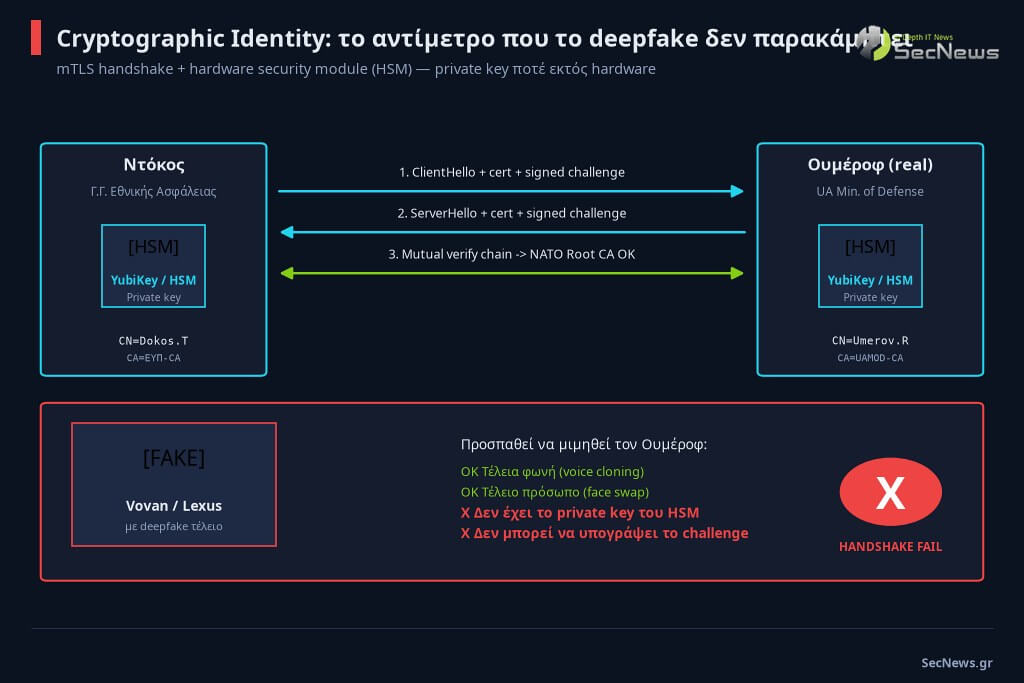
Αυτά τα συστήματα υπάρχουν ήδη: NATO SecNet, EU TESTA, Cisco Webex Government (FedRAMP High), classified SVTC systems. Το πραγματικό ερώτημα που κανείς δεν απάντησε είναι γιατί ένας Γενικός Γραμματέας Εθνικής Ασφάλειας χρησιμοποίησε commercial platform για επικοινωνία με υψηλόβαθμους αξιωματούχους.
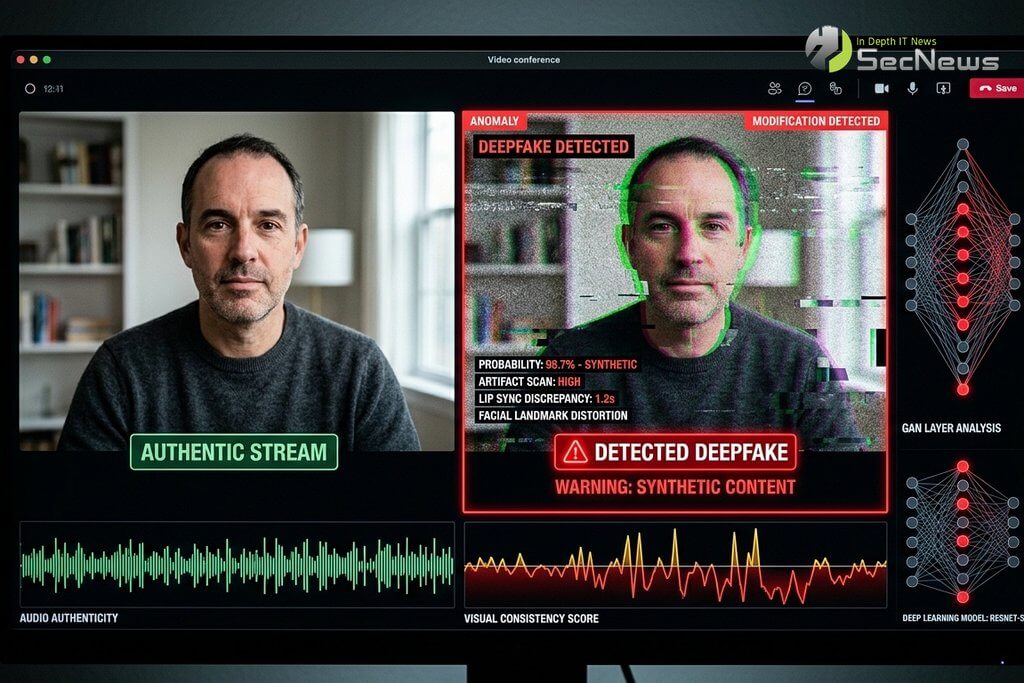
Για το δεύτερο layer, υπάρχουν εργαλεία real-time deepfake detection με σαφή όρια: το Frequency Domain Analysis εντοπίζει characteristic artifacts στο Fourier transform GAN-generated προσώπων με >90% accuracy σε raw video, αλλά σε compressed video call stream η accuracy πέφτει στο 60-70%. Το rPPG (Remote Photoplethysmography) ανιχνεύει καρδιακούς παλμούς από μικρο-μεταβολές χρώματος στο δέρμα (ένα synthesized face δεν έχει αιματική ροή), αλλά χρειάζεται high-quality well-lit video. Το Intel FakeCatcher, ο πιο αξιόπιστος commercial detector, έχει 96% accuracy σε lab conditions που δεν αντικατοπτρίζουν την πραγματική κλήση. Τα detection tools είναι χρήσιμα ως δεύτερο layer, όχι ως πρωτογενής άμυνα.
Δείτε επίσης: Απατεώνες κάνουν κλωνοποίηση φωνής γνωστού ατόμου για να αποσπάσουν χρήματα
Επίσης χρήσιμη είναι η καταγραφή του ASN και metadata analysis. Το Autonomous System Number αποκαλύπτει από ποιον πάροχο προέρχεται η σύνδεση — αν ο «Ουκρανός αξιωματούχος» συνδέεται μέσω ρωσικού ASN ή VPN exit node στη Μόσχα, αυτό είναι immediate red flag. IP geolocation, user agent / client fingerprint και jitter/latency patterns παρέχουν πρόσθετα signals που μπορούν να αναλυθούν automated και real-time για κάθε call που αφορά υψηλόβαθμους μιας χώρας.
Χρονολόγιο των προειδοποιήσεων που αγνοήθηκαν πριν την Ντόκος deepfake επίθεση
Η deepfake επίθεση στον Θάνο Ντόκο δεν ήταν κεραυνός εν αιθρία. Η ίδια ακριβώς τακτική είχε καταγραφεί, τεκμηριωθεί και κυκλοφορηθεί ως advisory επί τρία συνεχή έτη πριν το περιστατικό. Το χρονολόγιο των warnings που η ελληνική κρατική ασφάλεια είχε στη διάθεσή της:
Μάρτιος 2023 — Η ENISA εκδίδει advisory για AI-enabled social engineering και voice/video cloning, με ακριβή αναφορά για ρίσκο σε senior officials. Δημόσια, διαθέσιμο σε κάθε ευρωπαϊκή CERT.
Ιανουάριος 2024 — Το NATO CCDCOE δημοσιεύει bulletin Hybrid Threats που αναφέρει ονομαστικά τους Vovan & Lexus ως state-linked operators και περιγράφει την ακριβή τακτική real-time deepfake video call.
Νοέμβριος 2024 — Το περιστατικό Boris Johnson (2020) αναλύθηκε στο European Council-level security briefing μετά την εντατικοποίηση της τακτικής. Όλα τα κράτη-μέλη λαμβάνουν πρόσβαση στα συγκεκριμένα έγγραφα/frameworks.
Β’ Τρίμηνο 2025 — Η επίθεση κατά της Roberta Metsola προκαλεί European Parliament security review και ανανεωμένα advisories προς όλα τα εθνικά κοινοβούλια.
Ιούλιος 2026 — Ντόκος. Τρία χρόνια μετά το πρώτο ENISA advisory, ένας Γενικός Γραμματέας Εθνικής Ασφάλειας συνδέεται σε video call με αξιωματούχο ξένης χώρας μέσω commercial platform, χωρίς mTLS, χωρίς hardware token, χωρίς second-officer monitoring, χωρίς pre-call back-channel verification. Το περιστατικό δεν ήταν αστάθμητο. Ήταν προβλέψιμο και αποτρέψιμο.
Αντίμετρα Επιπέδου 3 κατά της Ντόκος deepfake: εκεί που το σύστημα απέτυχε συλλογικά
Οι Vovan & Lexus χρησιμοποιούν AI deepfake σε επιχειρησιακές κλήσεις από το 2023 τουλάχιστον. Δεν είναι αδημοσίευτη πληροφορία. Το NATO CCDCOE, η ENISA και κάθε ευρωπαϊκή υπηρεσία πληροφοριών έχει εκδώσει advisories για αυτή ακριβώς την τακτική. Η ερώτηση που πρέπει να τεθεί δεν είναι «γιατί μίλησε ο Ντόκος» αλλά: γιατί δεν υπήρχε ενημέρωση και simulation exercise για υψηλόβαθμους αξιωματούχους σχετικά με AI deepfake social engineering;
Η απάντηση αποκαλύπτει θεσμικό κενό: οι οργανισμοί ασφαλείας ενημερώνουν για threats αλλά δεν ασκούν τους ανθρώπους που είναι most at risk να τα αντιμετωπίσουν. Η διαφορά μεταξύ «ξέρω ότι υπάρχουν deepfakes» και «έχω δεχτεί simulated deepfake attack» είναι τεράστια. Αυτό που πρέπει να γίνει τώρα: tabletop exercises σε quarterly βάση όπου υψηλόβαθμοι αξιωματούχοι «δέχονται» simulated deepfake calls από internal red team· real-time duty officer που παρακολουθεί metadata και έχει δικαιωμα να πει «stop the call» ανά πάσα στιγμή· pre-call verification SOP μέσω back-channel για κάθε κλήση με ανώτατο αξιωματούχο ξενης χώρας.
Incident Response Protocol σε πέντε βήματα
1. Άμεση παύση κάθε follow-up action που βασίστηκε στο compromised call — διακοπή email threads, μη προώθηση αιτημάτων, hold σε αποφάσεις που ελήφθησαν κατά την κλήση.
2. Διατήρηση αποδεικτικών δεδομένων: screen recording της κλήσης όπου δυνατόν, metadata dump από την πλατφόρμα (connection logs, IPs, session IDs), timestamps, καταγραφή client version και jitter/latency patterns για μετέπειτα forensic ανάλυση.
3. Ενημέρωση στην ΕΥΠ με πλήρη τεχνικά στοιχεία για attribution και ενδεχόμενη διασύνδεση με άλλα περιστατικά που έχουν καταγραφεί σε ελληνικούς φορείς.
4. Ενημέρωση μέσω επίσημων διαύλων με NATO CCDCOE, ENISA και τον πραγματικό εμπλεκόμενο μέλος (εν προκειμένω το ουκρανικό Υπουργείο Άμυνας) ώστε να γνωρίζουν ότι χρησιμοποιήθηκε η εικόνα του Ουμέροφ για επίθεση εναντίον συμμαχικού κράτους.
5. Ελεγχόμενη δημοσιοποίηση που δεν ενισχύει το περιστατικό— αναγνώριση του γεγονότος, τεχνική εξήγηση χωρίς να αναγνωρίζει την ρωσική επιχείρηση πληροφοριακής ζημιάς.
Τι έχουν ήδη κάνει άλλες χώρες
Ενώ η Ελλάδα ανακαλύπτει την απειλή μετά τη Ντόκος deepfake επίθεση, άλλες χώρες — αρκετές με μικρότερο ΑΕΠ και μικρότερο κρατικό μηχανισμό — έχουν ήδη μεταφέρει την επικοινωνία υψηλόβαθμων αξιωματούχων σε cryptographic identity infrastructure:
Εσθονία (2022): μετά από κύμα ρωσικών phishing επιθέσεων, όλοι οι top-tier κρατικοί αξιωματούχοι μεταφέρθηκαν σε mandatory mTLS με hardware key για κάθε επικοινωνία με ξένους αξιωματούχους. Πλατφόρμα: e-Estonia government cloud, όχι Zoom/Teams.
Τσεχία (2023): υποχρεωτικά quarterly deepfake red-team exercises για κάθε μέλος της κυβέρνησης και τους chief-of-staff τους. Οι ασκήσεις εκτελούνται από National Cyber and Information Security Agency (NÚKIB).
Ηνωμένο Βασίλειο (2024): το Cabinet Office απαγόρευσε τη χρήση WhatsApp και Signal για υπουργικές επικοινωνίες, υποχρεωτικός εξοπλισμός FCDO-issued devices με hardware attestation, mandatory pre-call verification protocol για κάθε foreign call.
NATO CCDCOE (2024): δημοσιεύει complete SOP για prevention, detection και response σε AI-enabled social engineering επιθέσεις κατά κρατικών λειτουργών. Το SOP είναι διαθέσιμο σε κάθε συμμαχικό κράτος. Η Ελλάδα ουδέποτε το ενσωμάτωσε σε εθνικό protocol.
Το κόστος των αντιμέτρων: γιατί αυτή η συζήτηση δεν είναι για χρήματα
Η κοστολόγηση των αντιμέτρων είναι το σημείο όπου η κυβέρνηση δεν έχει καμία δικαιολογία. Για ένα πλήρες mTLS + hardware token + red-team πρόγραμμα που καλύπτει τους top-500 κρατικούς αξιωματούχους στην Ελλάδα, το κόστος πρώτου έτους είναι:
Hardware tokens (500 × YubiKey 5C NFC bulk pricing): ~€22.500 εφάπαξ. Amortized σε 5ετία: €4.500/έτος.
PKI infrastructure (ΕΥΠ-hosted Root CA, open-source stack): €150.000-300.000 setup + €50.000/έτος operations.
Quarterly red-team exercises (external contractor ή εσωτερική capability): €200.000/έτος.
Σύνολο πρώτου έτους: κάτω από €500.000. Για σύγκριση: το κόστος πολιτικής ζημιάς από ένα και μόνο πετυχημένο deepfake incident (media cycle, εξωτερική εικόνα χώρας, εσωτερική αναστάτωση, ενδεχόμενη διαρροή πληροφοριών) υπερβαίνει αυτό το ποσό κατά τάξεις μεγέθους. Η μη-χρηματοδότηση αυτού του προγράμματος δεν είναι θέμα προϋπολογισμού. Είναι θέμα προτεραιοτήτων.
Οι συγκεκριμένες υποχρεώσεις μετά την Ντόκος deepfake: ποιος, τι, πότε
Μετά τη Ντόκος deepfake επίθεση, η γενικευμένη έκκληση για «να ληφθούν μέτρα» είναι το κύριο εργαλείο αποφυγής ευθύνης. Τα μέτρα έχουν συγκεκριμένους αρμόδιους και συγκεκριμένα χρονοδιαγράμματα:
Η ΕΥΠ οφείλει άμεσα να εκδώσει operational directive προς όλους τους Γενικούς Γραμματείς, Υφυπουργούς και Γραφεία Πρωθυπουργού/Υπουργών με: (α) υποχρεωτικό callback protocol για κάθε foreign call, (β) απαγόρευση χρήσης commercial video platforms για επικοινωνία με foreign officials σε επίπεδο Υπουργού και άνω, (γ) mandatory reporting κάθε ύποπτης επαφής.
Το Υπουργείο Ψηφιακής Διακυβέρνησης οφείλει εντός 90 ημερών να προκηρύξει και εντός 180 ημερών να ολοκληρώσει την προμήθεια hardware security tokens και PKI infrastructure για top-500 κρατικούς αξιωματούχους. Ο διαγωνισμός είναι πολύ κάτω από τα ποσά που απαιτούν Διεθνή ή Ευρωπαικό διαγωνισμό.
Η αρμόδια Επιτροπή Θεσμών και Διαφάνειας της Βουλής οφείλει να καλέσει τον αρμόδιο Υπουργό σε ακρόαση εντός 15 ημερών για: (α) γιατί δεν είχε ενσωματωθεί το NATO CCDCOE SOP στο εθνικό protocol, (β) ποιος υπογράφει τη διαδικασία επικοινωνίας senior officials με αξιωματούχους στο εξωτερικό, (γ) υπάρχει πρόβλεψη για tabletop exercises deepfake attacks.
Το Εθνικό CSIRT και το CERT ΕΔΥΤΕ οφείλουν εντός 60 ημερών να εκδώσουν δημόσιο technical advisory (όπως έκαναν NATO CCDCOE και ENISA) με specific IoCs, detection signatures και mitigation checklist που κάθε ελληνικός φορέας μπορεί να χρησιμοποιήσει.
Το συμπέρασμα που δεν θέλει κανείς να ακούσει
Η Ντόκος deepfake επίθεση δεν αφορά μόνο την Ελλάδα και δεν αφορά μόνο τον Ντόκο. Σε κάθε υπουργείο, κάθε οργανισμό, κάθε εταιρεία, γίνονται video calls με ανθρώπους που «βλέπετε ζωντανά στην οθόνη» και τους εμπιστεύεστε επειδή τους βλέπετε. Η παραδοχή αυτή ήταν πάντα ελαφρώς εύθραυστη. Από το 2026, είναι ανεπαρκής.
Η ταυτοποίηση πρέπει να μεταφερθεί σε τρία επίπεδα: something you have (hardware token που δεν φεύγει από τα χέρια σου), something you know (shared secret εκτός digital channel) και cryptographic proof (digital signature που αποδεικνύει μαθηματικά ποιος είσαι). Το πρόσωπο ανήκει πλέον στην κατηγορία «something anyone can fake». Μέχρι τα κράτη, οι οργανισμοί και οι επιχειρήσεις να ενσωματώσουν αυτή την πραγματικότητα στα πρωτόκολλά τους, οι Vovan, Lexus και όποιος άλλος έχει gaming PC και internet connection θα συνεχίζουν να κλείνουν ραντεβού με οποιονδήποτε θέλουν — και να τον «βλέπουν ζωντανά».
Συχνές ερωτήσεις: Deepfake επίθεση σε Θάνο Ντόκο
Ε: Πώς έγινε η deepfake επίθεση στον Θάνο Ντόκο;
Οι Ρώσοι επιχειρησιακοί Vovan (Vladimir Kuznetsov) και Lexus (Alexei Stolyarov) οργάνωσαν video call με τον Έλληνα Γενικό Γραμματέα Εθνικής Ασφάλειας παρουσιαζόμενοι ως ο Ουκρανός Υπουργός Άμυνας Rustem Umerov. Χρησιμοποίησαν real-time AI deepfake τεχνολογία: voice cloning με fine-tuned TTS μοντέλο (XTTS-v2 ή παρόμοιο) και live face-swap με InsightFace/FaceFusion σε virtual camera. Το meeting app βλέπει μόνο τα virtual outputs — δεν υπάρχει τρόπος να διακρίνει την επίθεση με τα default εργαλεία.
Ε: Ποιοι είναι οι Vovan και Lexus;
Οι Vovan (Vladimir Kuznetsov) και Lexus (Alexei Stolyarov) είναι Ρωσικό επιχειρησιακό duo που λειτουργεί ως μέρος της ρωσικής πληροφοριακής μηχανής από το 2012. Έχουν στοχεύσει τον Boris Johnson (2020), τη Roberta Metsola (2022), πολλαπλούς Υπουργούς Εξωτερικών από Γαλλία/Γερμανία/Ισπανία/Πολωνία, και τον Θάνο Ντόκο (Ιούλιος 2026). Στόχος τους: συλλογή πληροφοριών και δημιουργία πολιτικής ζημιάς σε δυτικές ηγεσίες.
Ε: Πώς μπορώ να αναγνωρίσω ένα deepfake video call σε πραγματικό χρόνο;
Τα real-time face-swap μοντέλα έχουν συγκεκριμένες αδυναμίες. Ζητήστε head rotation (γύρνα σε προφίλ — σε γωνία >45° εμφανίζονται 3D warping artifacts), hand occlusion (βάλε το χέρι μπροστά στο πρόσωπο — τα μοντέλα δεν χειρίζονται καλά την κάλυψη), sudden lighting change (άναψε φωτιστικό πλάι σου — τα μοντέλα χάνουν texture consistency), και physical prop (σήκωσε χαρτί με σημερινή ημερομηνία γραμμένη με το χέρι σου). Καλύτερη πρακτική: κανόνας callback — καλείτε εσείς πίσω σε επαληθευμένο αριθμό.
Ε: Ποιο είναι το κόστος πρόληψης deepfake επιθέσεων σε κρατικό επίπεδο;
Για ένα ολοκληρωμένο πρόγραμμα mTLS + hardware security tokens + red-team exercises που καλύπτει τους top-500 κρατικούς αξιωματούχους στην Ελλάδα, το κόστος πρώτου έτους είναι κάτω από 500.000 ευρώ: hardware tokens (500 × YubiKey 5C NFC) στα ~22.500€, PKI infrastructure στα 150-300k€, quarterly red-team στα 200k€/έτος. Πολύ κάτω από το κόστος πολιτικής ζημιάς ενός μόνο πετυχημένου deepfake incident.
Ε: Τι είναι το mTLS και πώς μπλοκάρει τα deepfakes;
Το mutual TLS (mTLS) απαιτεί και οι δύο πλευρές μιας σύνδεσης να παρουσιάσουν κρυπτογραφικά πιστοποιητικά υπογεγραμμένα από hardware security module (HSM) όπως YubiKey. Το private key δεν φεύγει ποτέ από το φυσικό hardware. Ακόμα και αν κάποιος κλέψει τέλεια τη φωνή και την εικόνα ενός στόχου, δεν μπορεί να υπογράψει το TLS challenge χωρίς φυσική κατοχή του HSM. Ο handshake αποτυγχάνει, η κλήση δεν εγκαθιδρύεται.
Ε: Ποιες χώρες έχουν ήδη υιοθετήσει αντίμετρα κατά deepfake επιθέσεων;
Η Εσθονία (2022) έχει mandatory mTLS με hardware key για κάθε foreign counterpart επικοινωνία senior officials, μέσω e-Estonia government cloud. Η Τσεχία (2023) εκτελεί υποχρεωτικά quarterly deepfake red-team exercises για κάθε μέλος κυβέρνησης, από τον NÚKIB. Το Ηνωμένο Βασίλειο (2024) απαγόρευσε WhatsApp/Signal για υπουργικές επικοινωνίες και επιβάλλει FCDO-issued devices. Το NATO CCDCOE έχει δημοσιεύσει πλήρες SOP για prevention/detection/response, διαθέσιμο σε κάθε συμμαχικό κράτος.
Τι μπορείτε να κάνετε εσείς
Η πίεση για θεσμική αλλαγή δεν έρχεται αυθόρμητα. Έρχεται όταν πολίτες, στελέχη επιχειρήσεων και δημοσιογράφοι θέτουν συγκεκριμένα ερωτήματα σε συγκεκριμένους αρμόδιους.
Ως στέλεχος επιχείρησης: εφαρμόστε άμεσα τον κανόνα callback στη δική σας οργάνωση για κάθε video call που αφορά χρηματικές συναλλαγές, HR απόφασεις ή διαπραγματεύσεις. Αν ο CFO σας «καλέσει» για wire transfer, κλείστε και καλέστε εσείς πίσω σε αριθμό που έχετε στη λίστα επαφών. Το ίδιο pattern Ντόκος deepfake που έπληξε τον Γ.Γ. Εθνικής Ασφάλειας πλήττει και ιδιωτικές εταιρείες καθημερινά.
Ως αναγνώστης του SecNews: μοιραστείτε αυτό το άρθρο για τη Ντόκος deepfake επίθεση με κάθε εκτελεστικό στέλεχος, δημόσιο λειτουργό ή IT-security επαγγελματία που κάνει video calls με άτομα υψηλού κύρους. Η γνώση του κανόνα callback και του TOTP challenge έχει προλάβει επιθέσεις εκατομμυρίων ευρώ σε ιδιωτικές εταιρείες. Δεν χρειάζεται νομοθεσία — χρειάζεται πληροφόρηση.
Δείτε επίσης: Deepfake απάτες: Πώς να μην εμπιστεύεσαι ούτε τη φωνή που ακούς
