

Ένας 16χρονος θεωρείται από τις αρχές ο βασικός διαχειριστής της KillSec, μιας ομάδας ransomware (λογισμικού εκβιασμού) στην οποία αποδίδονται σχεδόν 1.000 κυβερνοεπιθέσεις σε όλο τον κόσμο. Η διεθνής επιχείρηση εναντίον της ομάδας, με την κωδική ονομασία KillSwitch, είχε και ελληνικό σκέλος: η έρευνα για την KillSec στην Αθήνα οδήγησε στη σύλληψη ενός 18χρονου αλλοδαπού, ο οποίος φέρεται να είχε τον ρόλο του προγραμματιστή της ομάδας.
Η επιχείρηση πραγματοποιήθηκε στις 30 Σεπτεμβρίου 2026 και ανακοινώθηκε την επόμενη ημέρα από την Europol και τη Eurojust. Συνολικά έγιναν τρεις συλλήψεις και οκτώ έρευνες σε σπίτια στην Ελλάδα, τη Ρουμανία, την Ισπανία και το Ηνωμένο Βασίλειο. Ο 16χρονος συνελήφθη στην Ισπανία. Όλοι οι εμπλεκόμενοι είναι ύποπτοι και δεν έχουν κριθεί ένοχοι από κάποιο δικαστήριο.
Τι βρήκε η ΕΛ.ΑΣ. για την KillSec στην Αθήνα
Την έρευνα στην Ελλάδα ανέλαβε η Διεύθυνση Δίωξης Κυβερνοεγκλήματος της ΕΛ.ΑΣ., μετά από πληροφορίες που έλαβε από τις αρχές της Γερμανίας, της Ρουμανίας και των ΗΠΑ. Οι αστυνομικοί εντόπισαν την κατοικία του 18χρονου σε περιοχή της Αθήνας και πραγματοποίησαν έρευνα με εντολή εισαγγελέα. Στην έρευνα παρευρέθηκαν και εκπρόσωποι των γερμανικών και ρουμανικών αρχών, ως μέλη της κοινής ομάδας έρευνας που είχε συσταθεί για την υπόθεση, όπως μεταδίδει το Ποντίκι.
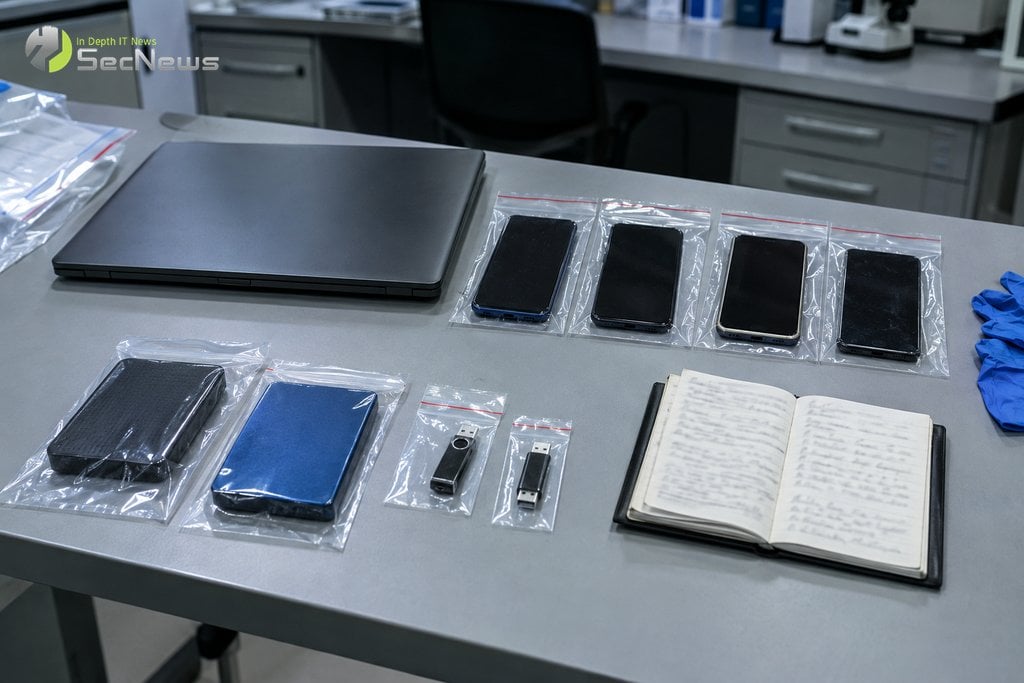
Από το σπίτι του κατασχέθηκαν ένας φορητός υπολογιστής, τέσσερα κινητά τηλέφωνα, δύο σκληροί δίσκοι, δύο μνήμες USB και ένα ημερολόγιο με χειρόγραφες σημειώσεις. Σε μία από τις μνήμες USB βρέθηκαν αντίγραφα ασφαλείας από συνομιλίες σε εφαρμογή ανταλλαγής μηνυμάτων. Ο 18χρονος ήταν ανήλικος όταν φέρεται να διαπράχθηκαν ορισμένες από τις πράξεις που ερευνώνται, καθώς έγινε 18 ετών τον Αύγουστο. Οι ανακοινώσεις δεν αναφέρουν τις συγκεκριμένες κατηγορίες που του αποδίδονται.
Δείτε επίσης: Στα χέρια των αρχών 16χρονος ύποπτος για τη διαχείριση της KillSec
Εννέα χώρες και πέντε διακομιστές
Την επιχείρηση συντόνισαν η Εισαγγελία και η Κρατική Υπηρεσία Εγκληματολογικών Ερευνών του Αμβούργου, με τη στήριξη της Eurojust και της Europol. Σύμφωνα με τη Eurojust, συμμετείχαν αρχές από εννέα χώρες: Βέλγιο, Φινλανδία, Γερμανία, Ελλάδα, Ρουμανία, Ισπανία, Ελβετία, Ηνωμένο Βασίλειο και ΗΠΑ. Η Europol αναφέρει επιπλέον και την Ολλανδία. Η Ελλάδα ήταν μία από τις τέσσερις χώρες, μαζί με το Βέλγιο, τη Γερμανία και τη Ρουμανία, που συγκρότησαν την κοινή ομάδα έρευνας στη Eurojust.
Οι διωκτικές αρχές που συμμετείχαν στην επιχείρηση έθεσαν υπό τον έλεγχό τους πέντε κεντρικούς διακομιστές, μέσω των οποίων η ομάδα διαχειριζόταν τη δραστηριότητά της και αποθήκευε τα δεδομένα των θυμάτων. Πήραν επίσης τον έλεγχο της ιστοσελίδας διαρροών της KillSec, όπου η ομάδα δημοσίευε τα κλεμμένα αρχεία, καθώς και των ονομάτων τομέα (domains) που χρησιμοποιούσε. Όποιος επισκέπτεται πλέον αυτές τις διευθύνσεις βλέπει μια ανακοίνωση κατάσχεσης από τις αρχές. Με τον τρόπο αυτό προστατεύτηκαν από περαιτέρω πρόσβαση τουλάχιστον 110 terabytes δεδομένων.
Πώς δρούσε η ομάδα
Η KillSec δραστηριοποιείται τουλάχιστον από το 2024. Σύμφωνα με την Europol, τα μέλη της εκμεταλλεύονταν ευπάθειες λογισμικού και κακώς προστατευμένα σημεία πρόσβασης, κυρίως σε υπηρεσίες αποθήκευσης στο cloud, για να εισβάλουν στα συστήματα των οργανισμών. Στη συνέχεια αντέγραφαν ευαίσθητα εσωτερικά δεδομένα σε δικούς τους διακομιστές και απαιτούσαν λύτρα, απειλώντας ότι θα δημοσιεύσουν τα αρχεία.
Για να αποδείξουν ότι είχαν πράγματι τα δεδομένα, έστελναν στα θύματα δείγματα των αρχείων. Αν ένας οργανισμός δεν πλήρωνε, τα αρχεία του γίνονταν διαθέσιμα για δωρεάν λήψη. Σε ορισμένες περιπτώσεις, σύμφωνα με τη Eurojust, η ομάδα εισέπραξε σημαντικά ποσά από λύτρα. Από τις περίπου 1.000 επιθέσεις που ερευνώνται, οι 500 έχουν μέχρι στιγμής επιβεβαιωθεί ως επιτυχημένες, αριθμός που μπορεί να αλλάξει καθώς εξετάζονται τα κατασχεμένα στοιχεία.
Οι ερευνητές έχουν εντοπίσει πρόσωπα με συγκεκριμένους ρόλους μέσα στην ομάδα: διαχειριστή, προγραμματιστή, διαπραγματευτή, που συνομιλούσε με τα θύματα για τα λύτρα, και συνεργάτη (affiliate), δηλαδή κάποιον που πραγματοποιούσε επιθέσεις για λογαριασμό της ομάδας. Η εταιρεία κυβερνοασφάλειας Bitdefender, που στήριξε την έρευνα, σημειώνει ότι η ιστοσελίδα διαρροών είχε καταγράψει συνολικά σχεδόν 300 θύματα. Η ομάδα ανάρτησε το τελευταίο θύμα της στις 18 Σεπτεμβρίου 2026, δώδεκα ημέρες πριν από την επιχείρηση. Η έρευνα για τα υπόλοιπα μέλη της ομάδας συνεχίζεται.
Τι πρέπει να ελέγξουν οι οργανισμοί
Η υπόθεση δείχνει ότι για μια τέτοια επίθεση δεν χρειάζεται εξελιγμένο κακόβουλο λογισμικό. Αρκεί ένας λογαριασμός αποθήκευσης στο cloud με λάθος ρυθμίσεις ή ένα σύστημα χωρίς ενημερώσεις ασφαλείας. Η τεχνική ομάδα του SecNews προτείνει στους οργανισμούς να ελέγξουν ποιοι φάκελοι και ποιοι χώροι αποθήκευσης στο cloud είναι προσβάσιμοι από το διαδίκτυο, να ενεργοποιήσουν τον έλεγχο ταυτότητας πολλαπλών παραγόντων (MFA) σε όλους τους λογαριασμούς διαχείρισης και να εγκαθιστούν άμεσα τις ενημερώσεις ασφαλείας σε συστήματα που είναι εκτεθειμένα στο διαδίκτυο.
Η σύλληψη για την KillSec στην Αθήνα αναδεικνύει και ένα ακόμη στοιχείο της υπόθεσης: τη νεαρή ηλικία των υπόπτων. Ο φερόμενος αρχηγός είναι 16 ετών και ο φερόμενος προγραμματιστής ήταν ανήλικος για ένα μέρος της δράσης του. Για τους οργανισμούς, το συμπέρασμα είναι απλό: η απειλή δεν έρχεται μόνο από μεγάλες, έμπειρες ομάδες, αλλά και από νεαρούς επιτιθέμενους που εκμεταλλεύονται βασικά κενά ασφαλείας.
Δείτε επίσης: Η Ολλανδική αστυνομία συλλαμβάνει χάκερ στην έρευνα για τους ShinyHunters
Δείτε επίσης: TeamCity: Ransomware συμμορίες εκμεταλλεύονται κρίσιμη ευπάθεια
🔒 Προστατέψτε την ιδιωτικότητά σας με Proton VPN
Ελβετικό VPN από τους δημιουργούς του Proton Mail — αυστηρή πολιτική no-logs, ισχυρή κρυπτογράφηση και ενσωματωμένο NetShield που μπλοκάρει διαφημίσεις, trackers & malware.
- ✔ No-logs, με έδρα την Ελβετία (εκτός 14-Eyes)
- ✔ NetShield: φραγή διαφημίσεων, trackers & κακόβουλων domains
- ✔ Καλύπτει όλες τις συσκευές — δωρεάν έκδοση διαθέσιμη
Ο σύνδεσμος είναι συνεργατικός (affiliate) — το SecNews ενδέχεται να λάβει προμήθεια χωρίς επιπλέον κόστος για εσάς. Δεν επηρεάζει την ανεξαρτησία της αρθρογραφίας μας.
