

Οι χειριστές του Egregor ransomware χρησιμοποιούν μια νέα μέθοδο για να τραβήξουν την προσοχή των θυμάτων τους και να τους ασκήσουν ακόμα μεγαλύτερη πίεση μετά από μια επίθεση. Εκτυπώνουν το σημείωμα λύτρων (ransom note) από όλους τους διαθέσιμους εκτυπωτές των θυμάτων.

Σε πολλές περιπτώσεις, οι εταιρείες που πέφτουν θύμα μιας ransomware επίθεσης, δεν το ανακοινώνουν δημόσια. Μπορεί να μην το πουν καν στους υπαλλήλους τους. Μια δημόσια ανακοίνωση θα μπορούσε να πλήξει την εμπιστοσύνη των εργαζομένων και να βλάψει τη φήμη της εταιρείας. Αυτό το γνωρίζουν καλά οι ransomware συμμορίες.
Έτσι, για να βεβαιωθούν ότι η επίθεση θα γίνει γνωστή και ότι το θύμα θα πληρώσει, οι hackers πίσω από το Egregor ransomware εκτυπώνουν συνεχώς το ransom note από όλους τους διαθέσιμους εκτυπωτές του θύματος.
Το BleepingComputer γνώριζε ήδη αυτή την τακτική, αλλά την επιβεβαίωσε μόλις το περασμένο Σαββατοκύριακο μετά την επίθεση του Egregor ransomware στην πολυεθνική εταιρεία λιανικής Cencosud. Η εταιρεία διαθέτει πολλά καταστήματα σε Αργεντινή, Βραζιλία, Χιλή, Κολομβία και Περού. Kατά τη διάρκεια της ransomware επίθεσης, κρυπτογραφήθηκαν συσκευές σε όλα τα καταστήματα λιανικής και δημιουργήθηκαν προβλήματα σε διάφορες υπηρεσίες.
Το Egregor είναι μια ransomware-as-a-service επιχείρηση που εμφανίστηκε στα μέσα του περασμένου Σεπτεμβρίου.
Οι εκτυπώσεις που είδε το Bleeping Computer δείχνουν ότι πρόκειται για το ίδιο σημείωμα λύτρων που εμφανίστηκε στους υπολογιστές του θύματος.
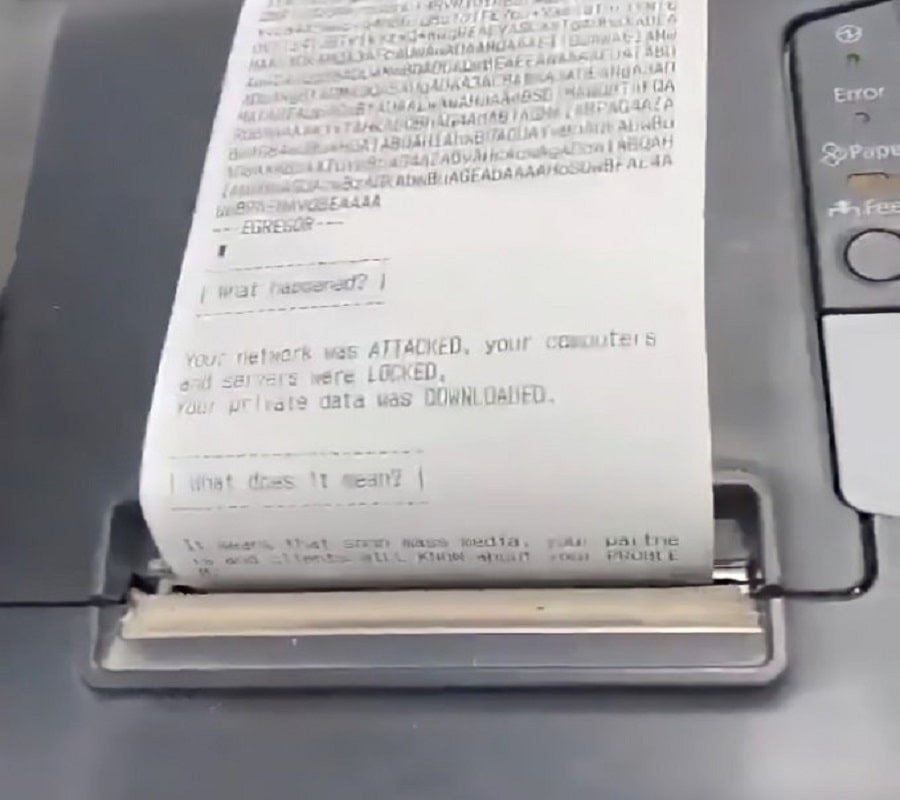
Με τις μέχρι τώρα πληροφορίες, δεν είναι το εκτελέσιμο ransomware που πραγματοποιεί την εκτύπωση των σημειωμάτων. Αντίθετα, πιστεύεται ότι οι hackers του Egregor ransomware χρησιμοποιούν ένα script στο τέλος μιας επίθεσης για να εκτυπώσουν τα ransom notes σε όλους τους διαθέσιμους εκτυπωτές.
Επιπλέον, οι χειριστές του Egregor ransomware ακολουθούν τη νέα τάση στις ransomware επιθέσεις και απειλούν να διαρρεύσουν τα δεδομένα των θυμάτων τους, εάν δεν πληρώσουν τα λύτρα. Έχουν, μάλιστα, δημιουργήσει ένα site στο darknet, όπου προσφέρουν μια λίστα με τα θύματά τους και ενημερώνουν για την ημερομηνία δημοσίευσης των κλεμμένων δεδομένων.
Πηγή: Bleeping Computer
