

Μια νέα παραλλαγή της τεχνικής κοινωνικής μηχανικής ClickFix, γνωστή ως InstallFix, έχει εμφανιστεί και στοχεύει χρήστες που κατεβάζουν και εκτελούν εργαλεία command line interface (CLI). Αντί να χρησιμοποιούν παραδοσιακά phishing email ή κακόβουλα attachments, οι επιτιθέμενοι πείθουν τους χρήστες να τρέξουν κακόβουλες εντολές, παρουσιάζοντάς τες ως νόμιμες διαδικασίες εγκατάστασης εργαλείων CLI.
Η μέθοδος εκμεταλλεύεται την κοινή πρακτική των προγραμματιστών να εκτελούν scripts μέσω εντολών τύπου curl-to-bash από διαδικτυακές πηγές, χωρίς προηγούμενη προσεκτική επιθεώρηση του κώδικα. Αυτή η προσέγγιση καθιστά ευάλωτους ακόμη και έμπειρους χρήστες, αλλά γίνεται ιδιαίτερα επικίνδυνη για μη τεχνικούς χρήστες που εργάζονται πλέον με εργαλεία που στο παρελθόν προορίζονταν αποκλειστικά για προγραμματιστές.
Δείτε επίσης: Mirax Bot: Νέο Android malware διαφημίζεται σε hacking forum
Κλωνοποιημένες σελίδες και παραπλανητικές οδηγίες
Η εταιρεία Push Security, που ειδικεύεται στην ανίχνευση και αντιμετώπιση απειλών σε προγράμματα περιήγησης, ανακάλυψε ότι οι εισβολείς δημιουργούν κλώνους επίσημων σελίδων εγκατάστασης δημοφιλών CLI εργαλείων, όπως ο Claude Code της Anthropic. Οι κλωνοποιημένες σελίδες διατηρούν την ίδια διάταξη, επωνυμία και τεκμηρίωση με τις νόμιμες, αλλά οι οδηγίες εγκατάστασης για macOS και Windows οδηγούν στην εκτέλεση κακόβουλου λογισμικού που ελέγχεται από τους εισβολείς.
Ένα χαρακτηριστικό της απάτης είναι ότι οι σύνδεσμοι εκτός της εγκατάστασης ανακατευθύνουν στον νόμιμο ιστότοπο, δημιουργώντας ψευδή αίσθηση ασφάλειας. Έτσι, τα θύματα μπορεί να ακολουθήσουν τις ψεύτικες οδηγίες χωρίς να συνειδητοποιούν ότι εκτελούν κακόβουλες εντολές.
Κακόβουλες καμπάνιες μέσω Google Ads
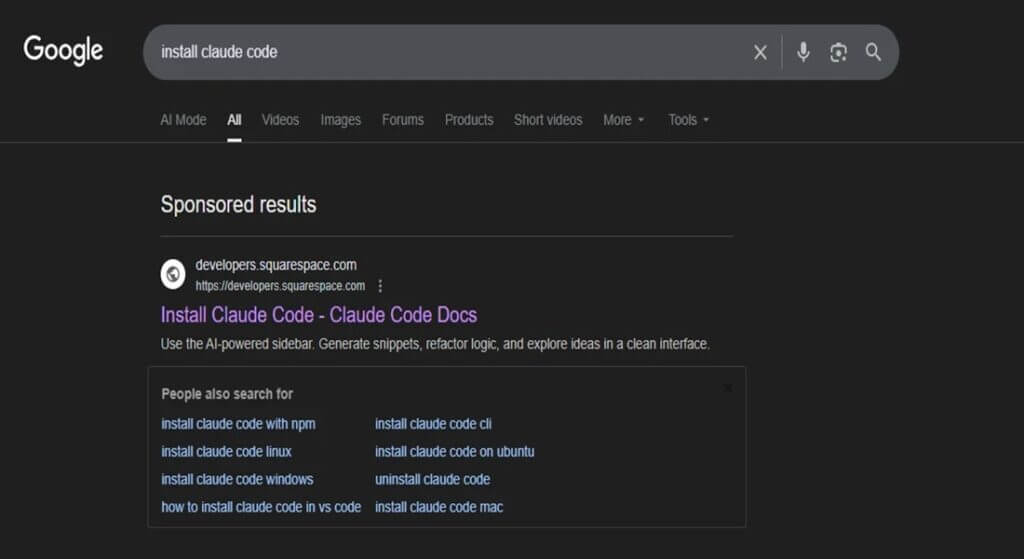
Οι επιτιθέμενοι προωθούν τις ψεύτικες σελίδες μέσω κακόβουλων καμπανιών διαφημίσεων στο Google Ads, κάνοντας τις σελίδες να εμφανίζονται ως κορυφαία αποτελέσματα σε αναζητήσεις όπως «Claude Code install» ή «Claude Code CLI». Το BleepingComputer επιβεβαίωσε ότι οι κακόβουλοι ιστότοποι εξακολουθούν να προβάλλονται μέσω αποτελεσμάτων αναζήτησης, με ένα από τα πρώτα αποτελέσματα να οδηγεί σε URL Squarespace που αποτελεί τέλειο κλώνο της επίσημης τεκμηρίωσης.
Δείτε επίσης: Microsoft: Νέα ClickFix καμπάνια διανέμει το Lumma Stealer
Amatera: Το κακόβουλο payload πίσω από το InstallFix
Οι εντολές του InstallFix περιέχουν κωδικοποιημένες οδηγίες για τη λήψη και εκτέλεση ενός binary. Ενεργοποιεί το mshta.exe για να ανακτήσει κακόβουλο περιεχόμενο και το conhost.exe για την υποστήριξη εκτέλεσης. Το τελικό payload είναι το Amatera info-stealer, μια νέα οικογένεια malware που πιστεύεται ότι βασίζεται στο ACR Stealer και πωλείται ως συνδρομητική υπηρεσία (MaaS) σε κυβερνοεγκληματίες.
Το Amatera μπορεί να συλλέξει κωδικούς πρόσβασης, cookies, session tokens από browsers και πληροφορίες συστήματος, αποφεύγοντας παράλληλα την ανίχνευση από εργαλεία ασφαλείας. Πρόκειται για μια ιδιαίτερα στοχευμένη απειλή που αξιοποιεί τεχνικές κρυφής εκτέλεσης για να παρακάμψει τα παραδοσιακά μέτρα προστασίας.
Πλατφόρμες φιλοξενίας και δυσκολίες ανίχνευσης
Ένα από τα πιο ανησυχητικά στοιχεία είναι ότι οι κακόβουλοι ιστότοποι φιλοξενούνται σε νόμιμες πλατφόρμες όπως Cloudflare Pages, Squarespace και Tencent EdgeOne, γεγονός που δυσχεραίνει τον εντοπισμό και τον αποκλεισμό τους. Οι χρήστες μπορεί να εμπιστευτούν λανθασμένα την πηγή λόγω του γνωστού domain και της επαγγελματικής εμφάνισης της σελίδας.
Συστάσεις για ασφαλή λήψη CLI εργαλείων
Οι ειδικοί συνιστούν στους χρήστες να κατεβάζουν εργαλεία CLI μόνο από επίσημους ιστότοπους, να παρακάμπτουν χορηγούμενα αποτελέσματα αναζήτησης και να χρησιμοποιούν σελιδοδείκτες για τις πηγές λήψης που εμπιστεύονται. Η επαλήθευση της αυθεντικότητας του domain και η προσεκτική ανάγνωση των εντολών εγκατάστασης πριν από την εκτέλεση είναι κρίσιμη για την αποφυγή μολύνσεων.
Δείτε επίσης: Η Dust Specter στοχεύει Ιρακινούς αξιωματούχους με τα SPLITDROP και GHOSTFORM

Επιπλέον, οι οργανισμοί και οι προγραμματιστές θα πρέπει να εφαρμόζουν εργαλεία ασφαλείας που παρακολουθούν συμπεριφορές εκτέλεσης και να εκπαιδεύουν τους χρήστες σχετικά με τους κινδύνους του curl-to-bash και των ψεύτικων οδηγιών εγκατάστασης.
Με την αύξηση της χρήσης εργαλείων CLI από μη τεχνικούς χρήστες, η προσοχή στη διαδικασία εγκατάστασης και η επαλήθευση πηγών γίνεται προτεραιότητα για την κυβερνοασφάλεια.
🔑 Ασφαλίστε τους κωδικούς σας με Proton Pass
Password manager από την Proton — end-to-end κρυπτογράφηση, passkeys, ενσωματωμένο 2FA και παρακολούθηση για διαρροές των στοιχείων σας.
- ✔ Κρυπτογραφημένη αποθήκευση κωδικών & passkeys
- ✔ Ειδοποίηση αν κάποιος κωδικός σας διέρρευσε (Dark Web Monitoring)
- ✔ Δωρεάν έκδοση — σε όλες τις συσκευές
Ο σύνδεσμος είναι συνεργατικός (affiliate) — το SecNews ενδέχεται να λάβει προμήθεια χωρίς επιπλέον κόστος για εσάς. Δεν επηρεάζει την ανεξαρτησία της αρθρογραφίας μας.
Πηγή: www.bleepingcomputer.com
