

Η Microsoft αποκάλυψε λεπτομέρειες μιας νέας εκτεταμένης καμπάνιας ClickFix που εκμεταλλεύεται την εφαρμογή Windows Terminal για να ενεργοποιήσει μια εξελιγμένη αλυσίδα επιθέσεων και να αναπτύξει το malware Lumma Stealer. Η δραστηριότητα, που παρατηρήθηκε τον Φεβρουάριο 2026, χρησιμοποιεί το πρόγραμμα terminal emulator αντί να καθοδηγεί τους χρήστες να εκκινήσουν το παράθυρο διαλόγου Windows Run και να επικολλήσουν μια εντολή σε αυτό.
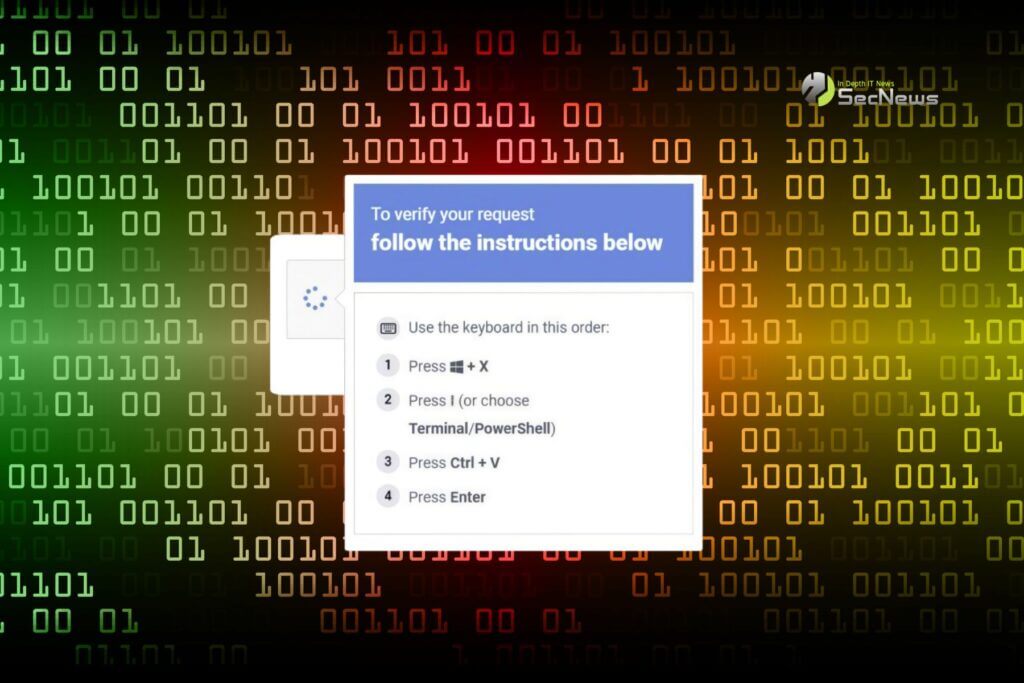
Αυτή η καμπάνια καθοδηγεί τους στόχους να χρησιμοποιήσουν τη συντόμευση Windows + X → I για να εκκινήσουν απευθείας το Windows Terminal (wt.exe), οδηγώντας τους χρήστες σε ένα προνομιακό περιβάλλον εκτέλεσης εντολών που αναμιγνύεται με νόμιμες διαδικασίες διαχείρισης και φαίνεται πιο αξιόπιστο. Η τεχνική αυτή αποτελεί εξέλιξη των παραδοσιακών μεθόδων ClickFix που εμφανίστηκαν το 2024, οι οποίες εξαπατούσαν τους χρήστες μέσω ψεύτικων σελίδων CAPTCHA, διαφημίσεων ή προβλημάτων περιηγητή.
Δείτε επίσης: Σχόλια στο Pastebin προωθούν επίθεση ClickFix JavaScript
Αυτό που κάνει αυτή την παραλλαγή αξιοσημείωτη είναι ότι παρακάμπτει τους μηχανισμούς ανίχνευσης, έχοντας σχεδιαστεί ειδικά για να επισημαίνει την κατάχρηση του παραθύρου διαλόγου Run. Ταυτόχρονα, εκμεταλλεύεται τη νομιμότητα του Windows Terminal για να εξαπατήσει τους χρήστες ώστε να εκτελέσουν κακόβουλες εντολές που παραδίδονται μέσω ψεύτικων σελίδων CAPTCHA, προτροπών αντιμετώπισης προβλημάτων ή άλλων δολωμάτων τύπου επαλήθευσης.
Τεχνικές Λεπτομέρειες της ClickFix Επίθεσης
Η αλυσίδα επίθεσης, μετά την παραβίαση, είναι επίσης μοναδική: όταν ο χρήστης επικολλά ένα hex-encoded, XOR-compressed command (το οποίο έχει αντιγράψει από τη σελίδα δολώματος ClickFix σε ένα Windows Terminal session), δημιουργεί επιπλέον Terminal/PowerShell instances για να καλέσει τελικά ένα PowerShell process, υπεύθυνο για την αποκωδικοποίηση του script. Αυτό οδηγεί στη λήψη ενός ZIP payload και ενός νόμιμου αλλά μετονομασμένου 7-Zip binary, το οποίο αποθηκεύεται στο δίσκο με τυχαίο όνομα αρχείου.
Δείτε επίσης: Micrοsoft: Επίθεση ClickFix με Χρήση DNS και Nslookup

Το εργαλείο στη συνέχεια εξάγει τα περιεχόμενα του αρχείου ZIP, ενεργοποιώντας μια αλυσίδα επίθεσης πολλαπλών σταδίων, που περιλαμβάνει την ανάκτηση περισσότερων payloads, τη δημιουργία persistence μέσω προγραμματισμένων εργασιών, τη διαμόρφωση εξαιρέσεων Micrοsoft Defender, την εξαγωγή δεδομένων μηχανής και δικτύου, και την ανάπτυξη του Lumma Stealer χρησιμοποιώντας μια τεχνική που ονομάζεται QueueUserAPC().
Το stealer στοχεύει σε υψηλής αξίας artifacts του περιηγητή, συμπεριλαμβανομένων των Web Data και Login Data, συλλέγοντας αποθηκευμένα διαπιστευτήρια και εξάγοντάς τα σε υποδομή που ελέγχεται από τους επιτιθέμενους.
Η Micrοsoft εντόπισε επίσης μια δεύτερη διαδρομή επίθεσης, όπου όταν η συμπιεσμένη εντολή επικολλάται στο Windows Terminal, κατεβάζει ένα batch script με τυχαίο όνομα στον φάκελο “AppData\Local” χρησιμοποιώντας το “cmd.exe” για να γράψει ένα Visual Basic Script στον φάκελο Temp.
Δείτε επίσης: ClickFix επίθεση διανέμει το StealC malware σε Windows συστήματα
Για την προστασία από αυτές τις επιθέσεις, οι ειδικοί συνιστούν την ενεργοποίηση του Microsoft Defender for Endpoint με προστασία δικτύου και web κατά κακόβουλων ιστότοπων, την ενεργοποίηση του PowerShell script block logging για ορατότητα σε κρυπτογραφημένες εντολές και τη ρύθμιση πολιτικών εκτέλεσης σε AllSigned ή RemoteSigned.
🔒 Προστατέψτε την ιδιωτικότητά σας με Proton VPN
Ελβετικό VPN από τους δημιουργούς του Proton Mail — αυστηρή πολιτική no-logs, ισχυρή κρυπτογράφηση και ενσωματωμένο NetShield που μπλοκάρει διαφημίσεις, trackers & malware.
- ✔ No-logs, με έδρα την Ελβετία (εκτός 14-Eyes)
- ✔ NetShield: φραγή διαφημίσεων, trackers & κακόβουλων domains
- ✔ Καλύπτει όλες τις συσκευές — δωρεάν έκδοση διαθέσιμη
Ο σύνδεσμος είναι συνεργατικός (affiliate) — το SecNews ενδέχεται να λάβει προμήθεια χωρίς επιπλέον κόστος για εσάς. Δεν επηρεάζει την ανεξαρτησία της αρθρογραφίας μας.
