

Το Lunex Stealer αξιοποιεί έναν ευάλωτο driver της AMD για να περιορίζει την ορατότητα των εργαλείων ασφαλείας και να κλέβει κωδικούς πρόσβασης από browsers. Η νέα εκστρατεία ξεκινά από παραβιασμένες ουκρανικές ιστοσελίδες και χρησιμοποιεί ψεύτικο έλεγχο Cloudflare, σε μια αλυσίδα επίθεσης που στοχεύει κυρίως ουκρανόφωνους χρήστες.
Τα ευρήματα προέρχονται από το Ontinue Cyber Defence Centre και παρουσιάστηκαν σε ανάλυση του The Hacker News. Οι ερευνητές συνδέουν το Psychedelic Stealer με την πλατφόρμα Malware-as-a-Service Lunex, η οποία φαίνεται να διατίθεται σε περισσότερες από μία εγκληματικές ομάδες.
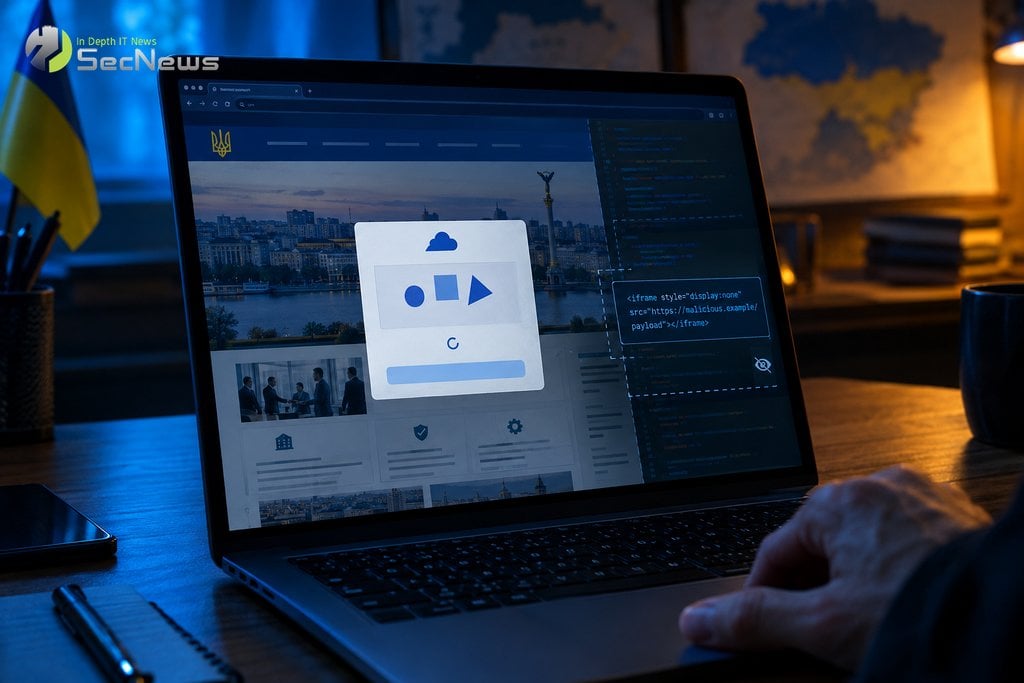
Η καμπάνια δεν βασίζεται σε ένα μόνο κακόβουλο αρχείο. Οι επιτιθέμενοι εισάγουν κρυφά πλαίσια στις νόμιμες σελίδες και εμφανίζουν ένα παράθυρο που μιμείται την επαλήθευση Cloudflare. Το μήνυμα ζητά από τον επισκέπτη να εκτελέσει εντολή στα Windows, μετατρέποντας μια γνώριμη διαδικασία ασφαλείας σε παγίδα.
Η τεχνική ClickFix έχει χρησιμοποιηθεί και σε άλλες επιθέσεις, όμως εδώ συνδυάζεται με παράκαμψη δικαιωμάτων και κατάχρηση οδηγού πυρήνα. Αυτό αυξάνει τον κίνδυνο για χρήστες που θεωρούν ότι απλώς ολοκληρώνουν έναν έλεγχο πρόσβασης.
Δείτε επίσης: ClickFix επιθέσεις διανέμουν το νέο ChainScript RAT
Πώς δρα το Lunex Stealer
Η αλυσίδα αρχίζει με έναν πλαστό έλεγχο CAPTCHA και συνεχίζεται με έναν MSI installer που παραδίδεται μέσω ClickFix. Στη συνέχεια, ο LunexLoader επιχειρεί να παρακάμψει το Windows User Account Control μέσω του αντικειμένου COM CMSTPLUA, ώστε να αποκτήσει τα απαραίτητα δικαιώματα για τα επόμενα στάδια.
Το ιδιαίτερο στοιχείο είναι η τεχνική Bring Your Own Vulnerable Driver (BYOVD). Ο loader φορτώνει τον PDFWKRNL.sys, driver που συνδέεται με το AMD Radeon Software και έχει συσχετιστεί με την CVE-2023-20598. Η ευπάθεια επιτρέπει ενέργειες σε επίπεδο πυρήνα, τις οποίες το κακόβουλο λογισμικό χρησιμοποιεί για να μειώσει την αποτελεσματικότητα των μηχανισμών εντοπισμού.
Σύμφωνα με την τεχνική ανάλυση, δεν τερματίζονται απαραίτητα οι διεργασίες των προϊόντων προστασίας. Αντίθετα, η αλυσίδα μηδενίζει επιλεγμένα kernel callbacks, ώστε τα εργαλεία να συνεχίζουν να εμφανίζονται ενεργά, ενώ χάνουν μέρος της ορατότητάς τους. Η προσέγγιση αυτή μπορεί να καθυστερήσει την ανίχνευση σε συστήματα όπου δεν εφαρμόζεται αυστηρός έλεγχος των drivers.
Τι δεδομένα αναζητά το κακόβουλο λογισμικό
Μετά την εξουδετέρωση της άμυνας, το τελικό payload συλλέγει κωδικούς πρόσβασης, cookies συνεδριών και δεδομένα από πορτοφόλια κρυπτονομισμάτων. Η ανάλυση αναφέρει υποστήριξη για επτά Chromium browsers, ενώ ένα PowerShell-based Native Messaging Host επιτρέπει στο κακόβουλο λογισμικό να επικοινωνεί με τον browser και να διατηρεί πρόσβαση μετά από επανεκκίνηση.
Το δείγμα μπορεί επίσης να εγκαταστήσει κακόβουλη επέκταση μέσω τροποποίησης των ρυθμίσεων του Chrome. Τα δικαιώματα που ζητά αφορούν cookies, ιστορικό, σελιδοδείκτες, καρτέλες, αποθηκευμένα δεδομένα, διαχείριση διακομιστή μεσολάβησης και εκτέλεση σε ιστοσελίδες. Έτσι, η κλοπή δεν περιορίζεται σε έναν κωδικό αλλά επεκτείνεται στο περιβάλλον περιήγησης του θύματος.
Η Ontinue αναφέρει ότι εντόπισε έξι ενεργά κέντρα ελέγχου τον Ιούνιο και συνολικά 28 μοναδικά panels σε 13 χώρες. Παράλληλα, αξιολογεί ότι πίσω από την πλατφόρμα υπάρχει ρωσόφωνος developer ή ομάδα ανάπτυξης, χωρίς αυτό να αποτελεί οριστική απόδοση της συγκεκριμένης εκστρατείας. Η σχετική καταχώριση της έρευνας εμφανίζεται στο κέντρο πόρων της Ontinue ως «Lunex Unmasked».
Δείτε επίσης: Το WeaselBiscuit Stealer διανέμεται μέσω κακόβουλων npm πακέτων
Πώς μπορούν να προστατευτούν οι χρήστες
Οι χρήστες δεν πρέπει να εκτελούν εντολές που εμφανίζονται σε σελίδες CAPTCHA ή σε αναδυόμενα παράθυρα, ακόμη και αν η σελίδα φαίνεται νόμιμη. Οι διαχειριστές Windows χρειάζεται να ελέγξουν την έκδοση του AMD Radeon Software, να εγκαταστήσουν τις διαθέσιμες ενημερώσεις και να ενεργοποιήσουν πολιτικές που περιορίζουν τη φόρτωση μη εγκεκριμένων drivers.
Η τεχνική ομάδα του SecNews προτείνει επίσης επαναφορά των κωδικών πρόσβασης από καθαρή συσκευή, ακύρωση ενεργών συνεδριών και έλεγχο των επεκτάσεων του Chrome μετά από ύποπτο περιστατικό. Η παρακολούθηση των εγκατεστημένων drivers, των ασυνήθιστων PowerShell ενεργειών και των αλλαγών στις ρυθμίσεις του browser μπορεί να βοηθήσει στον έγκαιρο εντοπισμό της επίθεσης.
🔒 Προστατέψτε την ιδιωτικότητά σας με Proton VPN
Ελβετικό VPN από τους δημιουργούς του Proton Mail — αυστηρή πολιτική no-logs, ισχυρή κρυπτογράφηση και ενσωματωμένο NetShield που μπλοκάρει διαφημίσεις, trackers & malware.
- ✔ No-logs, με έδρα την Ελβετία (εκτός 14-Eyes)
- ✔ NetShield: φραγή διαφημίσεων, trackers & κακόβουλων domains
- ✔ Καλύπτει όλες τις συσκευές — δωρεάν έκδοση διαθέσιμη
Ο σύνδεσμος είναι συνεργατικός (affiliate) — το SecNews ενδέχεται να λάβει προμήθεια χωρίς επιπλέον κόστος για εσάς. Δεν επηρεάζει την ανεξαρτησία της αρθρογραφίας μας.
Το περιστατικό δείχνει ότι μια ψεύτικη επαλήθευση και ένας παλιός ευάλωτος driver μπορούν να λειτουργήσουν μαζί, παρακάμπτοντας διαδοχικά επίπεδα προστασίας. Το Lunex Stealer υπενθυμίζει ότι η προστασία πρέπει να καλύπτει όχι μόνο το τελικό αρχείο, αλλά και τους drivers και τις ρυθμίσεις του browser. Οι οργανισμοί χρειάζεται να συνδυάζουν ενημερώσεις, περιορισμό δικαιωμάτων και καταγραφή αλλαγών στους browsers, αντί να βασίζονται σε μία μόνο άμυνα. Η αποφυγή εντολών ClickFix, η έγκαιρη ενημέρωση του λογισμικού και ο αυστηρός έλεγχος των drivers παραμένουν τα πιο άμεσα μέτρα περιορισμού του κινδύνου.
Δείτε επίσης: Το MacSync διανέμει payloads μέσω public iCloud calendars
