

Η ομάδα εκβιασμού ShinyHunters ισχυρίζεται ότι παραβίασε το FBI, εκμεταλλευόμενη μια άγνωστη έως τώρα ευπάθεια (zero-day) στο Oracle PeopleSoft, δηλαδή στο λογισμικό που τρέχει η σελίδα προσλήψεων της Ομοσπονδιακής Αστυνομίας. Σύμφωνα με τους ίδιους, απέσπασαν 2 έως 3 terabytes δεδομένων υπαλλήλων, μπήκαν από τη σελίδα αυτή σε εσωτερικούς διακομιστές του FBI στο AWS GovCloud και έκαναν παραμόρφωση (defacement) της σελίδας, τοποθετώντας πανό «This site has been seized by ShinyHunters». Το FBI δεν έχει επιβεβαιώσει τίποτα από όλα αυτά.
Η υπόθεση αποκαλύφθηκε την Τρίτη 22 Σεπτεμβρίου 2026 από το Reuters και συμπληρώθηκε τεχνικά από την αποκλειστική συνέντευξη του The Register με εκπρόσωπο της ομάδας. Το πιο ασυνήθιστο στοιχείο είναι ότι δεν υπάρχει απαίτηση λύτρων: οι ShinyHunters ζητούν από το FBI να αποσύρει ή να διορθώσει ένα επίσημο ενημερωτικό δελτίο που εξέδωσε εναντίον τους στις 15 Μαΐου.
Δείτε επίσης την προηγούμενη κάλυψή μας για τους ισχυρισμούς της ίδιας ομάδας ότι έκλεψε 200.000 αρχεία από το DMV της Φλόριντα.
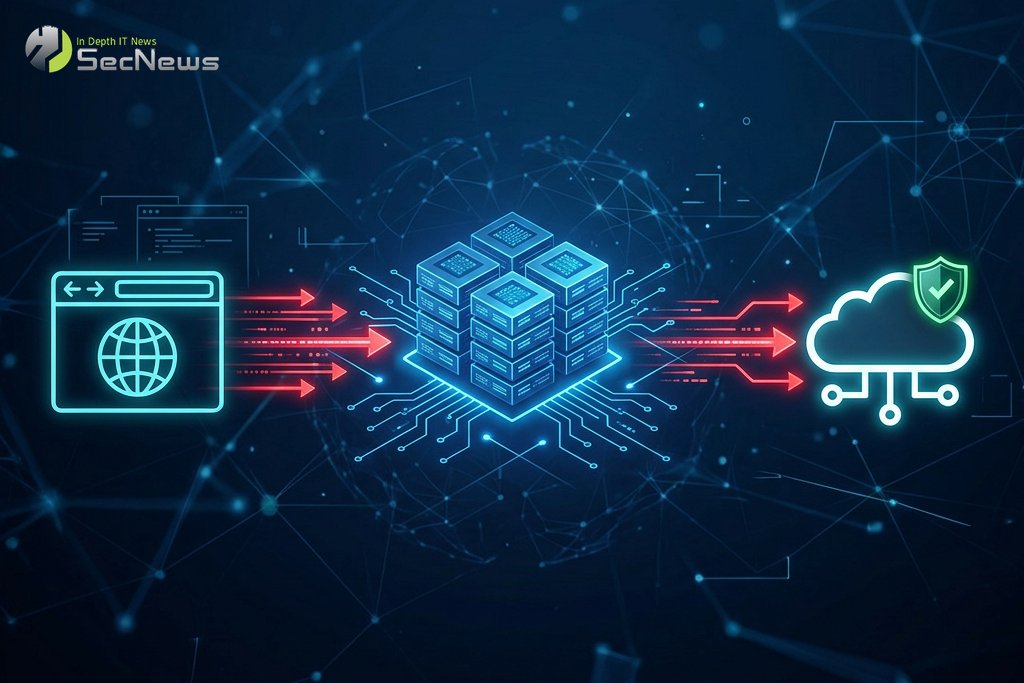
Η τεχνική αλυσίδα της επίθεσης ShinyHunters FBI
Σύμφωνα με τον εκπρόσωπο των ShinyHunters, το σημείο εισόδου ήταν μια ευπάθεια απομακρυσμένης εκτέλεσης κώδικα (RCE) στο Oracle PeopleSoft, η οποία δεν απαιτούσε καν σύνδεση χρήστη (pre-authentication). Το PeopleSoft είναι το λογισμικό που τρέχει η σελίδα υποβολής αιτήσεων για θέσεις εργασίας στο FBI, οπότε ήταν προσβάσιμο σε οποιονδήποτε μέσω διαδικτύου. Η ίδια η Oracle δεν έχει επιβεβαιώσει την ύπαρξη τέτοιας ευπάθειας και δεν έχει εκδοθεί σχετικό CVE.
- Είσοδος: εκμετάλλευση της ευπάθειας στο Oracle PeopleSoft της σελίδας προσλήψεων του FBI, χωρίς να χρειάζονται διαπιστευτήρια.
- Αρχική εκτέλεση: εκτέλεση εντολών shell στους διακομιστές της εφαρμογής, δίνοντας πλήρη έλεγχο της υπηρεσίας προσλήψεων.
- Παραμόρφωση σελίδας: αντικατάσταση του περιεχομένου με πανό «This site has been seized by ShinyHunters», κάτι που δείχνει ότι οι επιτιθέμενοι είχαν δικαιώματα εγγραφής στους διακομιστές.
- Επέκταση εντός του δικτύου: μετάβαση από τη σελίδα προσλήψεων σε εσωτερικούς διακομιστές του FBI στο AWS GovCloud, την περιοχή του Amazon που χρησιμοποιείται από αμερικανικές ομοσπονδιακές υπηρεσίες.
- Εξαγωγή δεδομένων: κλοπή περίπου 2 έως 3 TB δεδομένων που αφορούν, όπως ισχυρίζονται, όλους τους εργαζόμενους και τους υποψηφίους του FBI.
Το πιο ανησυχητικό εύρημα, αν επιβεβαιωθεί, είναι ακριβώς αυτή η μετάβαση από μια δημόσια σελίδα προσλήψεων σε παραγωγικά συστήματα του FBI που φιλοξενούνται στο GovCloud. Το GovCloud είναι σχεδιασμένο για ομοσπονδιακά συστήματα με απαιτήσεις υψηλής διαβάθμισης (FedRAMP High, ITAR) και υποτίθεται ότι είναι αυστηρά διαχωρισμένο από το δημόσιο διαδίκτυο. Μια τέτοια μετάβαση σημαίνει ότι το FBI είχε σοβαρά κενά στον διαχωρισμό δικτύου και στα όρια ταυτότητας ανάμεσα σε δημόσιες υπηρεσίες και εσωτερικά συστήματα.
Ποια δεδομένα λέει ότι πήρε η ομάδα
Ο εκπρόσωπος των ShinyHunters δήλωσε στο The Register ότι η ομάδα «διαθέτει δεδομένα για όλους τους υπαλλήλους και τους αιτούντες του FBI». Ένα δείγμα 5.000 εγγραφών που κοινοποίησαν σε δημοσιογράφους περιείχε ονόματα, διευθύνσεις, τηλέφωνα και στοιχεία συζύγων. Η ομάδα ισχυρίζεται ότι έφτασε σε τρεις κρίσιμες υπηρεσίες του FBI:
- Ανθρώπινο Δυναμικό (HR): προσωπικά στοιχεία υπαλλήλων, φάκελοι, βιογραφικά και δεδομένα υποψηφίων για πρόσληψη.
- MedLink: εσωτερικό ιατρικό σύστημα του FBI για την υπηρεσιακή υγεία των υπαλλήλων, με ευαίσθητα ιατρικά δεδομένα.
- Criminal Justice Information Services (CJIS): κεντρική βάση δεδομένων ποινικής δικαιοσύνης του FBI, την οποία χρησιμοποιούν καθημερινά ομοσπονδιακές και τοπικές αστυνομικές υπηρεσίες.
Αν επιβεβαιωθεί ότι οι επιτιθέμενοι έφτασαν πράγματι στο CJIS, οι συνέπειες είναι πολύ πιο σοβαρές από μια συνηθισμένη διαρροή δεδομένων προσωπικού. Το CJIS διαχειρίζεται ποινικά μητρώα, δακτυλικά αποτυπώματα και δεδομένα ταυτοποίησης, στα οποία στηρίζεται η καθημερινή δουλειά δεκάδων χιλιάδων αστυνομικών σε όλες τις ΗΠΑ. Ακριβώς για να αποτραπούν τέτοιες παραβιάσεις, το πρότυπο ασφαλείας CJIS Security Policy, στην πρόσφατη έκδοση 6.1, απαιτεί ενισχυμένη κρυπτογράφηση και συνεχή έλεγχο ευπαθειών.
Το κίνητρο: εκβιασμός φήμης, όχι λύτρα
Το πιο ασυνήθιστο στοιχείο της επίθεσης είναι το κίνητρο. Οι ShinyHunters λένε ρητά ότι δεν πρόκειται για επιχείρηση με οικονομικό κίνητρο: «Δεν έχει να κάνει με χρήματα. Θέλουμε το FBI να διορθώσει ή να αποσύρει τις δηλώσεις του, που περιέχουν σοβαρούς ψευδείς ισχυρισμούς εις βάρος μας». Αυτή τη φορά ο εκβιασμός στοχεύει τη δημόσια εικόνα του FBI, όχι το χρηματικό όφελος της ομάδας. Δείτε επίσης την πρόσφατη ανάλυσή μας για τη μαζική παραβίαση της McKesson με 284 εκατομμύρια εγγραφές, όπου η ίδια ομάδα κινήθηκε με τα κλασικά χρηματικά της κίνητρα.
Ο πραγματικός στόχος της απαίτησης είναι το ενημερωτικό δελτίο της 15ης Μαΐου που εξέδωσε το FBI για τις πρακτικές των ShinyHunters. Το δελτίο έλεγε ότι η ομάδα χρησιμοποιεί τακτικές παρενόχλησης, στέλνει απειλητικά μηνύματα και τηλεφωνήματα σε θύματα και συγγενείς τους, και σε ορισμένες περιπτώσεις φτάνει μέχρι swatting — δηλαδή ψευδείς κλήσεις στην αστυνομία που στέλνουν ένοπλες μονάδες σε αθώα σπίτια. Το δελτίο ανέφερε επίσης ότι οι εκβιαστές πολλές φορές ψεύδονται πως έχουν ενοχοποιητικές φωτογραφίες ή βίντεο, τα οποία στην πραγματικότητα δεν υπάρχουν. Οι ShinyHunters απορρίπτουν όλες αυτές τις κατηγορίες.
Γιατί η επαλήθευση των ισχυρισμών δεν είναι εύκολη
Μέχρι στιγμής, όλοι οι ισχυρισμοί των ShinyHunters για το hack του FBI στηρίζονται σε ένα δείγμα εγγραφών και σε μια εικόνα από την παραμορφωμένη σελίδα. Δεν υπάρχει ανεξάρτητη επιβεβαίωση από την Oracle, την Amazon ή το ίδιο το FBI. Η τεχνική ομάδα του SecNews εντοπίζει τρία σημεία της υπόθεσης που πρέπει να διασταυρωθούν πριν αντιμετωπιστούν ως γεγονός:
- Η ίδια η ευπάθεια στο Oracle PeopleSoft: δεν υπάρχει CVE, δεν υπάρχει επιβεβαίωση από τον κατασκευαστή, δεν υπάρχει τεχνική περιγραφή του exploit ούτε ένδειξη ποια έκδοση επηρεάζεται.
- Η μετάβαση προς το AWS GovCloud: ένα τέτοιο άλμα από περιβάλλον προσλήψεων σε ομοσπονδιακά συστήματα θα ήταν αρχιτεκτονικά πολύ δύσκολο. Χωρίς επιβεβαίωση, παραμένει απλός ισχυρισμός.
- Το δείγμα των 5.000 εγγραφών: κανείς δεν έχει επιβεβαιώσει δημόσια αν οι εγγραφές αντιστοιχούν όντως σε υπαλλήλους του FBI ή αν προέρχονται από άλλη διαρροή.
Το FBI δεν έχει τοποθετηθεί δημόσια και ούτε η Oracle ούτε η AWS απάντησαν σε ερωτήματα δημοσιογράφων. Το ότι η σελίδα προσλήψεων εμφανίζει την ένδειξη «currently down for maintenance» ενισχύει έμμεσα τον ισχυρισμό της παραβίασης, όμως από μόνο του δεν αποτελεί απόδειξη.
Τι πρέπει να ελέγξουν άμεσα οι οργανισμοί που τρέχουν Oracle PeopleSoft
Ανεξάρτητα από το αν επιβεβαιωθεί τελικά η επίθεση, ο ισχυρισμός για ευπάθεια απομακρυσμένης εκτέλεσης κώδικα στο Oracle PeopleSoft επιβάλλει άμεσα προληπτικά μέτρα σε κάθε οργανισμό που έχει την εφαρμογή προσβάσιμη μέσω διαδικτύου. Αυτό αφορά κυρίως τη δημόσια διοίκηση και τους παρόχους υπηρεσιών ανθρώπινου δυναμικού που φιλοξενούν PeopleSoft για πελάτες τους:
- Έλεγχος έκθεσης στο διαδίκτυο: εντοπίστε όλες τις εγκαταστάσεις PeopleSoft που είναι δημόσια προσβάσιμες και είτε απενεργοποιήστε τις είτε τοποθετήστε τις πίσω από VPN ή πύλη μηδενικής εμπιστοσύνης (zero trust).
- WAF και προσωρινή θωράκιση: ενεργοποιήστε κανόνες στο Web Application Firewall που περιορίζουν την πρόσβαση σε γνωστά endpoints του PeopleSoft, μέχρι να κυκλοφορήσει επίσημο patch από την Oracle.
- Έλεγχος αρχείων καταγραφής: ψάξτε στα logs για ύποπτες εντολές shell, νέους διαχειριστικούς λογαριασμούς και μαζικές εξαγωγές δεδομένων σε μεγέθη πολλών GB.
- Επανεξέταση διαχωρισμού δικτύου: βεβαιωθείτε ότι το PeopleSoft δεν έχει δικτυακή διαδρομή προς περιβάλλοντα διαβαθμισμένων δεδομένων ή προς παραγωγικούς λογαριασμούς cloud.
- Εναλλαγή διαπιστευτηρίων: αλλάξτε κωδικούς service accounts, API keys και OAuth tokens που ενδέχεται να έχουν αποθηκευτεί μέσα ή δίπλα στο PeopleSoft.
- Παρακολούθηση threat intelligence: ακολουθήστε στενά τυχόν επίσημο CVE από την Oracle και δείκτες παραβίασης (IOCs) που ενδεχομένως θα δημοσιεύσει η CISA.
Συχνές ερωτήσεις
Ποιοι είναι οι ShinyHunters; Είναι μία από τις πιο δραστήριες ομάδες κλοπής και εκβιασμού δεδομένων σε παγκόσμιο επίπεδο, με μακρύ κατάλογο επιθέσεων σε πολυεθνικές και δημόσιους οργανισμούς. Έχουν εμφανιστεί σε παραβιάσεις όπως των AT&T, Ticketmaster, Santander και Pure Storage, και πιο πρόσφατα σε σειρά εταιρειών με επιθέσεις που αξιοποιούν κλεμμένα OAuth tokens σε πλατφόρμες όπως το Salesforce. Δείτε επίσης την κάλυψή μας για την πρόσφατη παραβίαση της McKesson από την ίδια ομάδα.
Τι είναι το Oracle PeopleSoft και γιατί επιλέχθηκε ως στόχος; Το PeopleSoft είναι επιχειρησιακό λογισμικό της Oracle για διαχείριση ανθρώπινου δυναμικού, οικονομικών και εφοδιαστικής αλυσίδας, εξαιρετικά διαδεδομένο στην ομοσπονδιακή κυβέρνηση των ΗΠΑ. Οι υπηρεσίες προσλήψεων του FBI στηρίζονται πάνω του, οπότε μια ευπάθεια τέτοιου τύπου δίνει άμεση πρόσβαση σε τεράστιες βάσεις προσωπικών δεδομένων.
Έχει επιβεβαιώσει την παραβίαση το FBI; Όχι. Μέχρι στιγμής το FBI δεν έχει τοποθετηθεί δημόσια και δεν έχει επιβεβαιώσει ούτε την ύπαρξη της ευπάθειας, ούτε τον όγκο των δεδομένων που φέρεται ότι κλάπηκαν, ούτε τη μετάβαση των επιτιθέμενων προς το AWS GovCloud. Όλοι οι ισχυρισμοί προέρχονται αποκλειστικά από τους ίδιους τους ShinyHunters.
Η υπόθεση, ακόμη και αν επιβεβαιωθεί μόνο εν μέρει, δείχνει μια νέα φάση στη σύγκρουση κυβερνοεγκληματιών και υπηρεσιών επιβολής του νόμου: πλέον το ζητούμενο μπορεί να είναι η ίδια η δημόσια εικόνα του θύματος, όχι μόνο το χρηματικό όφελος. Οι επόμενες ώρες θα δείξουν αν το FBI θα απαντήσει επίσημα και αν η Oracle θα εκδώσει έκτακτο patch για την αναφερόμενη ευπάθεια. Η τεχνική ομάδα του SecNews θα παρακολουθεί ενεργά τις εξελίξεις.
