

Μια ευπάθεια στο Muse, τον νέο προσωπικό βοηθό τεχνητής νοημοσύνης της Meta, επηρεάζει τη λειτουργία Muse dictation και επιτρέπει σε μια εφαρμογή ή εντολή που εκτελείται τοπικά σε Mac να αποκτήσει ευρύ έλεγχο του agent. Η αποκάλυψη αφορά τοπικό zero-day και όχι απομακρυσμένη επίθεση, όμως η πρόσβαση που ζητά το Muse κάνει το εύρημα ιδιαίτερα σοβαρό.
Το ζήτημα έγινε γνωστό από τον ερευνητή Patrick Wardle, ιδρυτή του Objective-See, ο οποίος δημοσίευσε proof of concept με την ονομασία not-a-mused. Η ανάλυση παρουσιάστηκε από το Ars Technica και το The Register, χωρίς μέχρι στιγμής να αναφέρεται διαθέσιμη επιδιόρθωση από τη Meta.
Δείτε επίσης: Meta Muse: Ο AI βοηθός δεν ξέρει πώς λειτουργεί ακριβώς
Muse dictation: Πώς λειτουργεί η ευπάθεια στο Muse
Σύμφωνα με την περιγραφή του Wardle, η εφαρμογή περιλαμβάνει μια μη τεκμηριωμένη ρύθμιση με το όνομα endo_voyager_dictation_endpoint. Μια διεργασία που τρέχει στον ίδιο Mac μπορεί να τροποποιήσει τη ρύθμιση χωρίς ειδικά δικαιώματα και να ανακατευθύνει την κίνηση υπαγόρευσης σε διακομιστή που ελέγχει ο επιτιθέμενος.
Η ευπάθεια στο Muse απαιτεί ήδη δυνατότητα εκτέλεσης τοπικού κώδικα. Δεν είναι, με βάση τα διαθέσιμα στοιχεία, επίθεση που ξεκινά από απόσταση εναντίον ενός ανυποψίαστου υπολογιστή. Αυτό περιορίζει το αρχικό βήμα, αλλά δεν εξαλείφει τον κίνδυνο: ένα κακόβουλο πρόγραμμα που έχει εγκατασταθεί με άλλον τρόπο μπορεί να αξιοποιήσει το Muse ως ενισχυτή πρόσβασης.
Η ανακατεύθυνση μπορεί να εκθέσει τον ήχο της υπαγόρευσης του Muse dictation και τα prompts που αποστέλλονται στο backend μοντέλο. Ο ερευνητής προειδοποιεί επίσης για πιθανή κλοπή υλικού ταυτοποίησης, εισαγωγή κακόβουλων οδηγιών και κατάχρηση των υπηρεσιών που έχει συνδέσει ο χρήστης. Το εύρημα περιγράφεται ουσιαστικά ως τοπική κλιμάκωση προνομίων.
Αυτό σημαίνει ότι η επίθεση δεν χρειάζεται να παρακάμψει απευθείας τα συστήματα της Meta. Αρκεί να αξιοποιήσει τοπική παρουσία και να μετατρέψει το Muse σε γέφυρα προς λογαριασμούς, αρχεία ή συνομιλίες που ο χρήστης έχει ήδη εγκρίνει. Η έκταση της επίδρασης εξαρτάται από τις άδειες κάθε εγκατάστασης και όχι από ένα ενιαίο προεπιλεγμένο σύνολο δικαιωμάτων.
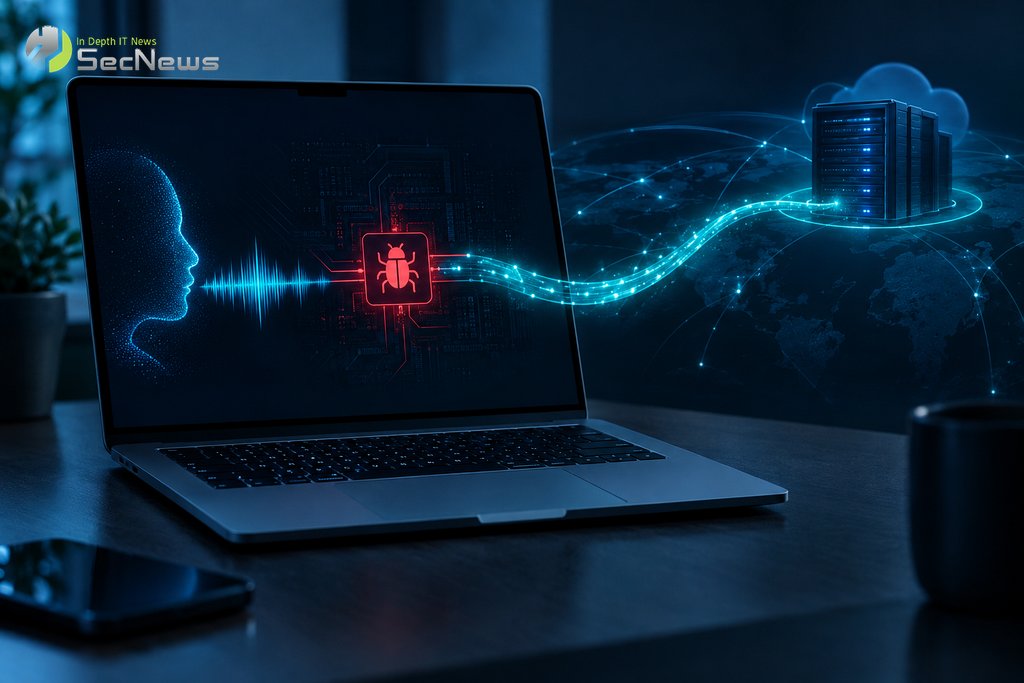
Γιατί η πρόσβαση του agent μεγαλώνει τον κίνδυνο
Το Muse δεν είναι ένας απλός συνομιλιακός βοηθός. Η Meta το σχεδίασε ώστε να συνδέεται με ηλεκτρονικό ταχυδρομείο, ημερολόγιο, WhatsApp και άλλες εφαρμογές, ενώ μπορεί να συμπληρώνει φόρμες, να κλείνει ραντεβού και να πραγματοποιεί αγορές. Η επίσημη παρουσίαση της Meta αναφέρει ότι ο χρήστης επιλέγει ποιες υπηρεσίες θα συνδέσει και πόση πρόσβαση θα δώσει.
Η εταιρεία έχει περιγράψει το Muse Secure VM, τον Sentinel ελεγκτή και εγκρίσεις πριν από ευαίσθητες ενέργειες ως βασικά μέτρα προστασίας. Ωστόσο, η ευπάθεια στο Muse αφορά το τοπικό πρόγραμμα macOS και το μονοπάτι της υπαγόρευσης, πριν από την πλήρη αξιοποίηση των δικαιωμάτων μέσα στην υπηρεσία. Η Meta δεν έχει αναφέρει δημόσια συγκεκριμένη έκδοση που διορθώνει το ζήτημα.
Η Meta δεν έχει αναφέρει δημόσια συγκεκριμένη έκδοση του Muse dictation που διορθώνει το ζήτημα, ούτε έχει δημοσιευτεί αναγνωριστικό CVE. Η απουσία επίσημης επιβεβαίωσης δεν πρέπει να εκληφθεί ως ένδειξη ότι το εύρημα είναι ακίνδυνο· οι λεπτομέρειες προέρχονται από ανεξάρτητη έρευνα και ο κώδικας επίδειξης δείχνει ένα ρεαλιστικό τοπικό μονοπάτι.
Δείτε επίσης: ClickFix επιθέσεις διανέμουν το νέο ChainScript RAT
Τι μπορούν να κάνουν τώρα οι χρήστες
Μέχρι να υπάρξει επίσημη ενημέρωση για το Muse dictation, η τεχνική ομάδα του SecNews προτείνει περιορισμό των συνδέσεων και των δικαιωμάτων του Muse στο απολύτως απαραίτητο. Οι χρήστες Mac καλό είναι να ελέγξουν πρόσβαση σε μικρόφωνο, κάμερα, αρχεία, τοποθεσία και ημερολόγιο, να αποσυνδέσουν υπηρεσίες που δεν χρειάζονται και να εξετάσουν προσωρινή απενεργοποίηση της εφαρμογής.
Παράλληλα, χρειάζεται προσοχή σε άγνωστα προγράμματα και αρχεία που μπορεί να δώσουν σε κακόβουλη διεργασία τοπική εκτέλεση. Η Meta αναγνωρίζει ότι οι agents δεν είναι απρόσβλητοι από επιθέσεις και συνιστά ελάχιστα δικαιώματα, έλεγχο των εγκρίσεων και συνεχή παρακολούθηση των ενεργειών τους.
Οι οργανισμοί που δοκιμάζουν agents σε εταιρικούς Mac θα πρέπει να αντιμετωπίσουν την εφαρμογή όπως κάθε λογισμικό με πρόσβαση σε κρίσιμα δεδομένα. Η καταγραφή εγκαταστάσεων, ο περιορισμός δικαιωμάτων και η άμεση ενημέρωση των χρηστών για νέες εκδόσεις μειώνουν την πιθανότητα κατάχρησης, χωρίς να υποκαθιστούν μια επίσημη επιδιόρθωση.
🔒 Προστατέψτε την ιδιωτικότητά σας με Proton VPN
Ελβετικό VPN από τους δημιουργούς του Proton Mail — αυστηρή πολιτική no-logs, ισχυρή κρυπτογράφηση και ενσωματωμένο NetShield που μπλοκάρει διαφημίσεις, trackers & malware.
- ✔ No-logs, με έδρα την Ελβετία (εκτός 14-Eyes)
- ✔ NetShield: φραγή διαφημίσεων, trackers & κακόβουλων domains
- ✔ Καλύπτει όλες τις συσκευές — δωρεάν έκδοση διαθέσιμη
Ο σύνδεσμος είναι συνεργατικός (affiliate) — το SecNews ενδέχεται να λάβει προμήθεια χωρίς επιπλέον κόστος για εσάς. Δεν επηρεάζει την ανεξαρτησία της αρθρογραφίας μας.
Δείτε επίσης: Meta Muse: Η Amazon μπλοκάρει τον AI agent αγορών
Η ευπάθεια στο Muse και το Muse dictation δείχνουν ότι η ασφάλεια ενός agent δεν εξαρτάται μόνο από το cloud περιβάλλον του. Όσο περισσότερα δεδομένα και ενέργειες συγκεντρώνει μια εφαρμογή, τόσο σημαντικότερη γίνεται η προστασία του ίδιου του υπολογιστή όπου εκτελείται. Η συντακτική ομάδα του SecNews θα παρακολουθήσει τυχόν ανακοίνωση της Meta για επιδιόρθωση ή οδηγίες ανάκλησης δικαιωμάτων.
