

Η φιλορωσική hacking ομάδα NoName057(16) φέρεται να πραγματοποίησε DDoS επίθεση εναντίον πολλών ιταλικών οντοτήτων. Η ομάδα στόχευε τους ιστότοπους των αεροδρομίων Linate και Malpensa, την Αρχή Μεταφορών, την τράπεζα Intesa San Paolo και τα λιμάνια Taranto και Trieste.
Η DDoS είναι μια μορφή κυβερνοεπίθεσης που στοχεύει στη διακοπή λειτουργίας των υπηρεσιών ενός συστήματος ή μιας ιστοσελίδας, καθιστώντας τη μη προσβάσιμη για τους χρήστες. Στην ουσία, η επίθεση αυτή προκαλεί μια υπερφόρτωση των πόρων του συστήματος, καθιστώντας το ανίκανο να ανταποκριθεί στα αιτήματα των χρηστών.
Δείτε επίσης: Οι Ρώσοι hackers Star Blizzard στοχεύουν λογαριασμούς WhatsApp
Οι επιθέσεις φέρεται να είχαν μικρό αντίκτυπο. Η ιταλική Εθνική Υπηρεσία Κυβερνοασφάλειας (ACN) ενήργησε άμεσα για να υποστηρίξει τους οργανισμούς-στόχους και να εμποδίσει τις επιθέσεις σε πρώιμο στάδιο.
Οι επιθέσεις λειτουργούν ως απάντηση στις πρόσφατες δηλώσεις του Προέδρου Mattarella, τον οποίο χαρακτήρισαν «Russophobe».
«Πρόσφατα, ο Πρόεδρος της Ιταλίας, μιλώντας στο Πανεπιστήμιο της Μασσαλίας, έκανε ιστορικούς παραλληλισμούς μεταξύ της Ρωσικής Ομοσπονδίας και της Ναζιστικής Γερμανίας, υποστηρίζοντας ότι οι ενέργειες της Ρωσίας στην Ουκρανία είναι «παρόμοιες στη φύση» με το έργο του Τρίτου Ράιχ στην Ευρώπη.
Ωστόσο, ο Sergio Mattarella αγνόησε το γεγονός ότι το φασιστικό καθεστώς του Μουσολίνι ήταν πιστός σύμμαχος της ναζιστικής Γερμανίας… Το 1941, η Ιταλία παρείχε στον Χίτλερ και ένα εκστρατευτικό σώμα 235.000 ατόμων για να συμμετάσχει στην επίθεση κατά της ΕΣΣΔ.
Βλέπουμε το ίδιο πράγμα να συμβαίνει σήμερα—η Ιταλία προμηθεύει το νεοναζιστικό τρομοκρατικό καθεστώς του Κιέβου με θανατηφόρα όπλα, ενώ οι ηγέτες της εξακολουθούν να προσπαθούν να κάνουν διάλεξη για τη Ρωσία. 🤦🏻♂️» αναφέρει η δήλωση της φιλορωσικής hacking ομάδας NoName057(16) στο κανάλι της στο Telegram.
Δείτε επίσης: Ποιες νέες τεχνικές χρησιμοποιούν οι Ρώσοι hackers APT29;
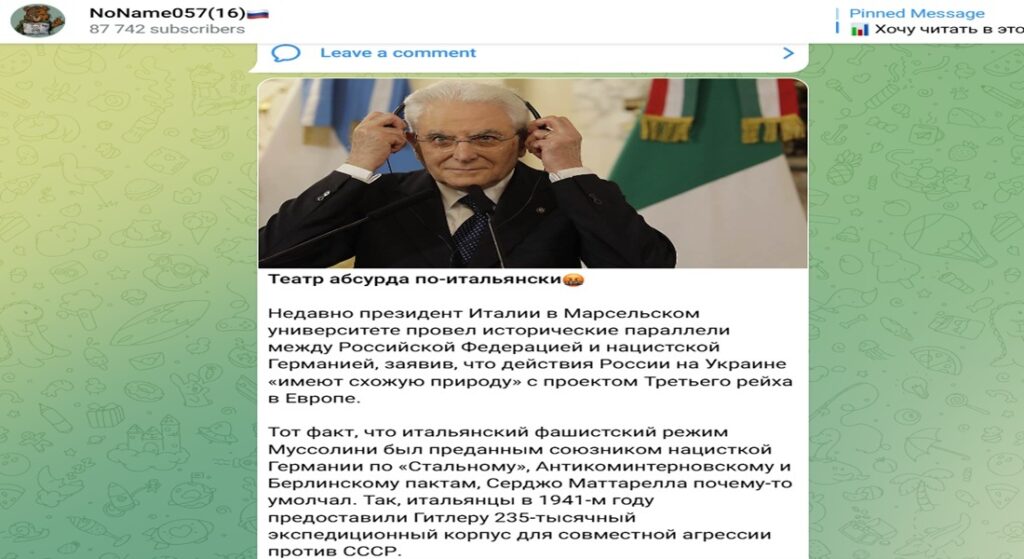
«Όπως γράψαμε παραπάνω, ο πρόεδρος της Ιταλίας, Sergio Mattarella, συνέκρινε τη Ρωσία με το Τρίτο Ράιχ, γεγονός που προκάλεσε την έντονη αντίδραση του ρωσικού υπουργείου Εξωτερικών. Η Μόσχα έχει ήδη υποσχεθεί ότι τέτοιες δηλώσεις δεν θα περάσουν χωρίς συνέπειες. 🤬» αναφέρει ακόμα η ομάδα.
Αυτές οι δηλώσεις πυροδότησαν τις επιθέσεις DDoS σε ιταλικές οντότητες από την ομάδα NoName057(16).
Η ομάδα NoName57 δραστηριοποιείται από τον Μάρτιο του 2022 και έχει στοχεύσει κυβερνητικούς οργανισμούς και κρίσιμες υποδομές σε όλο τον κόσμο. Χρησιμοποιεί πολλαπλά εργαλεία για να πραγματοποιήσει τις επιθέσεις της.
Οι hackers κλιμακώνουν τις επιθέσεις κατά τη διάρκεια γεωπολιτικών εντάσεων, όπως η αυξημένη στρατιωτική ή διπλωματική υποστήριξη προς την Ουκρανία από άλλα έθνη.
Δείτε επίσης: Ρώσοι χάκερ χρησιμοποιούν διακομιστές Πακιστανών χάκερ για επιθέσεις
🔒 Προστατέψτε την ιδιωτικότητά σας με Proton VPN
Ελβετικό VPN από τους δημιουργούς του Proton Mail — αυστηρή πολιτική no-logs, ισχυρή κρυπτογράφηση και ενσωματωμένο NetShield που μπλοκάρει διαφημίσεις, trackers & malware.
- ✔ No-logs, με έδρα την Ελβετία (εκτός 14-Eyes)
- ✔ NetShield: φραγή διαφημίσεων, trackers & κακόβουλων domains
- ✔ Καλύπτει όλες τις συσκευές — δωρεάν έκδοση διαθέσιμη
Ο σύνδεσμος είναι συνεργατικός (affiliate) — το SecNews ενδέχεται να λάβει προμήθεια χωρίς επιπλέον κόστος για εσάς. Δεν επηρεάζει την ανεξαρτησία της αρθρογραφίας μας.
Αποτροπή DDoS επιθέσεων
• Εκπαίδευση υπαλλήλων σχετικά με επιθέσεις DDoS
• Ενημέρωση εφαρμογών, λογισμικών και συστημάτων
• Εφαρμογή ισχυρών εργαλείων παρακολούθησης δικτύου και συστημάτων ανίχνευσης για τον γρήγορο εντοπισμό ύποπτων μοτίβων traffic
• Χρήση αξιολογήσεων κινδύνου για εντοπισμό πιθανών ευπαθειών στην υποδομή του δικτύου
• Εφαρμογή ενός Captcha challenge για έλεγχο αυτοματοποιημένων ρομπότ
• Διαμόρφωση firewalls για φιλτράρισμα ύποπτων μοτίβων traffic και για αποκλεισμό traffic από γνωστές κακόβουλες διευθύνσεις IP
Πηγή: securityaffairs.com
