

Η διαβόητη ομάδα εκβιαστών ShinyHunters κυκλοφόρησε δεκάδες GB αρχείων που ισχυρίζεται ότι έχει κλέψει από εφαρμογές γνωριμιών όπως οι Hinge, Match, OkCupid και Bumble. Αν και δεν υπάρχει επίσημη επιβεβαίωση για το πώς παραβιάστηκαν οι εταιρείες, οι ερευνητές πιστεύουν ότι οι δραστηριότητες της ομάδας οδήγησαν σε μια πρόσφατη συμβουλευτική ανακοίνωση της Okta σχετικά με την αύξηση των επιθέσεων κοινωνικής μηχανικής – vishing, οι οποίες υποστηρίζονται από αυτοματοποιημένα phishing kits.
Η τελευταία διαρροή δεδομένων που επηρεάζει υπηρεσίες και εφαρμογές γνωριμιών έρχεται μετά την πρόσφατη δημοσίευση αρχείων που κλάπηκαν από τις SoundCloud, CrunchBase, Betterment, CarMax, Edmuns.com και Panera Bread, υποδηλώνοντας ότι η λίστα των θυμάτων μπορεί να είναι ή να γίνει μεγαλύτερη.
ShinyHunters hackers
Οι ShinyHunters, που παρακολουθούνται επίσης ως UNC6040, δραστηριοποιούνται από το 2020 και έχουν κλέψει δεδομένα από πολλές γνωστές μάρκες και οργανισμούς όλα αυτά τα χρόνια.
Δείτε επίσης: Aisuru botnet: Νέο ρεκόρ με επίθεση DDoS 31,4 Tbps
Μια από τις πιο γνωστές τεχνικές της ομάδας είναι να προσποιείται το προσωπικό IT εταιρειών για να παραβιάσει λογαριασμούς υπαλλήλων. Τον περασμένο Σεπτέμβριο, εταιρείες ασφαλείας ανέφεραν ότι οι ShinyHunters συνεργάστηκαν με δύο άλλες διαβόητες ομάδες χάκερ, τις LAPSUS$ και Scattered Spider. Οι διαρροές δεδομένων της περασμένης εβδομάδας πιθανότατα είναι το αποτέλεσμα μιας πολύ μεγαλύτερης εκστρατείας hacking στην οποία συμμετέχει η νέα συλλογική ομάδα.
Η εταιρεία ασφαλείας Silent Push ανίχνευσε νέα υποδομή phishing που ταιριάζει με τις τακτικές, τεχνικές και διαδικασίες (TTPs) των SLSH (Scattered LAPSUS$ Hunters) και προσπάθησε να στοχεύσει περισσότερους από 100 οργανισμούς υψηλής αξίας τον περασμένο μήνα. Η υποδομή περιλαμβάνει ένα “Live Phishing Panel” που επιτρέπει στους επιτιθέμενους να πραγματοποιούν επίθεση man-in-the-middle σε login sessions σε πραγματικό χρόνο, με στόχο την καταγραφή διαπιστευτηρίων και tokens πολυπαραγοντικής ταυτοποίησης (MFA) για πλατφόρμες SSO, συμπεριλαμβανομένης της Okta.
“Είμαστε ενήμεροι για ισχυρισμούς που γίνονται διαδικτυακά σχετικά με ένα πρόσφατα αναγνωρισμένο περιστατικό ασφαλείας“, δήλωσε εκπρόσωπος της Match Group στο CSO. “Η Match Group λαμβάνει σοβαρά υπόψη την ασφάλεια και την προστασία των χρηστών μας και ενήργησε γρήγορα για να τερματίσει την μη εξουσιοδοτημένη πρόσβαση. Συνεχίζουμε να ερευνούμε με τη βοήθεια εξωτερικών εμπειρογνωμόνων κυβερνοασφάλειας“, δήλωσε η εταιρεία.

“Δεν υπάρχει ένδειξη ότι τα διαπιστευτήρια σύνδεσης χρηστών, οι οικονομικές πληροφορίες ή οι ιδιωτικές επικοινωνίες έχουν παραβιαστεί. Πιστεύουμε ότι το περιστατικό επηρεάζει περιορισμένο αριθμό δεδομένων χρηστών και ήδη βρισκόμαστε στη διαδικασία ενημέρωσης των ατόμων, όπως απαιτείται“.
Η Bumble και το Panera Bread δεν απάντησαν σε αιτήματα για σχόλια.
Δείτε επίσης: Microsoft 365: Κατάχρηση add-ins του Outlook για κλοπή δεδομένων email
Phishing kits για voice attacks
Η Okta προειδοποίησε την περασμένη εβδομάδα για αύξηση των επιθέσεων κατά των λογαριασμών Okta, Microsoft και Google, που υποστηρίζονται από εμπορικά phishing kits ειδικά σχεδιασμένα για να κάνουν τις επιθέσεις κοινωνικής μηχανικής μέσω φωνής πιο αποτελεσματικές.
Τα phishing kits είναι συλλογές αυτοματοποιημένων εργαλείων, scripts και website templates, που επιτρέπουν στους κυβερνοεγκληματίες να δημιουργούν ψεύτικες ιστοσελίδες και να εκκινούν επιθέσεις κλοπής διαπιστευτηρίων. Ωστόσο, όταν τα θύματα χρησιμοποιούν MFA, η επιτυχία αυτών των εργαλείων μπορεί να είναι αρκετά χαμηλή, επειδή οι επιτιθέμενοι δεν μπορούν να μαντέψουν τι είδους MFA έχει ενεργοποιηθεί σε έναν λογαριασμό. Είναι ένας κωδικός που δημιουργείται από μια εφαρμογή κινητού; Είναι ένας κωδικός που αποστέλλεται μέσω SMS; Είναι μια ειδοποίηση push που αποστέλλεται στη κινητή τους συσκευή που πρέπει να πατήσουν;
Οι ιστοσελίδες μπορούν να προσφέρουν πολλαπλές επιλογές MFA και εναπόκειται στους χρήστες και τις εταιρείες να τις διαμορφώσουν. Αλλά όταν συνδυάζονται με φωνητικές κλήσεις φωνής, γνωστές και ως φωνητικό phishing ή vishing, αυτές οι επιθέσεις γίνονται πολύ πιο ισχυρές, επειδή ο επιτιθέμενος μπορεί να δοκιμάσει τα διαπιστευτήρια του χρήστη σε πραγματικό χρόνο στον νόμιμο ιστότοπο, να δει τι τύπο MFA λαμβάνουν και να τροποποιήσει τη σελίδα phishing σε πραγματικό χρόνο.
“Αν παρουσιαστεί μια ειδοποίηση push, για παράδειγμα, ένας επιτιθέμενος μπορεί να πει προφορικά στον χρήστη να αναμένει μια ειδοποίηση και να επιλέξει κάτι από το C2 panel που κατευθύνει το πρόγραμμα περιήγησης του στόχου σε μια νέα σελίδα που εμφανίζει ένα μήνυμα που υποδηλώνει ότι έχει σταλεί ένα μήνυμα push. Έτσι, το αίτημα φαίνεται αξιόπιστο ενώ κανονικά θα φαινόταν ύποπτο αφού δεν το ξεκίνησε ο ίδιος ο χρήστης“.
🔒 Προστατέψτε την ιδιωτικότητά σας με Proton VPN
Ελβετικό VPN από τους δημιουργούς του Proton Mail — αυστηρή πολιτική no-logs, ισχυρή κρυπτογράφηση και ενσωματωμένο NetShield που μπλοκάρει διαφημίσεις, trackers & malware.
- ✔ No-logs, με έδρα την Ελβετία (εκτός 14-Eyes)
- ✔ NetShield: φραγή διαφημίσεων, trackers & κακόβουλων domains
- ✔ Καλύπτει όλες τις συσκευές — δωρεάν έκδοση διαθέσιμη
Ο σύνδεσμος είναι συνεργατικός (affiliate) — το SecNews ενδέχεται να λάβει προμήθεια χωρίς επιπλέον κόστος για εσάς. Δεν επηρεάζει την ανεξαρτησία της αρθρογραφίας μας.
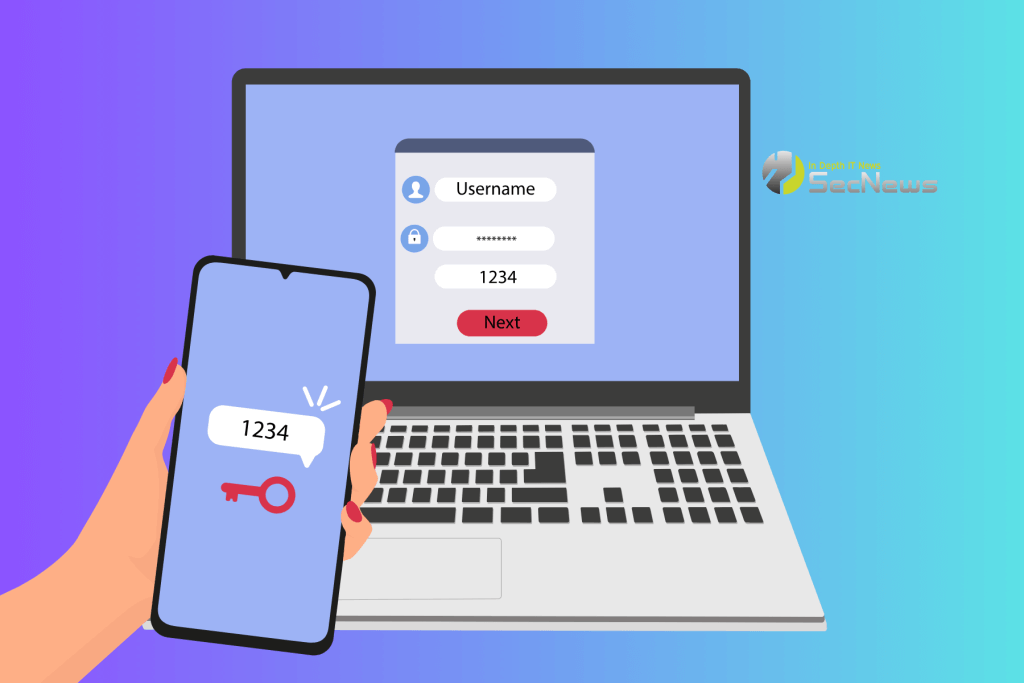
Αυτές οι υβριδικές επιθέσεις μπορούν επίσης να νικήσουν μία από τις πιο ισχυρές τεχνικές MFA που έχουν σχεδιαστεί για να αντιμετωπίσουν το αυτοματοποιημένο phishing των κωδικών MFA: ειδοποιήσεις push που ζητούν από τους χρήστες να εισάγουν στο authenticator app έναν αριθμό που δημιουργείται από τον νόμιμο ιστότοπο, αντί να εισάγουν στον ιστότοπο έναν αριθμό που δημιουργείται από την εφαρμογή.
Δείτε επίσης: Ψεύτικος βοηθός κωδικοποίησης Moltbot AI στο VS Code Marketplace
Αυτό αποτυγχάνει με αυτοματοποιημένες επιθέσεις επειδή, αν ο χρήστης βλέπει μια σελίδα phishing αντί του νόμιμου ιστότοπου, δεν ξέρει ποιον αριθμό να εισάγει στο authenticator app του. Αλλά ένας επιτιθέμενος στο τηλέφωνο μπορεί να τους πει — ή μπορεί να τροποποιήσει τη σελίδα phishing επί τόπου για να εμφανίσει τον αριθμό που γνωρίζει ότι ο νόμιμος ιστότοπος αναμένει.
Ο Alon Gal, CTO της εταιρείας Hudson Rock, δήλωσε στο CSO ότι οι τεχνικές vishing που περιγράφονται από την Okta ευθυγραμμίζονται με τις γνωστές TTPs των ShinyHunters: προσποίηση υποστήριξης IT, παράκαμψη MFA σε πραγματικό χρόνο μέσω phishing kits, κλοπή διαπιστευτηρίων/session tokens, εξαγωγή δεδομένων SaaS. Ο Gal σημείωσε επίσης ότι έλεγξε τα διαρρεύσαντα δεδομένα και ταιριάζουν με τις ονομασμένες εταιρείες θυμάτων, κάτι που είναι συνεπές με προηγούμενους ισχυρισμούς και κυκλοφορίες των ShinyHunters.

Μετριασμός
Η έκθεση της Okta περιλαμβάνει συνδέσμους προς προηγούμενες συμβουλευτικές ανακοινώσεις που περιλαμβάνουν τόσο δείκτες παραβίασης όσο και TTPs για γνωστούς κακόβουλους παράγοντες που στοχεύουν SSO logins. Εν τω μεταξύ, η Silent Push συμβουλεύει τους οργανισμούς να ενημερώσουν τους υπαλλήλους για τις συνεχιζόμενες επιθέσεις των ShinyHunters ώστε να είναι σε επιφυλακή σε περίπτωση που τους καλέσει κάποιος στο τηλέφωνο.
Οι εταιρείες θα πρέπει να ζητούν από τους υπαλλήλους να επαληθεύουν τις κλήσεις υποστήριξης IT μέσω ενός επίσημου καναλιού και να ελέγχουν τακτικά τα αρχεία καταγραφής του παρόχου του συστήματος υποστήριξης λειτουργιών (OSS) για γεγονότα που υποδεικνύουν την εγγραφή νέων συσκευών σε λογαριασμούς και συνδέσεις από νέες διευθύνσεις IP.
