

Οι ερευνητές κυβερνοασφάλειας προειδοποιούν για μια νέα εκστρατεία εξαπάτησης που αξιοποιεί ψεύτικες εφαρμογές βιντεοκλήσεων για τη διάδοση του κακόβουλου λογισμικού (malware) Realst.
Το malware αυτό στοχεύει επαγγελματίες του Web3, εκμεταλλευόμενο εξελιγμένες στρατηγικές εξαπάτησης.
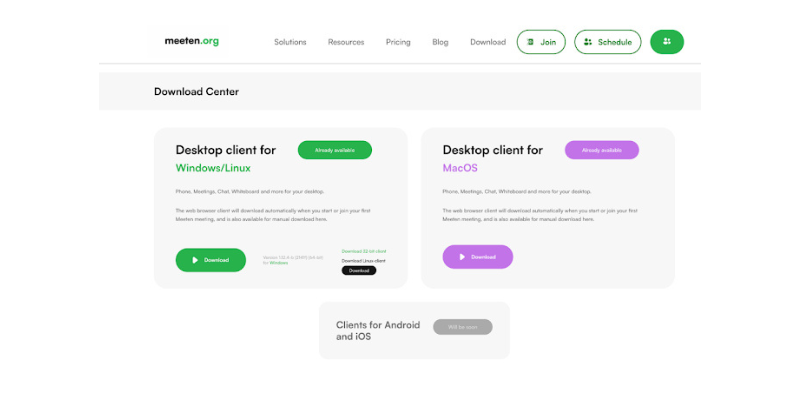
Οι εγκληματίες δημιουργούν πλαστές εταιρείες, ενισχύοντας την αξιοπιστία τους με τη χρήση τεχνητής νοημοσύνης (AI), και πλησιάζουν τα θύματά τους μέσω Telegram, προσποιούμενοι επιχειρηματικές συναντήσεις. Τα θύματα καλούνται να κατεβάσουν εφαρμογές από ιστοσελίδες με φαινομενικά αξιόπιστα ονόματα, όπως Meeten, Clusee και Meetio, οι οποίες στη συνέχεια εγκαθιστούν το κακόβουλο λογισμικό.
Διαβάστε σχετικά: Χάκερ καταχρώνται το Google Ads για την διάδοση του Fakebat malware
Στους χρήστες macOS, η εφαρμογή εμφανίζει ένα μήνυμα που τους ζητά να εισάγουν τον κωδικό του συστήματός τους, χρησιμοποιώντας την τεχνική «osascript». Το Realst έχει σχεδιαστεί για να κλέβει ευαίσθητα δεδομένα, όπως κρυπτονομίσματα, λογαριασμούς Telegram, τραπεζικές πληροφορίες και cookies από browsers όπως Chrome, Edge και Brave.
Η έκδοση για Windows περιλαμβάνει ένα installer NSIS, πιθανώς υπογεγραμμένο με κλεμμένη υπογραφή, που εγκαθιστά μια εφαρμογή Electron. Αυτή, με τη σειρά της, κατεβάζει το malware από κακόβουλους ιστότοπους. Το λογισμικό, γραμμένο στη γλώσσα Rust, συλλέγει δεδομένα και τα αποστέλλει σε απομακρυσμένους διακομιστές.
Δείτε ακόμη: Προσοχή! Το SmokeLoader malware επανήλθε!
Οι εγκληματίες ενισχύουν την αξιοπιστία των πλαστών ιστοσελίδων τους δημιουργώντας ρεαλιστικό περιεχόμενο μέσω AI, καθιστώντας εξαιρετικά δύσκολο τον εντοπισμό της απάτης. Παρόμοιες καμπάνιες στο παρελθόν, όπως το «meethub.gg» και το «markopolo», στόχευαν χρήστες κρυπτονομισμάτων με αντίστοιχες μεθόδους.
Η δραστηριότητα αυτή συνδέεται επίσης με νέες οικογένειες malware, όπως τα Fickle Stealer και Celestial Stealer, ενώ παλαιότερες οικογένειες, όπως το Banshee Stealer, έχουν πλέον εγκαταλειφθεί. Παράλληλα, χρήστες που κατεβάζουν πειρατικό λογισμικό ή εργαλεία τεχνητής νοημοσύνης συχνά πέφτουν θύματα malware, όπως το RedLine Stealer.
Διαβάστε περισσότερα: Κακόβουλη συμμορία TIDRONE στοχεύει κατασκευαστές drone στην Ταϊβάν
Η εκστρατεία φαίνεται να στοχεύει κυρίως ρωσόφωνους επιχειρηματίες που χρησιμοποιούν λογισμικό αυτοματοποίησης, δείχνοντας για άλλη μια φορά την αυξανόμενη πολυπλοκότητα και εξελιγμένη στρατηγική των κυβερνοεγκληματιών.
Πηγή: thehackernews
🔒 Προστατέψτε την ιδιωτικότητά σας με Proton VPN
Ελβετικό VPN από τους δημιουργούς του Proton Mail — αυστηρή πολιτική no-logs, ισχυρή κρυπτογράφηση και ενσωματωμένο NetShield που μπλοκάρει διαφημίσεις, trackers & malware.
- ✔ No-logs, με έδρα την Ελβετία (εκτός 14-Eyes)
- ✔ NetShield: φραγή διαφημίσεων, trackers & κακόβουλων domains
- ✔ Καλύπτει όλες τις συσκευές — δωρεάν έκδοση διαθέσιμη
Ο σύνδεσμος είναι συνεργατικός (affiliate) — το SecNews ενδέχεται να λάβει προμήθεια χωρίς επιπλέον κόστος για εσάς. Δεν επηρεάζει την ανεξαρτησία της αρθρογραφίας μας.
