

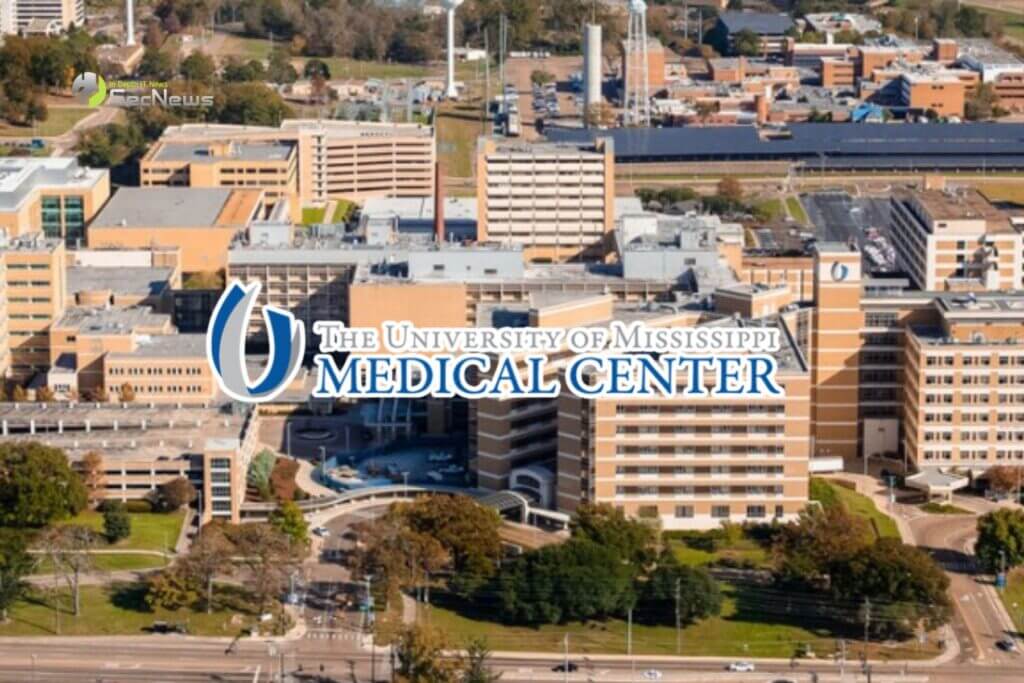
Μια κυβερνοεπίθεση στο University of Mississippi Medical Center (UMMC) έχει διαταράξει τις λειτουργίες στο μεγαλύτερο ακαδημαϊκό κέντρο υγείας στο Jackson, Mississippi. Το περιστατικό ανάγκασε το κλείσιμο κρίσιμων συστημάτων IT, το κλείσιμο κλινικών σε όλη την πολιτεία και την ακύρωση πολυάριθμων ιατρικών διαδικασιών. Οι αξιωματούχοι του νοσοκομείου επιβεβαίωσαν ότι πολλαπλά συστήματα IT, συμπεριλαμβανομένης της πλατφόρμας ηλεκτρονικών ιατρικών αρχείων, τέθηκαν εκτός λειτουργίας μετά από κυβερνοεπίθεση στο UMMC.
Ως αποτέλεσμα, οι χειρουργικές επεμβάσεις και διαδικασίες, καθώς και άλλα ιατρικά ραντεβού (imaging), ακυρώθηκαν.
Όλες οι κλινικές του UMMC σε όλη την πολιτεία έκλεισαν επίσης, αφήνοντας τους παρόχους ανίκανους να έχουν πρόσβαση στα ψηφιακά ιατρικά αρχεία των ασθενών. Παρά τις εκτεταμένες διακοπές, οι υπηρεσίες για τους ασθενείς που βρίσκονται ήδη μέσα στα νοσοκομεία του UMMC συνεχίζονται υπό καθεστώς που οι διαχειριστές περιέγραψαν ως “downtime procedures“. Αυτές οι διαδικασίες επιτρέπουν στο ιατρικό προσωπικό να παρέχει φροντίδα χωρίς να βασίζεται σε ηλεκτρονικά συστήματα.
Δείτε επίσης: Η Advantest Corporation υπέστη κυβερνοεπίθεση
Το University of Mississippi Medical Center απασχολεί περισσότερους από 10.000 ανθρώπους, εξυπηρετεί πάνω από 70.000 ασθενείς ετησίως και λειτουργεί 35 κλινικές σε όλο το Mississippi. Δεδομένου του μεγέθους και της εμβέλειάς του, η κυβερνοεπίθεση στο UMMC είχε άμεσο και ευρύτατο αντίκτυπο.
University of Mississippi Medical Center: Ενεργοποίηση Emergency Response
Μετά την κυβερνοεπίθεση στο UMMC, οι διοικητές δήλωσαν ότι ενεργοποίησαν τα σχέδια έκτακτης ανάγκης για τέτοια περιστατικά.
Οι ομοσπονδιακές αρχές συνδράμουν στην έρευνα, συμπεριλαμβανομένου του Ομοσπονδιακού Γραφείου Ερευνών, του Υπουργείου Εσωτερικής Ασφάλειας των Ηνωμένων Πολιτειών και της Υπηρεσίας Κυβερνοασφάλειας και Ασφάλειας Υποδομών. Οι αξιωματούχοι αποκάλυψαν ότι οι επιτιθέμενοι έχουν επικοινωνήσει μαζί τους, προσθέτοντας ότι το ιατρικό κέντρο συνεργάζεται με τις αρχές για να καθορίσει τα επόμενα βήματα.
Ως προληπτικό μέτρο, οι διαχειριστές έκλεισαν όλα τα συστήματα πληροφορικής. Σε δεύτερη δήλωση, χθες, οι αξιωματούχοι του UMMC είπαν: “Οι κλινικές του UMMC σε όλη την πολιτεία θα είναι ξανά κλειστές αύριο, Παρασκευή, 20 Φεβρουαρίου, και οι διαδικασίες ακυρώνονται. Τα ραντεβού θα επαναπρογραμματιστούν. Μια εξαίρεση είναι η κλινική αιμοκάθαρσης στο Jackson Medical Mall, η οποία είναι λειτουργική και ανοιχτή για προγραμματισμένα ραντεβού“.
Δείτε επίσης: Palo Alto: Οι κυβερνοεπιθέσεις διευκολύνονται από βασικές αποτυχίες κυβερνοασφάλειας

Οι αξιωματούχοι πρόσθεσαν ότι η διακοπή που προκλήθηκε από την κυβερνοεπίθεση αναμένεται να είναι ένα πολυήμερο γεγονός. Τα νοσοκομεία και τα τμήματα έκτακτης ανάγκης θα παραμείνουν ανοιχτά εκτός αν ανακοινωθεί κάτι διαφορετικό. Τα μαθήματα με φυσική παρουσία συνεχίζονται κανονικά, αν και τα διαδικτυακά μαθήματα ακυρώθηκαν στις 20 Φεβρουαρίου.
“Λυπούμαστε για αυτή τη διακοπή και εργαζόμαστε για να αποκαταστήσουμε τα συστήματα και τις υπηρεσίες μας το συντομότερο δυνατό“, δήλωσαν οι αξιωματούχοι του UMMC.
Ανησυχίες για Δεδομένα Ασθενών
Η κυβερνοεπίθεση στο University of Mississippi Medical Center εγείρει ανησυχίες για την πιθανή έκθεση ευαίσθητων πληροφοριών ασθενών. Επειδή το UMMC είναι το μεγαλύτερο σύστημα νοσοκομείων στην πολιτεία, οι επιπτώσεις θα μπορούσαν να επεκταθούν πολύ πέρα από το Τζάκσον.
Ο James Phipps, ειδικός στην κυβερνοασφάλεια που συνεργάζεται με ιατρικές εγκαταστάσεις στην περιοχή, εξήγησε πώς μπορεί να εξελιχθούν περιστατικά όπως η κυβερνοεπίθεση στο UMMC. “Επιτίθενται στο τείχος προστασίας σας, ψάχνουν για οποιαδήποτε ευπάθεια. Αν έχετε έναν υπάλληλο που ανοίγει ένα e-mail, ένα spam e-mail, μπορούν να εισέλθουν με αυτόν τον τρόπο. Υπάρχουν διάφοροι τρόποι επίθεσης που χρησιμοποιούν οι χάκερ“, είπε ο Phipps.
Σύμφωνα με τον Phipps, οι κυβερνοεγκληματίες συχνά ενδιαφέρονται λιγότερο για κλινικά δεδομένα όπως ακτινογραφίες ή αποτελέσματα αιματολογικών εξετάσεων και περισσότερο για προσωπικές πληροφορίες ταυτοποίησης που συνδέονται με ιατρικά αρχεία. “Συνήθως στοχεύουν τα δημογραφικά δεδομένα τους“, συνέχισε ο Phipps. “Έτσι μπορούν να έχουν αρχεία τιμολόγησης, αριθμούς κοινωνικής ασφάλιση.. Όλα αυτά που μπορούν να τα χρησιμοποιήσουν αλλού για να αλλάξουν την ταυτότητά τους, να κλέψουν την ταυτότητά σας“.
🔒 Προστατέψτε την ιδιωτικότητά σας με Proton VPN
Ελβετικό VPN από τους δημιουργούς του Proton Mail — αυστηρή πολιτική no-logs, ισχυρή κρυπτογράφηση και ενσωματωμένο NetShield που μπλοκάρει διαφημίσεις, trackers & malware.
- ✔ No-logs, με έδρα την Ελβετία (εκτός 14-Eyes)
- ✔ NetShield: φραγή διαφημίσεων, trackers & κακόβουλων domains
- ✔ Καλύπτει όλες τις συσκευές — δωρεάν έκδοση διαθέσιμη
Ο σύνδεσμος είναι συνεργατικός (affiliate) — το SecNews ενδέχεται να λάβει προμήθεια χωρίς επιπλέον κόστος για εσάς. Δεν επηρεάζει την ανεξαρτησία της αρθρογραφίας μας.
Δείτε επίσης: Tenga: Ο κατασκευαστής sex toys θύμα παραβίασης δεδομένων

Τα νοσοκομεία και οι κλινικές συχνά ανταλλάσσουν πληροφορίες ασθενών μέσω παραπομπών, πράγμα που σημαίνει ότι ο αντίκτυπος της κυβερνοεπίθεσης στο UMMC θα μπορούσε να επεκταθεί σε διασυνδεδεμένα συστήματα.
Καθώς οι ερευνητές εργάζονται για να καθορίσουν ποιες συγκεκριμένες πληροφορίες παραβιάστηκαν (αν παραβιάστηκαν) στην κυβερνοεπίθεση, οι ασθενείς καλούνται να παρακολουθούν τους οικονομικούς τους λογαριασμούς. Ο Phipps συνέστησε να ελέγχουν τις τραπεζικές καταστάσεις για ασυνήθιστες χρεώσεις και να αναφέρουν αμέσως ύποπτη δραστηριότητα.
