

Μια νέα ομάδα απειλών πραγματοποίησε την πρώτη της επίθεση ransomware, αυξάνοντας τις ανησυχίες σχετικά με το διαρκώς εξελισσόμενο τοπίο των απειλών στον κυβερνοχώρο. Αυτό το ανησυχητικό περιστατικό ransomware εμπλέκει την ομάδα Arkana (ή Arkana Security) και την WideOpenWest (WOW!), έναν από τους μεγαλύτερους παρόχους καλωδιακών και ευρυζωνικών υπηρεσιών στις ΗΠΑ.
Η φερόμενη παραβίαση, που πρωτοδημοσιεύτηκε από το vx-underground, αποκαλύπτει ότι η Arkana απέκτησε πρόσβαση σε πάνω από 403.000 λογαριασμούς πελατών και πήρε τον έλεγχο κρίσιμων υποδομών υποστήριξης, συμπεριλαμβανομένου του AppianCloud και του συστήματος Symphonica.
Λίγα λόγια για την WideOpenWest
Η WideOpenWest, Inc. είναι ένας από τους μεγαλύτερους παρόχους καλωδιακών και ευρυζωνικών υπηρεσιών στις Ηνωμένες Πολιτείες και ο όγδοος μεγαλύτερος πάροχος στον κλάδο. Ιδρύθηκε το 1996 και εδρεύει στο Ντένβερ, στο Κολοράντο. Προσφέρει μια ποικιλία υπηρεσιών σε πελάτες σε διάφορες πολιτείες.
Δείτε επίσης: Όσα πρέπει να μάθεις για το Ransomware-as-a-Service (RaaS)
Arkana Security: Ransomware επιθέσεις
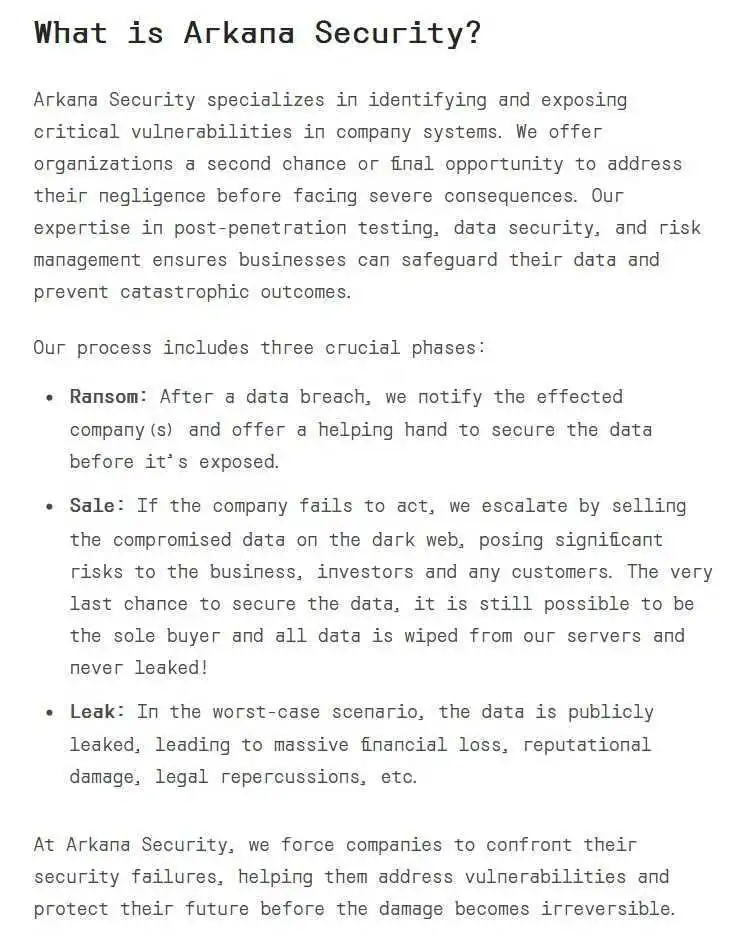
Η Arkana Security είναι μια νέα ομάδα ransomware που ειδικεύεται στην εκμετάλλευση ευπαθειών σε εταιρικά συστήματα. Σύμφωνα με το Onionsite, υπάρχουν τρία βασικά στάδια στις επιθέσεις της ομάδας: Ransom, Sale και Leak. Βασικός στόχος είναι ο εκβιασμός, οπότε σε κάθε στάδιο οι επιτιθέμενοι προσπαθούν να εξαναγκάσουν τα θύματα να πληρώσουν για την επιστροφή των παραβιασμένων δεδομένων τους. Πιστεύεται ότι η ομάδα συνδέεται με τη Ρωσία.
Arkana Security – Ransomware: Τα στάδια επίθεσης αναλυτικά
Η ομάδα ισχυρίζεται ότι, αρχικά, ειδοποιεί τις επηρεαζόμενες εταιρείες για παραβίαση δεδομένων, και τους δίνει ένα χρονικό περιθώριο για να ασφαλίσουν τα συστήματά τους πριν εκτεθούν τα δεδομένα (στάδιο Ransom). Εάν το θύμα δεν δράσει εγκαίρως, η Arkana πουλά τα κλεμμένα δεδομένα στο dark web. Οι hackers δίνουν στα θύματα μια τελευταία ευκαιρία να αγοράσουν ξανά τα δεδομένα τους, ισχυριζόμενοι ότι θα διαγράψουν όλα τα αντίγραφα και θα αποτρέψουν περαιτέρω έκθεση (στάδιο Sale). Αν το θύμα αρνηθεί, η Arkana προχωρά σε δημόσια διαρροή δεδομένων, απειλώντας να βλάψει τη φήμη της εταιρείας και προκαλώντας οικονομικές απώλειες και νομικές συνέπειες (στάδιο Leak). Αυτή η φάση γίνεται χειρότερη με τη δημιουργία του λεγόμενου «Wall of Shame», που χρησιμοποιεί η ομάδα για να ντροπιάσει δημόσια τις εταιρείες που αποτυγχάνουν να αντιμετωπίσουν τα κενά ασφαλείας τους.
Οι μέθοδοι και οι τακτικές της ομάδας Arkana μοιάζουν πολύ με αυτές που χρησιμοποιούν οι περισσότερες συμμορίες ransomware, αλλά υποτίθεται ότι προσφέρει μια «δεύτερη ευκαιρία» στις εταιρείες, πριν εκμεταλλευτεί πλήρως τα τρωτά σημεία τους.
Δείτε επίσης: Το Medusa Ransomware απενεργοποιεί εργαλεία ασφαλείας με κακόβουλο driver
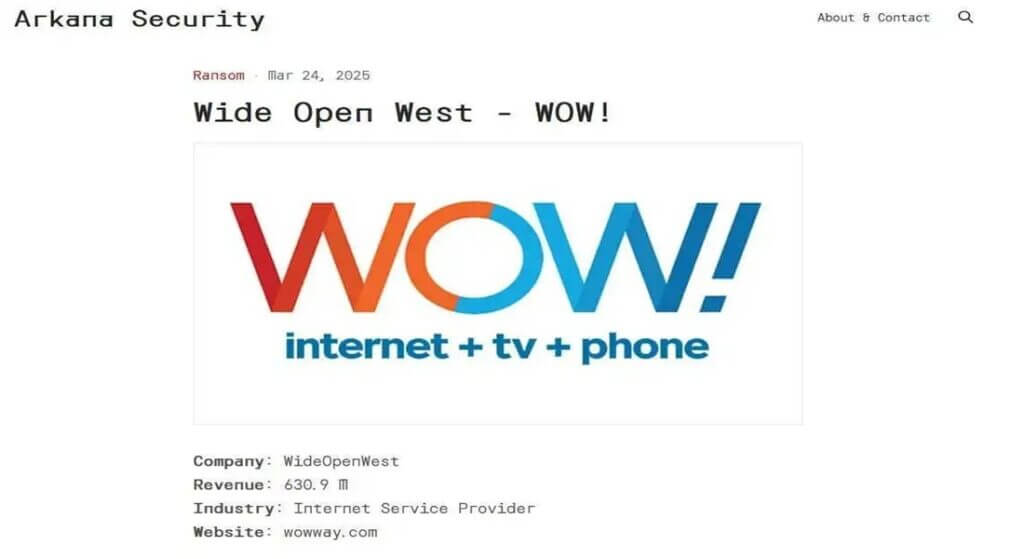
Η WideOpenWest είναι το πρώτο θύμα της Arkana Security
Η νέα ομάδα ransomware Arkana, φέρεται να έχει παραβιάσει τα συστήματα της WideOpenWest (WOW!). Οι επιτιθέμενοι έχουν δημοσιεύσει εκτενείς λεπτομέρειες σχετικά με την υποτιθέμενη παραβίαση, συμπεριλαμβανομένων ευαίσθητων δεδομένων πελατών και εσωτερικής πρόσβασης στην εταιρεία.
Η ομάδα ισχυρίζεται ότι έχει αποκτήσει σημαντική πρόσβαση στην υποδομή της WOW!. Υλικό που διέρρευσε υποδηλώνει ότι οι hackers έχουν παραβιάσει περισσότερους από 403.000 λογαριασμούς πελατών (ονόματα χρήστη, κωδικούς πρόσβασης, ερωτήσεις ασφαλείας και λεπτομέρειες πακέτου υπηρεσιών). Επίσης, λένε ότι έχουν τον πλήρη έλεγχο του συστήματος Symphonica της WOW!, το οποίο ισχυρίζονται ότι μπορούν να χρησιμοποιήσουν για να προωθήσουν κακόβουλο λογισμικό σε συσκευές πελατών.
Η ομάδα φέρεται επίσης να έχει διεισδύσει σε κρίσιμα συστήματα υποστήριξης, όπως το AppianCloud, και απέκτησε πρόσβαση στα API της, συμπεριλαμβανομένων αυτών για έλεγχο ταυτότητας και συναλλαγές. Σύμφωνα με το socradar.io, «η Arkana μπορεί έτσι να χειριστεί backend code, να αλλάξει το business logic και να τροποποιήσει τις ροές δεδομένων, συμπεριλαμβανομένων των οικονομικών συναλλαγών πελατών, των προσωπικών στοιχείων και των αρχείων χρέωσης». Επιπλέον, θα μπορούσε να είναι δυνατή η πραγματοποίηση μη εξουσιοδοτημένων συναλλαγών, η πρόσβαση σε λογαριασμούς πελατών και η τροποποίηση στοιχείων χρέωσης.
Η ransomware ομάδα Arkana ισχυρίζεται επίσης ότι μπορεί να δει ευαίσθητα δεδομένα, όπως Αριθμούς Κοινωνικής Ασφάλισης (SSN), πληροφορίες πιστωτικών καρτών και άλλα Προσωπικά Στοιχεία (PII).
Δείτε επίσης: Το Albabat ransomware στοχεύει τώρα Linux και macOS
Μπορείτε να δείτε ακόμα πιο αναλυτικά τα δεδομένα που παραβιάστηκαν (κατά τα λεγόμενα των hackers) εδώ.
☁️ Κρατήστε ασφαλή αντίγραφα με Proton Drive
Κρυπτογραφημένος cloud αποθηκευτικός χώρος από την Proton — προστατέψτε τα αρχεία σας από ransomware, βλάβες και απώλεια δεδομένων, με end-to-end κρυπτογράφηση.
- ✔ End-to-end κρυπτογραφημένα αρχεία & αντίγραφα
- ✔ Ιστορικό εκδόσεων — ανάκτηση αρχείων μετά από ransomware
- ✔ Δωρεάν χώρος — συγχρονισμός σε όλες τις συσκευές
Ο σύνδεσμος είναι συνεργατικός (affiliate) — το SecNews ενδέχεται να λάβει προμήθεια χωρίς επιπλέον κόστος για εσάς. Δεν επηρεάζει την ανεξαρτησία της αρθρογραφίας μας.
Arkana: Doxxing
Επιπλέον, λέγεται ότι η ομάδα Arkana εμπλέκεται σε δραστηριότητες doxxing εναντίον του CEO της WideOpenWest και άλλων ανώτερων στελεχών. Οι επιτιθέμενοι δημοσίευσαν ευαίσθητες προσωπικές πληροφορίες, συμπεριλαμβανομένων των διευθύνσεων, των στοιχείων επικοινωνίας και του αριθμού κοινωνικής ασφάλισης του διευθύνοντος συμβούλου. Επιπλέον, στην ανάρτηση αποκαλύφθηκαν τα ονόματα πολλών διευθυντών, βασικών προσώπων που είναι υπεύθυνα για επενδυτικές σχέσεις και σχέσεις με τα ΜΜΕ, καθώς και του Προέδρου του ΔΣ.
Αν ισχύει αυτή η παραβίαση, η WideOpenWest θα μπορούσε να αντιμετωπίσει σοβαρά προβλήματα. Θα μπορούσε να προκληθεί σημαντική ζημιά στη φήμη της εταιρείας, ενώ μπορεί να υπάρξουν νομικές και ρυθμιστικές συνέπειες.
Προστασία από ransomware επιθέσεις
- Εφαρμόστε έλεγχο ταυτότητας πολλαπλών παραγόντων (MFA) για όλους τους λογαριασμούς χρηστών
- Ενεργοποιήστε firewall σε όλες τις συσκευές που είναι συνδεδεμένες στο δίκτυό σας
- Διατηρήστε τα ευαίσθητα δεδομένα κρυπτογραφημένα
- Ενημερώστε όλες τις συσκευές και τα συστήματά σας με τις πιο πρόσφατες ενημερώσεις ασφαλείας
- Διεξάγετε τακτικούς ελέγχους ασφαλείας και penetration testing
- Χρησιμοποιήστε ισχυρούς, μοναδικούς κωδικούς πρόσβασης και αλλάξτε τους τακτικά
- Περιορίστε την πρόσβαση των χρηστών μόνο σε απαραίτητα συστήματα και πληροφορίες
- Εξετάστε το ενδεχόμενο χρήσης λύσεων ασφαλείας email για πρόσθετη προστασία από επιθέσεις phishing
- Έχετε ένα σχέδιο ανάκαμψης για γρήγορη αποκατάσταση των συστημάτων σε περίπτωση επίθεσης
- Δημιουργήστε τακτικά αντίγραφα ασφαλείας των δεδομένων σας
- Μείνετε ενημερωμένοι για τις τελευταίες τάσεις και τακτικές ransomware που χρησιμοποιούν οι εισβολείς
Πηγή: socradar.io
