

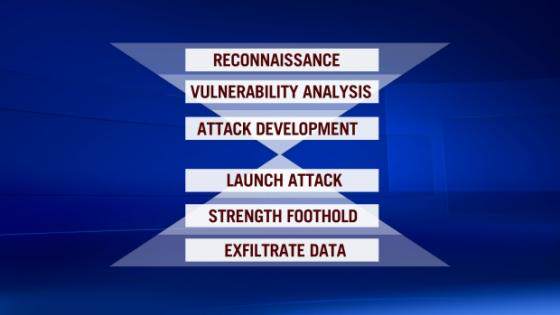
Oι κυβερνοεπιθέσεις, όπως αυτή που σημειώθηκε εναντίον του Εθνικού Συμβουλίου Έρευνας του Καναδά (NRC), αυξάνονται σε παγκόσμιο επίπεδο. Ωστόσο, γνωρίζοντας τα βήματα που θα χρησιμοποιήσουν οι hackers για μια σύνθετη επίθεση, οι ειδικοί σε θέματα ασφάλειας προσπαθούν να αποκτήσουν το πάνω χέρι.
Όπως αναφέρει ο Geoffrey Vaughan, ένας σύμβουλος ασφάλειας της Security Compass: “Μερικές φορές τις παραβιάσεις, οι εταιρείες τις αποκαλούν άκρως εξελιγμένες διαδικτυακές επιθέσεις, προκειμένου να φανεί ότι χτυπήθηκαν από τους καλύτερους”.
“Σε αυτή την περίπτωση [ της παραβίασης του NRC], το γεγονός ότι ήταν σε θέση να παρατηρήσουν την επίθεση μέχρι και ένα μήνα πριν προφανώς δείχνει ότι ήταν μια σοβαρή, σύνθετη επίθεση.”
Ο Vaughan, ο οποίος είναι ethical hacker, δήλωσε στο CTVNews ότι η διαδικασία είναι περίπλοκη, όμως την διαχώρισε σε έξι στάδια, τα οποία οι περισσότεροι hackers θα χρησιμοποιούσαν για την πραγματοποίηση πιο εξελιγμένων επιθέσεων.
Δείτε αναλυτικά τα βήματα από εδώ: ctvnews.ca
