

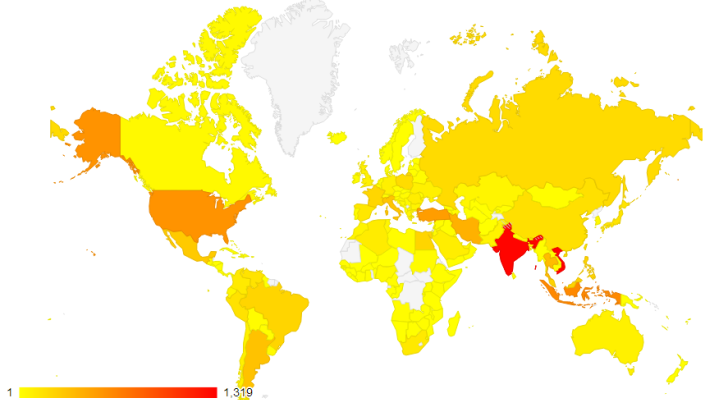
To botnet Pushdo εξακολουθεί να παραμένει ισχυρό και να εξελίσσεται, όπως επιβεβαιώνεται και από τα συστήματα της εταιρείας ασφάλειας Bitdefender, τα οποία κατέγραψαν περίπου 200.000 μοναδικές διευθύνσεις IP, που επιχειρούσαν να επικοινωνήσουν με τα domains των Command and Control Servers.
H Bitdefender αγόρασε domains που είχαν δημιουργηθεί από τον αλγόριθμο DGA του Pushdo (Domain Generation Algorithm), για “sinkholing” σκοπούς.
Η εταιρεία διαπίστωσε μια σταθερή αύξηση του αριθμού των διευθύνσεων IP που σχετίζονται με μολυσμένους υπολογιστές και επιχειρούσαν να συνδεθούν με τους servers διαχείρισης και ελέγχου του botnet (C&C), προκειμένου να λάβουν οδηγίες.
Στην τελευταία έκθεση για το ζήτημα, η Bitdefender αναφέρει ότι η «ερευνητική ομάδα είδε τα Pushdo bots να επικοινωνούν με το κεντρικό σύστημα από έναν εκπληκτικό αριθμό 183.909 μοναδικών διευθύνσεων IP, απ’ όλο τον κόσμο».
Οι χώρες που επηρεάζονται περισσότερο από τη δράση του malware εξακολουθούν να είναι η Ινδία (21.768 μολύνσεις) και το Βιετνάμ (20.043 μολύνσεις), ενώ ακολουθεί το Ιράν (9.787 μολύνσεις) και οι Ηνωμένες Πολιτείες Αμερικής (9.001 μολύνσεις).
Άλλες πληγείσες χώρες είναι η Τουρκία (8.865), η Ινδονησία (8.240), η Ταϊλάνδη (8.062), η Αργεντινή (6.212), το Περού (5.828) και το Μεξικό (5.447).
