

Μια κρίσιμη ευπάθεια στο πρόσθετο Photo Album Plus για WordPress επιτρέπει σε συνδεδεμένους χρήστες με δικαιώματα Subscriber και άνω να οδηγήσουν τον διακομιστή σε απομακρυσμένη εκτέλεση κώδικα (RCE). Το ζήτημα αφορά τον τρόπο με τον οποίο το ImageMagick επεξεργάζεται το όνομα ενός ανεβασμένου αρχείου.
Η νέα καταχώριση CVE-2026-87909 δημοσιεύθηκε στις 19 Σεπτεμβρίου και έχει βαθμολογία CVSS 7.5. Το NVD καταγράφει το RCE, ενώ η αναφορά στο CVE Feed, με πηγή το Wordfence, χαρακτηρίζει το ζήτημα εκμεταλλεύσιμο από απόσταση, χωρίς να τεκμηριώνει δημόσιο κώδικα επίθεσης.
Δείτε επίσης: Κρίσιμη ευπάθεια στο WooCommerce Wholesale Lead Capture
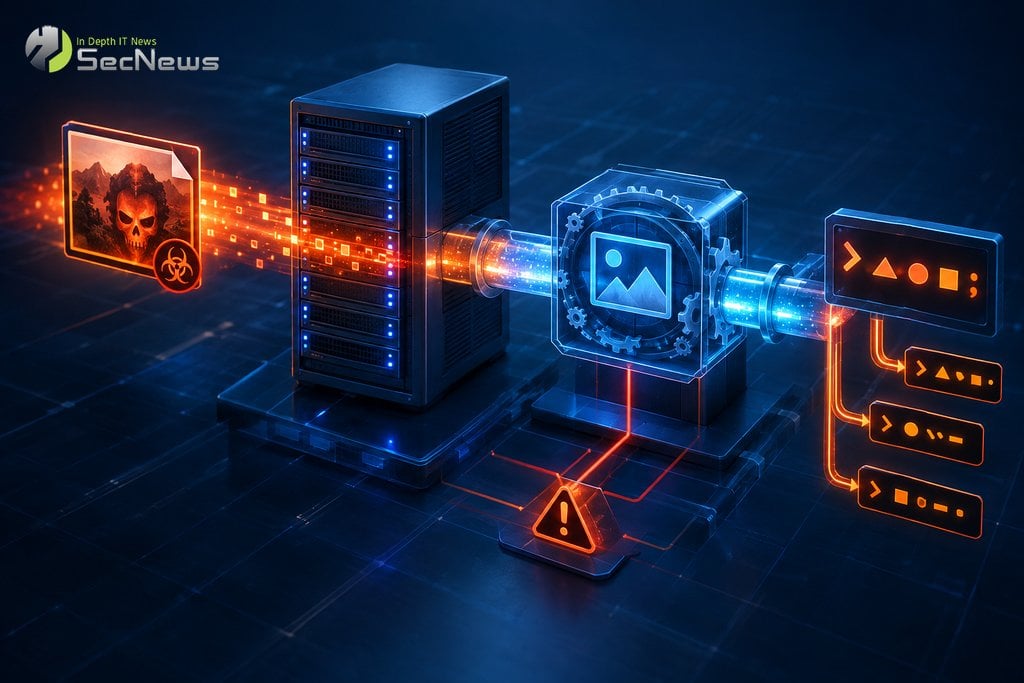
Πώς λειτουργεί η ευπάθεια στο Photo Album Plus
Το Photo Album Plus χρησιμοποιεί το ImageMagick για μετατροπές και επεξεργασία εικόνων. Όταν ένας χρήστης ανεβάζει μια φωτογραφία, το όνομα του προσωρινού αρχείου περνά στη συνάρτηση wppa_image_magick, η οποία κατασκευάζει εντολή που εκτελείται μέσω της PHP exec().
Το πρόβλημα είναι ότι εφαρμόζεται το escapeshellcmd() σε ολόκληρη την εντολή, χωρίς να περικλείονται ξεχωριστά τα ορίσματα. Οι χαρακτήρες φλοιού διαφεύγουν σε έναν βαθμό, όμως τα κενά συνεχίζουν να λειτουργούν ως διαχωριστές ορισμάτων. Έτσι, ένα ειδικά διαμορφωμένο όνομα αρχείου μπορεί να προσθέσει παραμέτρους στην κλήση του ImageMagick.
Η καταχώριση αναφέρει ακόμη ότι το όνομα που καθαρίζεται στη βάση δεδομένων δεν είναι το ίδιο με το φυσικό προσωρινό μονοπάτι που χρησιμοποιείται κατά την επεξεργασία. Αυτό δημιουργεί μια επικίνδυνη απόσταση ανάμεσα στον έλεγχο εισόδου και στην πραγματική εντολή που φτάνει στο λειτουργικό σύστημα.
Ποιοι ιστότοποι κινδυνεύουν από το Photo Album Plus
Επηρεάζονται οι εκδόσεις του πρόσθετου έως και την 9.2.09.002, σύμφωνα με την καταχώριση του CVE. Η βάση του WPScan καταγράφει τη διόρθωση στην έκδοση 9.3.01.003 και εμφανίζει περίπου 10.000 ενεργές εγκαταστάσεις, επομένως το ζήτημα δεν αφορά μόνο δοκιμαστικούς ιστοτόπους.
Η απαίτηση για λογαριασμό Subscriber περιορίζει το αρχικό σημείο εισόδου, αλλά δεν το εξαλείφει. Ένας εισβολέας μπορεί να αξιοποιήσει ήδη παραβιασμένο λογαριασμό, αδύναμη διαδικασία εγγραφής ή άλλη ευπάθεια που οδηγεί στη δημιουργία χρήστη. Σε ένα ηλεκτρονικό κατάστημα ή σε έναν ιστότοπο με πολλούς συντάκτες, η επιφάνεια επίθεσης είναι μεγαλύτερη.
Δείτε επίσης: Elementor Pro: Κρίσιμη ευπάθεια επιτρέπει RCE χωρίς authentication
Η επιτυχής εκτέλεση κώδικα μπορεί να επιτρέψει αλλαγές στα αρχεία του WordPress, εγκατάσταση κερκόπορτας, κλοπή διαπιστευτηρίων ή πλευρική μετακίνηση προς άλλες υπηρεσίες του ίδιου διακομιστή. Το CVE δεν τεκμηριώνει συγκεκριμένη εκστρατεία εκμετάλλευσης, γι’ αυτό δεν πρέπει να συγχέεται η τεχνική δυνατότητα με επιβεβαιωμένη επίθεση.
Τι πρέπει να κάνουν οι διαχειριστές
Η τεχνική ομάδα του SecNews προτείνει άμεση ενημέρωση του Photo Album Plus στην έκδοση 9.3.01.003 ή νεότερη, αφού πρώτα ληφθεί αντίγραφο ασφαλείας και ελεγχθεί η συμβατότητα του ιστοτόπου. Οι διαχειριστές πρέπει να επιβεβαιώσουν από τον πίνακα πρόσθετων ότι η αναβάθμιση ολοκληρώθηκε και ότι δεν παραμένει παλαιότερο αρχείο στον φάκελο του πρόσθετου.
Παράλληλα, χρειάζεται έλεγχος για νέους λογαριασμούς, ύποπτες εικόνες, τροποποιημένα αρχεία PHP και ασυνήθιστες διεργασίες ImageMagick. Οι καταγραφές του διακομιστή και του WordPress μπορούν να δείξουν επαναλαμβανόμενες μεταφορτώσεις ή αιτήματα προς τα σημεία επεξεργασίας φωτογραφιών. Η απενεργοποίηση του πρόσθετου είναι προσωρινή επιλογή όταν η ενημέρωση δεν μπορεί να γίνει άμεσα.
Σε περιβάλλοντα όπου το πρόσθετο χρησιμοποιείται για δημόσιες γκαλερί, οι υπεύθυνοι μπορούν να περιορίσουν προσωρινά τα δικαιώματα μεταφόρτωσης και να απαιτούν έγκριση από διαχειριστή. Η πολιτική αυτή δεν αντικαθιστά την ενημέρωση, μειώνει όμως την πιθανότητα να φτάσει ένα κακόβουλο όνομα αρχείου στη ροή ImageMagick πριν ολοκληρωθεί η αποκατάσταση.
Αξίζει επίσης να ελεγχθούν οι ρυθμίσεις του διακομιστή, οι άδειες εγγραφής στους φακέλους προσωρινών αρχείων και η δυνατότητα εκτέλεσης μη αναγκαίων εργαλείων από τον λογαριασμό της PHP. Η τμηματοποίηση, η παρακολούθηση διεργασιών και τα αντίγραφα ασφαλείας περιορίζουν τις συνέπειες αν το ζήτημα αξιοποιηθεί πριν από την εγκατάσταση της διόρθωσης.
🔒 Προστατέψτε την ιδιωτικότητά σας με Proton VPN
Ελβετικό VPN από τους δημιουργούς του Proton Mail — αυστηρή πολιτική no-logs, ισχυρή κρυπτογράφηση και ενσωματωμένο NetShield που μπλοκάρει διαφημίσεις, trackers & malware.
- ✔ No-logs, με έδρα την Ελβετία (εκτός 14-Eyes)
- ✔ NetShield: φραγή διαφημίσεων, trackers & κακόβουλων domains
- ✔ Καλύπτει όλες τις συσκευές — δωρεάν έκδοση διαθέσιμη
Ο σύνδεσμος είναι συνεργατικός (affiliate) — το SecNews ενδέχεται να λάβει προμήθεια χωρίς επιπλέον κόστος για εσάς. Δεν επηρεάζει την ανεξαρτησία της αρθρογραφίας μας.
Δείτε επίσης: ImageMagick use-after-free: Κρίσιμη ευπάθεια στο FormatMagickCaption
Η υπόθεση δείχνει γιατί τα ονόματα αρχείων πρέπει να αντιμετωπίζονται ως μη αξιόπιστη είσοδος σε κάθε αλυσίδα επεξεργασίας. Ακόμη και όταν ο χρήστης διαθέτει περιορισμένο ρόλο, μια αδύναμη σύνδεση ανάμεσα στο WordPress και σε εξωτερικό εργαλείο μπορεί να μετατρέψει μια απλή μεταφόρτωση φωτογραφίας σε σημείο εκτέλεσης εντολών.
