

Οι κυβερνοεγκληματίες αξιοποιούν πλέον τη δημοτικότητα των υπηρεσιών τεχνητής νοημοσύνης για να στήσουν νέες καμπάνιες phishing, με το ChatGPT να χρησιμοποιείται ως «δόλωμα» για την κλοπή διαπιστευτηρίων. Η πιο πρόσφατη εκστρατεία βασίζεται σε ένα ιδιαίτερα συνηθισμένο σενάριο: ένα μήνυμα που ενημερώνει τον χρήστη ότι υπάρχει πρόβλημα με τη συνδρομή του και απαιτείται άμεσα ενημέρωση των στοιχείων πληρωμής.
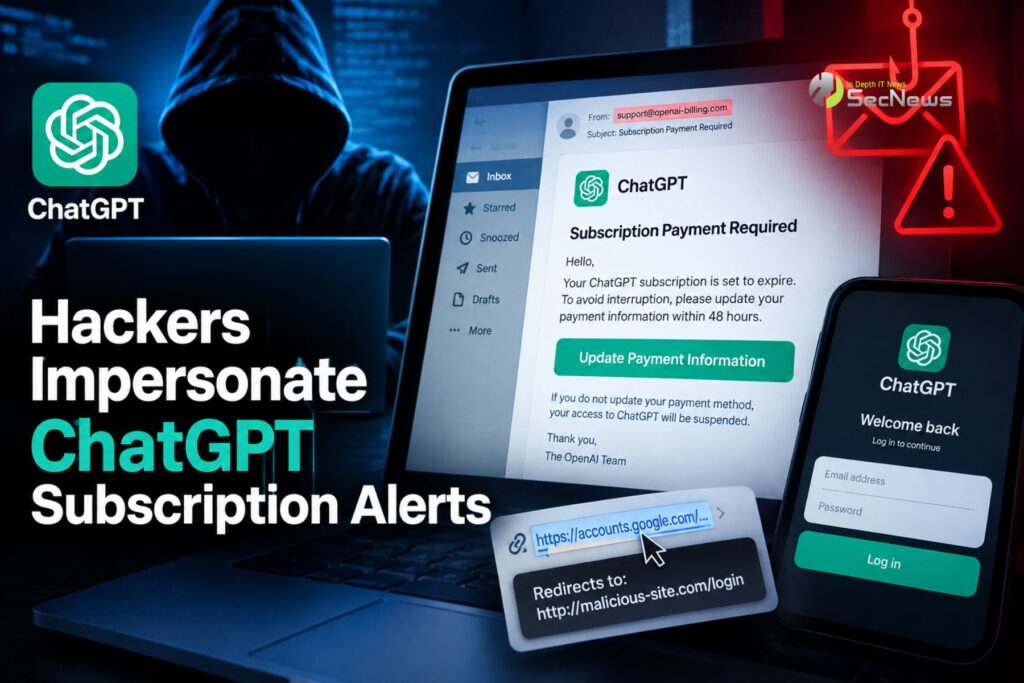
Στόχος των δραστών δεν είναι να παραβιάσουν απευθείας την υπηρεσία της OpenAI. Αντίθετα, επιχειρούν να εκμεταλλευτούν την εμπιστοσύνη που έχει δημιουργηθεί γύρω από το ChatGPT και να οδηγήσουν το θύμα σε μια πλαστή σελίδα σύνδεσης. Εκεί, τα στοιχεία που εισάγει ο χρήστης μπορούν να καταλήξουν στα χέρια των επιτιθέμενων.
Η εταιρεία κυβερνοασφάλειας Cofense εντόπισε την καμπάνια και ανέφερε ότι το συγκεκριμένο μήνυμα έχει σχεδιαστεί ώστε να μοιάζει με αυθεντική ειδοποίηση σχετικά με τη συνδρομή.
Δείτε επίσης: PhantomRaven: Το npm Stealer φτιάχτηκε με AI από bug bounty hunter
Το email μοιάζει με πραγματική ειδοποίηση της OpenAI
Η επιτυχία τέτοιων επιθέσεων βασίζεται σε μεγάλο βαθμό στη λεπτομέρεια. Το κακόβουλο email εμφανίζεται ως μήνυμα που σχετίζεται με τιμολόγηση και χρησιμοποιεί λογότυπο και ορολογία που παραπέμπουν στο ChatGPT.
Στο περιεχόμενο εμφανίζεται προειδοποίηση ότι απαιτείται πληρωμή ή ενημέρωση της συνδρομής, ενώ ένα εμφανές κουμπί καλεί τον παραλήπτη να επιλέξει «Update Payment Information». Παράλληλα, το μήνυμα δημιουργεί την αίσθηση ότι υπάρχει χρονικός περιορισμός, αναφέροντας ότι η απαιτούμενη ενέργεια πρέπει να πραγματοποιηθεί μέσα σε 48 ώρες.
Πρόκειται για μια κλασική τεχνική κοινωνικής μηχανικής. Όσο περισσότερο το θύμα αισθάνεται ότι πρέπει να ενεργήσει γρήγορα, τόσο λιγότερο πιθανό είναι να σταματήσει για να ελέγξει προσεκτικά το μήνυμα.
Ωστόσο, πίσω από την προσεγμένη εμφάνιση υπάρχουν ενδείξεις που μπορούν να αποκαλύψουν την απάτη. Η πλήρης διεύθυνση του αποστολέα δεν αντιστοιχεί στην OpenAI, ενώ και ο σύνδεσμος του κουμπιού οδηγεί σε διαφορετικό προορισμό από την επίσημη υποδομή της υπηρεσίας.
Η παγίδα κρύβεται πίσω από το link
Ένα ακόμη στοιχείο που κάνει την επίθεση πιο πειστική είναι η χρήση μιας αλυσίδας ανακατευθύνσεων. Σύμφωνα με την ανάλυση της Cofense, ο σύνδεσμος περνά αρχικά από έναν wrapper που σχετίζεται με το Google API και στη συνέχεια κατευθύνει τον χρήστη σε υποδομή που ελέγχεται από τον επιτιθέμενο.
Αυτό μπορεί να δυσκολέψει τον γρήγορο εντοπισμό του τελικού κακόβουλου προορισμού, ιδιαίτερα όταν ο χρήστης βλέπει μόνο το κείμενο του email και δεν εξετάζει την πραγματική διεύθυνση του συνδέσμου.
Μετά το κλικ, ανοίγει μια σελίδα που έχει σχεδιαστεί για να αντιγράφει την εμφάνιση της διαδικασίας σύνδεσης του ChatGPT. Λογότυπα, εικονίδια, χρώματα και διατυπώσεις δημιουργούν την εντύπωση ότι πρόκειται για αυθεντική σελίδα.
Στην πραγματικότητα, τα στοιχεία σύνδεσης που πληκτρολογεί το θύμα αποστέλλονται στον επιτιθέμενο. Στη συνέχεια, η σελίδα μπορεί να εμφανίσει ένα μήνυμα σφάλματος ή να πραγματοποιήσει ανακατεύθυνση, ώστε να μην γίνει άμεσα αντιληπτό ότι τα στοιχεία έχουν κλαπεί.

Γιατί ένας λογαριασμός ChatGPT έχει αξία για τους επιτιθέμενους
Η κλοπή ενός λογαριασμού ChatGPT δεν περιορίζεται απαραίτητα στην πρόσβαση στην ίδια την υπηρεσία. Ένας λογαριασμός μπορεί να περιλαμβάνει αποθηκευμένες συνομιλίες, προσωπικές πληροφορίες, επαγγελματικά δεδομένα ή περιεχόμενο που έχει δημιουργήσει ο χρήστης.
Ο κίνδυνος γίνεται ακόμη μεγαλύτερος όταν το ChatGPT χρησιμοποιείται στην εργασία. Συνομιλίες μπορεί να περιέχουν πληροφορίες σχετικά με projects, έγγραφα, επιχειρηματικές διαδικασίες ή άλλα δεδομένα που δεν προορίζονταν για τρίτους.
Επιπλέον, εάν ο ίδιος κωδικός πρόσβασης χρησιμοποιείται και σε άλλες υπηρεσίες, η αρχική παραβίαση μπορεί να λειτουργήσει ως αφετηρία για credential stuffing και νέες επιθέσεις.
Γι’ αυτό οι μοναδικοί κωδικοί πρόσβασης και ένας αξιόπιστος password manager αποτελούν σημαντικό επίπεδο άμυνας.
Δείτε επίσης: Το WeaselBiscuit Stealer διανέμεται μέσω 13 κακόβουλων npm πακέτων
Πώς να αναγνωρίσετε την απάτη
Το σημαντικότερο βήμα είναι να μην πατήσετε τον σύνδεσμο ενός απροσδόκητου email, ακόμη και αν το μήνυμα φαίνεται απολύτως επαγγελματικό.
Αν λάβετε ειδοποίηση για πρόβλημα πληρωμής ή συνδρομής, ανοίξτε μόνοι σας τον browser και μεταβείτε στην υπηρεσία από μια γνωστή και αξιόπιστη διεύθυνση ή σελιδοδείκτη. Ελέγξτε εκεί εάν υπάρχει πράγματι πρόβλημα με τον λογαριασμό.
Παράλληλα, ελέγξτε την πλήρη διεύθυνση email του αποστολέα και όχι μόνο το εμφανιζόμενο όνομα. Το ίδιο ισχύει και για τους συνδέσμους: πριν από οποιοδήποτε κλικ, τοποθετήστε τον κέρσορα πάνω τους και εξετάστε τον πραγματικό προορισμό.
Ένα άγνωστο ή άσχετο domain αποτελεί σημαντική ένδειξη κινδύνου.

Τι πρέπει να κάνετε αν βάλατε ήδη τον κωδικό σας
Αν κάποιος χρήστης έχει ήδη εισαγάγει τα στοιχεία του σε ύποπτη σελίδα, δεν θα πρέπει να περιμένει για να δει τι θα συμβεί. Η ασφαλέστερη κίνηση είναι η άμεση αλλαγή του κωδικού πρόσβασης μέσω της νόμιμης υπηρεσίας.
Παράλληλα, είναι χρήσιμο να ελεγχθούν η δραστηριότητα του λογαριασμού και οι σχετικές ρυθμίσεις ασφαλείας και πληρωμών. Εάν ο ίδιος κωδικός χρησιμοποιείται και σε άλλες υπηρεσίες, θα πρέπει να αλλάξει και εκεί.
Η ενεργοποίηση πολυπαραγοντικού ελέγχου ταυτότητας (MFA) προσθέτει ένα ακόμη επίπεδο προστασίας. Ωστόσο, δεν σημαίνει ότι οι χρήστες μπορούν να εμπιστεύονται ύποπτες σελίδες. Υπάρχουν phishing επιθέσεις που στοχεύουν όχι μόνο κωδικούς αλλά και ενεργές περιόδους σύνδεσης.
Δείτε επίσης: RatHat Android: Νέο malware κλέβει PIN και κωδικούς από κινητά
Το phishing ακολουθεί τη δημοτικότητα της AI
Η συγκεκριμένη εκστρατεία δείχνει πώς οι εγκληματίες προσαρμόζουν τις τεχνικές κοινωνικής μηχανικής στις υπηρεσίες που χρησιμοποιεί καθημερινά ο κόσμος. Όπως παλαιότερα τα emails με δήθεν τραπεζικές ειδοποιήσεις ή προβλήματα σε λογαριασμούς email, έτσι και σήμερα οι υπηρεσίες τεχνητής νοημοσύνης αποτελούν νέο πεδίο για phishing.
Το βασικό μήνυμα παραμένει απλό: ένα email που ζητά άμεση πληρωμή, αλλαγή στοιχείων ή επιβεβαίωση λογαριασμού δεν πρέπει να αντιμετωπίζεται ως αξιόπιστο μόνο και μόνο επειδή χρησιμοποιεί το λογότυπο μιας γνωστής εταιρείας.
Η καλύτερη άμυνα παραμένει η επαλήθευση πριν από το κλικ. Ελέγξτε τον αποστολέα, εξετάστε τον σύνδεσμο και επισκεφθείτε την υπηρεσία απευθείας, χωρίς να ακολουθήσετε τις οδηγίες ενός ύποπτου email. Σε μια εποχή όπου το ChatGPT και άλλα εργαλεία AI έχουν γίνει μέρος της καθημερινότητας, οι απατεώνες γνωρίζουν ότι η εξοικείωση μπορεί να γίνει το ισχυρότερο όπλο τους.
