

Δύο κρίσιμες ευπάθειες στους οικιακούς και επαγγελματικούς mesh routers (δρομολογητές πλεγματοειδούς δικτύου, όπου πολλαπλές συσκευές συνεργάζονται για την ενιαία κάλυψη ενός χώρου) Cudy WR3000 hardware revision 2.0, οι οποίες αναδεικνύονται πλέον σε άμεση απειλή για τους Έλληνες κατόχους, αποκαλύφθηκαν από την ισραηλινή ερευνητική εταιρεία Cipher Security Labs. Το μεγαλύτερο πρόβλημα είναι ότι στις 20 Αυγούστου 2026 μια ανεξάρτητη ομάδα ερευνητών με το όνομα Hunt & Benito δημοσίευσε πλήρες PoC (Proof of Concept — αποδεικτικό λειτουργίας εκμετάλλευσης) στο GitHub με έτοιμα εργαλεία εκμετάλλευσης, μειώνοντας δραστικά το τεχνικό εμπόδιο για επιθέσεις.

Ο συνδυασμός των δύο ευπαθειών — CVE-2026-71960 (Critical, CVSS 9,3) και CVE-2026-71961 (High, CVSS 8,7) — επιτρέπει σε επιτιθέμενο χωρίς λογαριασμό στο router και χωρίς φυσική πρόσβαση να εκτελέσει εντολές λειτουργικού συστήματος με δικαιώματα υπερχρήστη (root). Το Cudy WR3000 πωλείται από ελληνικά καταστήματα λιανικής, αν και ο συγκεκριμένος διαχωρισμός hardware revision δεν είναι πάντα διακριτός στις σελίδες προϊόντων.
Δείτε επίσης: Europol: «Χτύπημα» σε κύκλωμα online απάτης — Θύματα και στην Ελλάδα
CVE-2026-71960: Το ενσωματωμένο κλειδί που ανοίγει «κάθε κουτί»
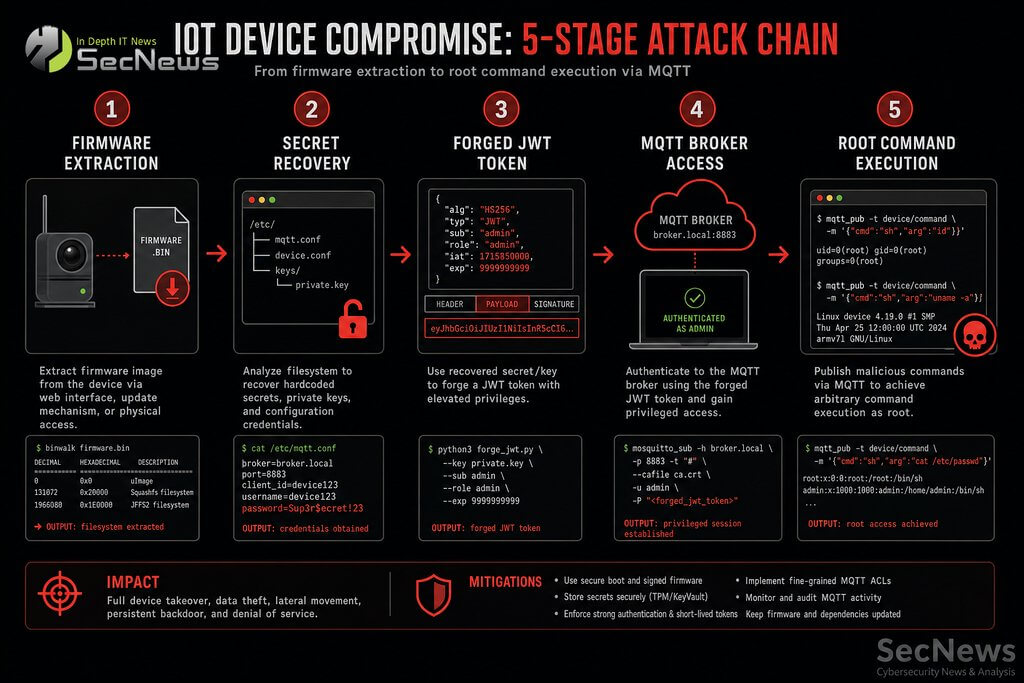
Η πρώτη ευπάθεια αφορά ένα ενσωματωμένο (hard-coded) μυστικό υπογραφής HMAC (Hash-based Message Authentication Code — μεθόδου κρυπτογραφικής επαλήθευσης ακεραιότητας) που χρησιμοποιεί το plugin ταυτοποίησης JWT (JSON Web Token — ένα πρότυπο κρυπτογραφικά υπογεγραμμένων διακριτικών ταυτοποίησης) του Mosquitto MQTT broker (κεντρικού διαμεσολαβητή για το πρωτόκολλο επικοινωνίας συσκευών IoT) στο firmware του router. Επειδή η εικόνα firmware είναι δημόσια κατεβάσιμη από τον ιστότοπο της Cudy, ένας επιτιθέμενος μπορεί να την αναλύσει και να ανακτήσει το κρυπτογραφικό υλικό που θα έπρεπε να είναι μοναδικό σε κάθε συσκευή.
Όπως εξηγεί ο ερευνητής της Cipher Security Labs Nir Yehoshua σε αποκλειστική επικοινωνία με τη συντακτική ομάδα του SecNews: «Το πιο σημαντικό μάθημα είναι ότι ένα ενσωματωμένο μυστικό υπογραφής δεν αποτελεί ανθεκτικό όριο ταυτοποίησης. Όταν το ίδιο μυστικό μπορεί να ανακτηθεί από κατεβασμένο firmware, ένας επιτιθέμενος μπορεί να αναπαραγάγει την εμπιστοσύνη που ο broker είχε σχεδιαστεί να παραχωρεί μόνο σε νόμιμους πελάτες». Το επίσημο διάνυσμα CVSS v4 είναι AV:N/AC:L/AT:N/PR:N/UI:N/VC:H/VI:H/VA:N, δηλαδή επίθεση δικτύου χωρίς αλληλεπίδραση με τον χρήστη.
CVE-2026-71961: Εντολές λειτουργικού ως root
Η δεύτερη ευπάθεια εντοπίζεται στο μονοπάτι εντολών του ταυτοποιημένου mesh MQTT interface. Το στοιχείο sync_command προωθεί εξωτερικά ελεγχόμενα δεδομένα εντολών στον χειριστή εντολών του router, ενώ η λογική command.lua φτάνει σε σημείο εκτέλεσης shell χωρίς σωστή απομόνωση των ειδικών χαρακτήρων (shell metacharacters — σύμβολα όπως το ;, |, && που το λειτουργικό ερμηνεύει ως εντολές).
Επειδή το ευπαθές μονοπάτι εκτελείται με δικαιώματα root, ένας επιτιθέμενος που αποκτά πρόσβαση στον MQTT broker με έγκυρο διακριτικό μπορεί να εκτελέσει αυθαίρετες εντολές στο ανώτατο επίπεδο προνομίων της συσκευής. «Η δεύτερη ευπάθεια δείχνει γιατί οι αλυσίδες ευπαθειών πρέπει να αξιολογούνται ως συστήματα, όχι ως μεμονωμένα καταγεγραμμένα ζητήματα. Μια εντολή ταυτοποιημένης εκτέλεσης μπορεί να φαίνεται περιορισμένη, μέχρι μια χωριστή αδυναμία να δώσει στον επιτιθέμενο τη δυνατότητα να κατασκευάσει την απαιτούμενη ταυτοποίηση», τονίζει ο Yehoshua.
Η δημοσίευση PoC από τους Hunt & Benito αλλάζει το τοπίο
Έως τις 20 Αυγούστου 2026, οι δύο ευπάθειες υπήρχαν ως τεχνικές δημοσιεύσεις μέσω των συστημάτων ταξινόμησης GHSA και VulnCheck advisories. Την ημέρα εκείνη, η ανεξάρτητη ομάδα ερευνητών Hunt & Benito δημοσίευσε στο GitHub έναν πλήρη οδηγό εκμετάλλευσης με τίτλο «The Same Key Opens Every Box», που περιέχει τέσσερα λειτουργικά εργαλεία σε Python.
Τα εργαλεία περιλαμβάνουν το extract_firmware.py για την αποσυμπίεση της εικόνας firmware, το decrypt_bdinfo.py για την ανάκτηση του κλειδιού DES 88T3j05dtFu8= που κρυπτογραφεί το μυστικό στη μνήμη της συσκευής, το forge_jwt.py για την πλαστογράφηση έγκυρου διακριτικού HS256, και τέλος το mqtt_takeover.py για τη σύνδεση στον MQTT broker στην πόρτα 1883 και προαιρετικά την εκμετάλλευση της αλυσίδας για εκτέλεση εντολών λειτουργικού μέσω του io.popen. Η Cipher Security Labs έχει διευκρινίσει ότι δεν έχει σχέση με το δημοσιευμένο PoC, το οποίο προέρχεται αποκλειστικά από την Hunt & Benito ως ανεξάρτητη έρευνα.
Δείτε επίσης: Συνελήφθη ύποπτος για παγκόσμια απάτη crypto — Συλλήψεις και σε Ελλάδα
Τι σημαίνει για τους Έλληνες κατόχους Cudy WR3000
Το επηρεαζόμενο εύρος είναι συγκεκριμένο: Cudy WR3000 hardware revision 2.0 με firmware παλαιότερο από 2.5.24. Η επίσημη ενημέρωση από την Cudy κυκλοφόρησε στις 30 Ιουλίου 2026 ως έκδοση 2.5.24, καταργώντας τον listener (τη διεργασία που δέχεται εισερχόμενες συνδέσεις) απλού κειμένου στην πόρτα 1883, αφαιρώντας εντελώς το μυστικό από την περιοχή bdinfo και προσθέτοντας υποχρεωτική αμοιβαία ταυτοποίηση TLS (mutual TLS). Ωστόσο, η Cipher Security Labs έχει καταθέσει τεχνικές παρατηρήσεις για επιμέρους στοιχεία της νέας έκδοσης, τις οποίες η Cudy απάντησε ότι δεν καταδεικνύουν πλήρη εκμετάλλευση σε φυσική συσκευή.
Οι Έλληνες κάτοχοι πρέπει να ελέγξουν άμεσα δύο πράγματα: πρώτον, ποια hardware revision έχει η συσκευή τους (η ένδειξη βρίσκεται συνήθως στην πίσω ετικέτα του router ή στο πάνελ διαχείρισης), και δεύτερον, ποια έκδοση firmware τρέχει. Αν πρόκειται για την revision 2.0 με έκδοση παλαιότερη από 2.5.24, η άμεση αναβάθμιση είναι επιτακτική. Η συντακτική ομάδα του SecNews επισημαίνει ότι, παρότι δεν έχει τεκμηριωθεί δημοσίως ενεργή εκμετάλλευση στην Ελλάδα, η ύπαρξη δημόσιου PoC καθιστά τον χρόνο αντίδρασης εξαιρετικά περιορισμένο.
Ποια είναι η Cipher Security Labs — Η κορυφαία ομάδα πίσω από την αποκάλυψη
Η Cipher Security Labs έχει καθιερωθεί ως μία από τις πιο εξειδικευμένες εταιρείες βαθιάς τεχνικής έρευνας ασφαλείας διεθνώς, με ειδίκευση σε πραγματικά συστήματα λογισμικού, ενσωματωμένα συστήματα και αντίπαλες τεχνικές (adversarial techniques). Η φιλοσοφία της εταιρείας εστιάζει στην πλήρη τεχνική τεκμηρίωση κάθε ευπάθειας — από την αντίστροφη μηχανική του firmware έως την επαλήθευση σε ελεγχόμενα περιβάλλοντα εξομοίωσης — με μεθοδολογία που έχει αναγνωριστεί από κορυφαίους κατασκευαστές λογισμικού ασφαλείας.
Πίσω από την αποκάλυψη των ευπαθειών του Cudy WR3000 βρίσκονται δύο διεθνώς αναγνωρισμένοι ερευνητές. Ο Nir Yehoshua, συνιδρυτής και Offensive Research Lead, έχει πάνω από μια δεκαετία εμπειρίας σε έρευνα ευπαθειών, αντίστροφη μηχανική και ανάλυση κακόβουλου λογισμικού. Είναι πρώην Chief Researcher και CISO σε εταιρεία EDR (Endpoint Detection and Response — προηγμένη ανίχνευση απειλών σε τερματικά), πρώην μέλος ομάδας έρευνας ασφαλείας και αντιμετώπισης περιστατικών του ισραηλινού στρατού, και συγγραφέας του βιβλίου Antivirus Bypass Techniques. Είναι επίσης καταχωρημένος σε Halls of Fame από τις Bitdefender, McAfee, Intel, Bosch, eScan και FACEIT — μια συλλογή αναγνωρίσεων που πιστοποιεί το εύρος και το βάθος της έρευνάς του.
🔒 Προστατέψτε την ιδιωτικότητά σας με Proton VPN
Ελβετικό VPN από τους δημιουργούς του Proton Mail — αυστηρή πολιτική no-logs, ισχυρή κρυπτογράφηση και ενσωματωμένο NetShield που μπλοκάρει διαφημίσεις, trackers & malware.
- ✔ No-logs, με έδρα την Ελβετία (εκτός 14-Eyes)
- ✔ NetShield: φραγή διαφημίσεων, trackers & κακόβουλων domains
- ✔ Καλύπτει όλες τις συσκευές — δωρεάν έκδοση διαθέσιμη
Ο σύνδεσμος είναι συνεργατικός (affiliate) — το SecNews ενδέχεται να λάβει προμήθεια χωρίς επιπλέον κόστος για εσάς. Δεν επηρεάζει την ανεξαρτησία της αρθρογραφίας μας.
Ο Uriel Kosayev, συνιδρυτής και Malware Research Lead, είναι διεθνώς καταξιωμένος ερευνητής κυβερνοασφάλειας, αντίστροφος μηχανικός και κύριος ομιλητής (keynote speaker) σε συνέδρια ασφαλείας. Είναι ιδρυτής της TrainSec Academy, μιας από τις πιο αναγνωρισμένες ακαδημίες εκπαίδευσης σε προηγμένες τεχνικές malware analysis, και συνσυγγραφέας των βιβλίων Antivirus Bypass Techniques και MAoS — Malware Analysis on Steroids. Η ειδίκευσή του καλύπτει ανάλυση κακόβουλου λογισμικού, επιθετική ασφάλεια, αντιμετώπιση περιστατικών, βαθιές έρευνες malware και τακτικές προηγμένων αντιπάλων. Η υπόθεση του Cudy WR3000 είναι χαρακτηριστικό παράδειγμα της μεθοδολογίας τους: πλήρης αντίστροφη μηχανική firmware, εντοπισμός δομικών κρυπτογραφικών αδυναμιών, τεκμηρίωση αλυσίδας εκμετάλλευσης και συντονισμένη γνωστοποίηση με τον κατασκευαστή.
Μέτρα προστασίας πέρα από την ενημέρωση firmware
Πέραν της αναβάθμισης, η τεχνική ομάδα του SecNews συνιστά τη διασφάλιση ότι οι υπηρεσίες MQTT και mesh management δεν είναι προσβάσιμες από μη έμπιστα δίκτυα, τον έλεγχο των κανόνων firewall και port forwarding (προώθησης θυρών από το εξωτερικό δίκτυο) του router, τον διαχωρισμό της υποδομής δικτύου από τις συσκευές των χρηστών όπου είναι εφικτό (network segmentation), καθώς και την παρακολούθηση για μη αναμενόμενες αλλαγές στη διαμόρφωση. Για επιχειρηματικές εγκαταστάσεις, η αναφορά στη Δίωξη Ηλεκτρονικού Εγκλήματος (τηλέφωνο 11188) είναι απαραίτητη σε περίπτωση εντοπισμού ύποπτης δραστηριότητας.
Εξέλιξη (21/08/2026): Απόδοση της αλυσίδας εκμετάλλευσης στους Hunt & Benito
Σε ενημέρωση προς τη συντακτική ομάδα του SecNews την 21η Αυγούστου 2026, ο ερευνητής Nir Yehoshua της Cipher Security Labs ξεκαθάρισε την αλληλουχία των γεγονότων και ζήτησε ρητή διάκριση ρόλων. Η ανεξάρτητη εξωτερική ομάδα Hunt & Benito είναι αυτή που δημοσίευσε τη λειτουργική αλυσίδα εκμετάλλευσης, η οποία συνδέει πρακτικά το CVE-2026-71960 με το CVE-2026-71961: εξάγει τα απαραίτητα δεδομένα από την εικόνα firmware, δημιουργεί διακριτικό JWT που γίνεται δεκτό από τον mesh MQTT broker και μπορεί να φτάσει στην εκτέλεση εντολής ως root. «Ο κώδικας δεν δημιουργήθηκε ούτε δημοσιεύτηκε από τη Cipher Security Labs», τόνισε ο Yehoshua, ζητώντας τη σαφή απόδοση του exploit chain στους Hunt & Benito, ενώ η αρχική τεχνική έρευνα και αποκάλυψη των δύο ευπαθειών παραμένει έργο της Cipher Security Labs.
Το ακριβές πεδίο επίδρασης παραμένει αμετάβλητο: Cudy WR3000 hardware revision 2.0 με firmware παλαιότερο από 2.5.24. Η ενημερωμένη έκδοση 2.5.24 αφαιρεί τον listener στην πόρτα 1883 και το στατικό μυστικό, μεταβαίνοντας σε mTLS (αμοιβαία ταυτοποίηση TLS, όπου και οι δύο πλευρές πιστοποιούν την ταυτότητά τους με ψηφιακά πιστοποιητικά). Ο ερευνητής επισημαίνει ότι εξακολουθεί να απαιτείται δικτυακή πρόσβαση στην υπηρεσία MQTT και ότι δεν υπάρχουν, μέχρι στιγμής, στοιχεία για ενεργή εκμετάλλευση στην πράξη. Η δημοσίευση όμως των εργαλείων καθιστά την αλυσίδα σημαντικά ευκολότερα αναπαραγώγιμη — γεγονός που ανεβάζει το πραγματικό επίπεδο κινδύνου για τους μη ενημερωμένους κατόχους της συγκεκριμένης γενιάς υλικού.
Η υπόθεση Cudy WR3000 αναδεικνύει ένα δομικό πρόβλημα της βιομηχανίας IoT: η χρήση κοινών μυστικών σε όλες τις μονάδες μιας γραμμής προϊόντων μετατρέπει την εξαγωγή ενός μοναδικού κλειδιού από ένα δείγμα firmware σε καθολική παράκαμψη ταυτοποίησης. Η συντακτική ομάδα του SecNews θα παρακολουθεί την εξέλιξη της υπόθεσης και θα ενημερώσει με την επικείμενη συνέντευξη του Nir Yehoshua της Cipher Security Labs μετά τις 24 Αυγούστου, όπως επίσης και με τυχόν νέες τεχνικές δημοσιεύσεις της Hunt & Benito σχετικά με την αλυσίδα εκμετάλλευσης.
