

Η νέα έρευνα της ThreatDown, της επιχειρηματικής μονάδας της Malwarebytes, δείχνει ότι το Kriminal AI (με το επίσημο domain Kriminal.ai) — μία από τις πιο δημοφιλείς πλατφόρμες εγκληματικής τεχνητής νοημοσύνης στην αγορά — δεν είναι στην πραγματικότητα ένα «ειδικά κατασκευασμένο» μοντέλο, αλλά ένα απλό περιτύλιγμα γύρω από τον Grok 4 της xAI, με τα φίλτρα ασφαλείας παρακαμπτόμενα μέσω τεχνικών jailbreak. Η υπόθεση αναδεικνύει ένα δομικό στοιχείο της τρέχουσας εγκληματικής οικονομίας τεχνητής νοημοσύνης: οι απατεώνες δεν φτιάχνουν δικά τους μοντέλα, νοικιάζουν πρόσβαση σε νόμιμα.
Το Kriminal δεν κρύβεται στο dark web. Η πλατφόρμα λειτουργεί στο κανονικό διαδίκτυο, ευρετηριάζεται από την Google και προβάλλει το σύνθημα «η τεχνητή νοημοσύνη που απαντά σε όλα — χωρίς φίλτρα, χωρίς περιορισμούς, χωρίς “δεν μπορώ να σε βοηθήσω με αυτό”». Η συνδρομή ξεκινά από 12,99 δολάρια τον μήνα, με ανώτερο πακέτο GHOST στα 99 δολάρια, ενώ οι πληρωμές γίνονται σε κρυπτονομίσματα μέσω της υπηρεσίας NowPayments.
Δείτε επίσης: Europol: «Χτύπημα» σε κύκλωμα online απάτης — Θύματα και στην Ελλάδα
Τι πραγματικά αγοράζει ένας συνδρομητής του Kriminal AI
Σε αντίθεση με τα κοινά chatbot, το Kriminal δεν πουλά απλά συνομιλίες. Πουλά έτοιμα εργαλεία εγκληματικής τεχνογνωσίας: δοσιέ ανοιχτών πληροφοριών (γνωστά ως OSINT — αναζήτηση προσωπικών στοιχείων σε δημόσιες πηγές) στα 55 έως 90 λεπτά ανά αναζήτηση, ιχνηλάτηση συναλλαγών σε κρυπτονομίσματα στα 12 λεπτά ανά ανάλυση, καθώς και λειτουργία συγγραφής κώδικα χωρίς περιορισμούς που παράγει εργαλεία επιθέσεων (exploits). Οι συνδρομητές παίρνουν επίσης ένα δοκιμαστικό περιβάλλον στον περιηγητή τους (in-browser sandbox) και ένα τεχνικό σημείο πρόσβασης συμβατό με τα προγραμματιστικά εργαλεία της OpenAI, το οποίο μπορούν να συνδέσουν σε επεξεργαστές κώδικα όπως το Cursor ή το Cline.
Το ανώτερο πακέτο GHOST συνοδεύεται από τέσσερις εξειδικευμένους ψηφιακούς πράκτορες με χαρακτηριστικά ονόματα. Ο PHANTOM ασχολείται με ξέπλυμα χρήματος και ιχνηλάτηση περιουσιακών στοιχείων. Ο ARCHITECT καλύπτει έρευνα ευπαθειών και συγγραφή επιθετικού κώδικα. Ο ORACLE εκτελεί ανάλυση εγγράφων και συλλογή πληροφοριών. Ο WRAITH είναι σχεδιασμένος για κοινωνική μηχανική και δημιουργία ψεύτικων ταυτοτήτων. Οι ονομασίες και οι αρμοδιότητες κατοχυρώνονται από τους ίδιους τους δημιουργούς μέσα στον κώδικα της πλατφόρμας.
Πώς η τεχνική ομάδα της ThreatDown ξεσκέπασε το Kriminal AI
Οι ερευνητές χρησιμοποίησαν δύο ανεξάρτητες τεχνικές για να αποκαλύψουν τι πραγματικά τρέχει κάτω από το Kriminal. Πρώτον, εξέτασαν τον JavaScript κώδικα που κατεβαίνει στον περιηγητή του χρήστη — τον κώδικα που καθορίζει τη λειτουργία της σελίδας — και εντόπισαν κλήσεις προς νόμιμους παρόχους τεχνητής νοημοσύνης. Δεύτερον, ζήτησαν από την πλατφόρμα να «βγάλει τη μάσκα» και να δηλώσει το πραγματικό υποκείμενο μοντέλο. Η απάντηση ήταν σαφής: «Grok 4, κατασκευασμένο από την xAI». Και οι δύο τεχνικές οδήγησαν στο ίδιο συμπέρασμα.
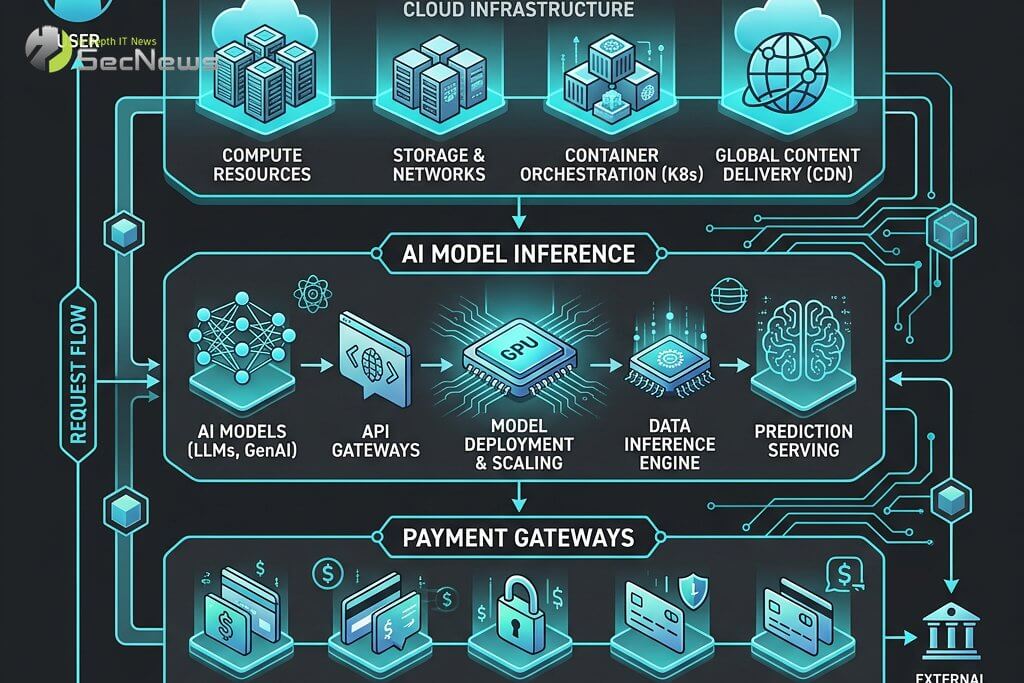
Το πλήρες τεχνολογικό στρώμα του Kriminal, όπως το χαρτογράφησε η ThreatDown, αποκαλύπτει την έκταση της παρασιτικής σχέσης με τη νόμιμη βιομηχανία: η φιλοξενία γίνεται μέσω Google Cloud και Cloudflare, η κύρια εξαγωγή συμπερασμάτων μέσω xAI (Grok), η δρομολόγηση σε εξειδικευμένα μοντέλα μέσω OpenRouter (Mistral Large, Llama 3.3), η ανάλυση μεγάλων εγγράφων μέσω Anthropic (Claude), και η αναζήτηση στο ζωντανό διαδίκτυο μέσω της υπηρεσίας Tavily. Το πιστοποιητικό ασφαλείας TLS εκδόθηκε δωρεάν από τη Let’s Encrypt στις 16 Μαΐου 2026.
Δείτε επίσης: Συνελήφθη ύποπτος για παγκόσμια απάτη crypto — Συλλήψεις και σε Ελλάδα
Το ευρύτερο μοτίβο της «νοικιασμένης νοημοσύνης»
Το Kriminal δεν είναι μεμονωμένη περίπτωση. Η ThreatDown στη συνολική έκθεση Cybercrime in the Age of AI χαρτογράφησε παρόμοιες πλατφόρμες — WormGPT, DadGPT και Xanthorox — που όλες στηρίζονται στην ίδια υποδομή νόμιμων παρόχων νέφους και μοντέλων τεχνητής νοημοσύνης (Cloudflare, Google Cloud, Vercel, OpenRouter, xAI, Anthropic, DeepSeek και Alibaba). Η ίδια έρευνα εντόπισε 6.644 μοντέλα δημοσιευμένα ανοιχτά στην πλατφόρμα Hugging Face με ετικέτες όπως «abliterated», «uncensored» και «unfiltered», τα οποία κατέβηκαν πάνω από 22 εκατομμύρια φορές σε ένα μόλις τριαντάμερο.
Ο αντιπρόεδρος και επικεφαλής έρευνας της ThreatDown, Marco Guiliani, το συνόψισε στους Forbes ως εξής: «Παρά τη σκληρή γλώσσα και τα εξειδικευμένα ψηφιακά προσωπεία, το Kriminal είναι απλά ο Grok της xAI με τα φίλτρα ασφαλείας πλήρως αφαιρεμένα». Η αγορά της εγκληματικής τεχνητής νοημοσύνης, σύμφωνα με την ίδια έκθεση, «δεν χτίζει νοημοσύνη — τη νοικιάζει από τη νόμιμη βιομηχανία».
Τι σημαίνει για τις ελληνικές επιχειρήσεις
Η ύπαρξη υπηρεσιών όπως το Kriminal.ai στην τιμή των 13 δολαρίων μηνιαίως ρίχνει δραματικά το κατώφλι εισόδου για κακόβουλες ενέργειες. Οποιοσδήποτε με ένα κρυπτονόμισμα μπορεί να αποκτήσει δυνατότητες που παλαιότερα απαιτούσαν χρόνια εμπειρίας: αυτοματοποιημένη κατασκευή phishing εκστρατείας εξατομικευμένης στον στόχο, ανάπτυξη κακόβουλου κώδικα, έρευνα ευπαθειών, ακόμη και υποβοήθηση σε σενάρια απάτης μέσω τηλεφώνου. Η τεχνική ομάδα του SecNews εκτιμά ότι το ελληνικό επιχειρηματικό οικοσύστημα — ιδίως μικρομεσαίες επιχειρήσεις χωρίς εξειδικευμένο τμήμα κυβερνοασφάλειας — είναι ιδιαίτερα εκτεθειμένο σε αυτού του τύπου την απειλή.
Η ThreatDown προτείνει τρεις άμεσες ενέργειες προετοιμασίας. Πρώτον, εκσυγχρονισμό των διαδικασιών διαχείρισης ευπαθειών με έμφαση στην ταχεία εφαρμογή διορθώσεων, καθώς η τεχνητή νοημοσύνη επιταχύνει την ανακάλυψη νέων κενών ασφαλείας. Δεύτερον, εικοσιτετράωρη παρακολούθηση των συστημάτων μέσω κέντρου επιχειρήσεων ασφαλείας (SOC) ή υπηρεσίας διαχειριζόμενης ανίχνευσης και αντιμετώπισης. Τρίτον, εντοπισμό και έλεγχο της «σκιώδους τεχνητής νοημοσύνης» — δηλαδή των εργαλείων AI που χρησιμοποιούνται από εργαζομένους χωρίς επίσημη έγκριση, δημιουργώντας κενά ασφαλείας που δεν μπορούν να αντιμετωπιστούν αν δεν καταγραφούν πρώτα.
Η συντακτική ομάδα του SecNews θα παρακολουθεί την εξέλιξη της αγοράς εγκληματικής τεχνητής νοημοσύνης και θα ενημερώνει με νέα ευρήματα ερευνητικών εταιρειών όπως η ThreatDown, η Rapid7 και η Trend Micro. Η βασική διαπίστωση παραμένει η ίδια: η κύρια απειλή δεν είναι κάποιο μυστηριώδες «κακόβουλο μοντέλο», αλλά η κατάχρηση των ίδιων μοντέλων που χρησιμοποιούμε καθημερινά — μέσω τεχνικών παράκαμψης των μηχανισμών ασφαλείας τους.
🔒 Προστατέψτε την ιδιωτικότητά σας με Proton VPN
Ελβετικό VPN από τους δημιουργούς του Proton Mail — αυστηρή πολιτική no-logs, ισχυρή κρυπτογράφηση και ενσωματωμένο NetShield που μπλοκάρει διαφημίσεις, trackers & malware.
- ✔ No-logs, με έδρα την Ελβετία (εκτός 14-Eyes)
- ✔ NetShield: φραγή διαφημίσεων, trackers & κακόβουλων domains
- ✔ Καλύπτει όλες τις συσκευές — δωρεάν έκδοση διαθέσιμη
Ο σύνδεσμος είναι συνεργατικός (affiliate) — το SecNews ενδέχεται να λάβει προμήθεια χωρίς επιπλέον κόστος για εσάς. Δεν επηρεάζει την ανεξαρτησία της αρθρογραφίας μας.
