

Ερώτημα που απασχολεί την κοινότητα κυβερνοασφάλειας στην Ελλάδα από χθες: υπάρχει πραγματικά Mikel Coffee ransomware περιστατικό ή πρόκειται για ανεπιβεβαίωτο ισχυρισμό; Η γνωστή αλυσίδα καφέ Mikel Coffee, με πάνω από 410 καταστήματα σε 19 χώρες, εμφανίζεται σε λίστα θυμάτων της ομάδας TheGentlemen. Η καταχώρηση δημοσιεύθηκε στις 9 και 10 Αυγούστου 2026 σε πλατφόρμες παρακολούθησης ransomware. Επίσημη επιβεβαίωση από την ίδια την εταιρεία δεν έχει υπάρξει, και οι ισχυρισμοί της συμμορίας παραμένουν επί του παρόντος ανεπιβεβαίωτοι. Η συντακτική ομάδα του SecNews παρουσιάζει τα διαθέσιμα δεδομένα με τη σαφή επιφύλαξη ότι ο ισχυρισμός δεν έχει επαληθευτεί ανεξάρτητα.
Διαβάστε ακόμη: Eurobank phishing SMS: Οι πελάτες στο στόχαστρο

Τι ισχυρίζεται η TheGentlemen για το Mikel Coffee ransomware
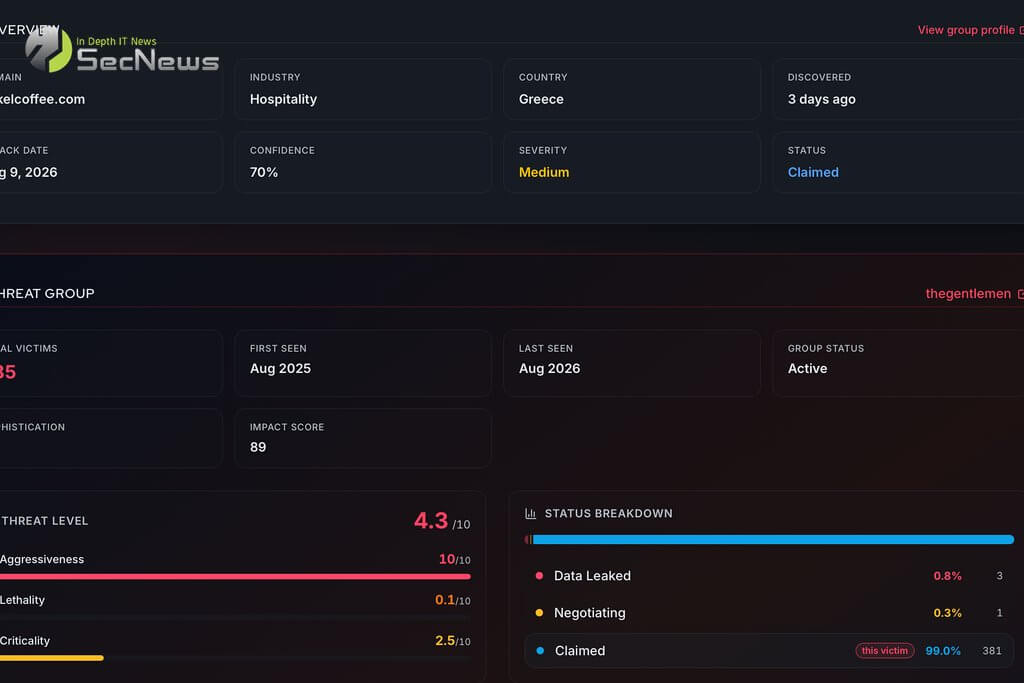
Σύμφωνα με τα δεδομένα της πλατφόρμας threat intelligence SOCRadar, το περιστατικό εντοπίστηκε πρώτη φορά τρεις ημέρες πριν, με ημερομηνία επίθεσης την 9η Αυγούστου 2026. Η SOCRadar κατατάσσει την υπόθεση με confidence 70%, severity medium και status «Claimed». Παρόμοια καταγραφή εμφανίζεται στην GalaxyWarden με ημερομηνία αποκάλυψης 9 Αυγούστου, στην RecentBreaches με ημερομηνία δημόσιας αναφοράς 10 Αυγούστου, στο HookPhish και στη DeXpose.
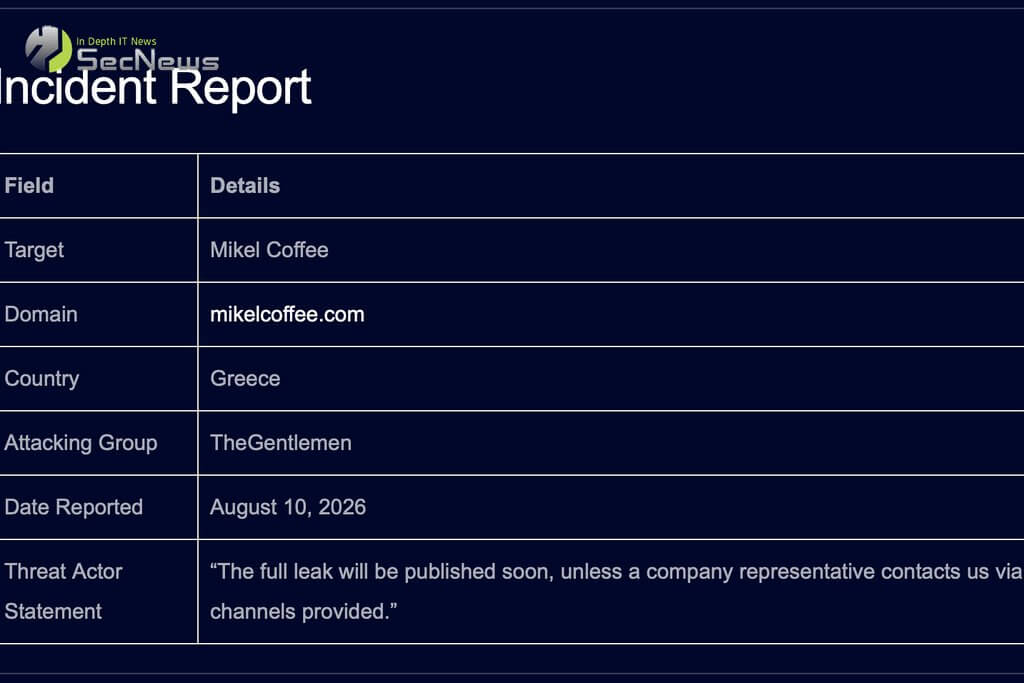
Η δήλωση των επιτιθεμένων που αποδίδεται στην TheGentlemen αναφέρει επί λέξει, σύμφωνα με τη DeXpose: «Η πλήρης διαρροή θα δημοσιευθεί σύντομα, εκτός εάν εκπρόσωπος της εταιρείας επικοινωνήσει μαζί μας μέσω των παρεχόμενων καναλιών». Δεν έχει δημοσιοποιηθεί λειτουργικό δείγμα δεδομένων, δεν αναφέρεται συγκεκριμένος όγκος σε gigabytes, και δεν έχει τεθεί δημόσια προθεσμία καταβολής λύτρων.
Η ομάδα ισχυρίζεται ότι απέκτησε αρχεία που περιέχουν στοιχεία πελατών, με τουλάχιστον ένα πεδίο κωδικού πρόσβασης. Δεν έχει δημοσιοποιήσει λειτουργικά διαπιστευτήρια, δεν αναφέρεται συγκεκριμένος όγκος δεδομένων σε gigabytes, και δεν έχει τεθεί δημόσια προθεσμία καταβολής λύτρων. Δεν υπάρχει ένδειξη ότι εκτέθηκαν session tokens, API keys, μη κρυπτογραφημένοι κωδικοί ή στοιχεία πιστωτικών καρτών.
Το πιο σημαντικό σημείο είναι ότι, όπως ρητά αναφέρουν όλα τα trackers, οι πληροφορίες αυτές αποτελούν ισχυρισμό της συμμορίας, όχι επιβεβαιωμένη διαρροή. Καμία εταιρεία ή ρυθμιστική αρχή δεν έχει επιβεβαιώσει την ύπαρξη περιστατικού. Η Mikel Coffee δεν έχει προβεί σε δημόσια ανακοίνωση.
Ποιος είναι ο ρόλος της TheGentlemen ransomware
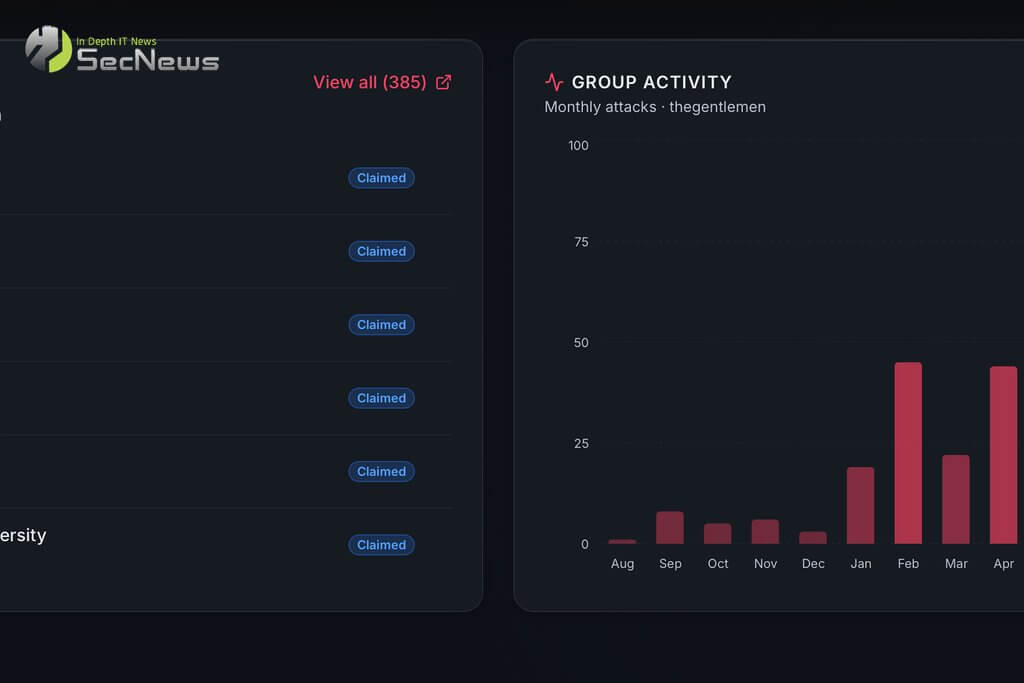
Η TheGentlemen είναι ransomware-as-a-service ομάδα ενεργή από τον Αύγουστο 2025. Σύμφωνα με τα δεδομένα της SOCRadar, η ομάδα έχει καταχωρήσει συνολικά 385 θύματα με μέσο όρο σχεδόν 30 επιθέσεων τον μήνα, ενώ το status της παραμένει «Active» και η κορυφή δραστηριότητας καταγράφηκε τον Ιούλιο 2026 με σχεδόν 100 νέες αναφορές. Σύμφωνα με έρευνα του The Hacker News τον Ιούνιο 2026, η ομάδα είχε τότε καταχωρήσει 478 θύματα στη σκοτεινή σελίδα διαρροής της. Πιο πρόσφατες αναλύσεις της Palo Alto Networks Unit 42, που παρακολουθεί την ομάδα ως Storm-2697, ανέβασαν το νούμερο πάνω από 580 θύματα σε 77 χώρες μέχρι τις αρχές Ιουλίου 2026. Το Check Point Research την κατατάσσει ως τη δεύτερη πιο ενεργή ομάδα ransomware του έτους.
Η ομάδα λειτουργεί με μοντέλο συνεργατών (affiliates) όπου προσφέρει την ασυνήθιστα υψηλή αναλογία 90/10 στα έσοδα από λύτρα υπέρ του affiliate. Αυτή η γενναιόδωρη κατανομή έχει προσελκύσει σημαντικό αριθμό επιτιθέμενων και εξηγεί την ταχύτατη επέκτασή της. Οι στόχοι της είναι διεσπαρμένοι γεωγραφικά, με μόλις 13% να βρίσκονται στις ΗΠΑ. Η πλειοψηφία των θυμάτων συγκεντρώνεται σε Ταϊλάνδη, Ηνωμένο Βασίλειο, Βραζιλία, Γερμανία και Ινδία.
Μία αξιοσημείωτη λεπτομέρεια από την ίδια έρευνα: το κακόβουλο λογισμικό της TheGentlemen περιλαμβάνει δυνατότητες αυτόματης διάδοσης εντός του δικτύου του θύματος (self-propagation), γεγονός που καθιστά την αναχαίτισή του μετά την αρχική είσοδο ιδιαίτερα δύσκολη. Ένα εσωτερικό leak των συνομιλιών της ομάδας τον Μάιο 2026 αποκάλυψε το πλήρες playbook τους, χωρίς ωστόσο να διακόψει τη δραστηριότητά τους.
Τι είναι η Mikel Coffee και γιατί μπορεί να ενδιαφέρει
Η Mikel Coffee Company ξεκίνησε το 2008 στη Λάρισα και εξελίχθηκε σε μια από τις μεγαλύτερες ελληνικές αλυσίδες καφέ, με παρουσία σε 410+ καταστήματα σε 19 χώρες. Λειτουργεί πρόγραμμα επιβράβευσης μέσω εφαρμογής για κινητά, όπου οι χρήστες δημιουργούν λογαριασμό, καταγράφουν συναλλαγές και μαζεύουν πόντους. Ο πιθανός αριθμός επηρεαζόμενων προσώπων περιλαμβάνει χιλιάδες πελάτες με ενεργούς λογαριασμούς στην εφαρμογή.
Αν ο ισχυρισμός επαληθευτεί, η υπόθεση θα ταξινομούνταν σε ειδική κατηγορία λόγω της κλίμακας των πιθανώς εκτεθειμένων προσωπικών δεδομένων και της υποχρέωσης γνωστοποίησης προς την Αρχή Προστασίας Δεδομένων Προσωπικού Χαρακτήρα εντός 72 ωρών από τη διαπίστωση της διαρροής, βάσει του GDPR. Επί του παρόντος, καμία τέτοια γνωστοποίηση δεν έχει καταστεί δημόσια γνωστή.
Τα σενάρια που παραμένουν ανοιχτά
Στην τρέχουσα φάση, τρία σενάρια παραμένουν πιθανά. Πρώτο, η καταχώρηση να αντιστοιχεί σε πραγματικό περιστατικό που η εταιρεία διερευνά εσωτερικά προτού προβεί σε δημόσια ανακοίνωση. Δεύτερο, να πρόκειται για μερική διείσδυση σε τμήμα του συστήματος χωρίς σημαντική αφαίρεση δεδομένων, με τη συμμορία να διογκώνει τους ισχυρισμούς της για λόγους διαπραγματευτικής πίεσης. Τρίτο, ο ισχυρισμός να είναι κενός ή να αφορά τρίτο πάροχο υπηρεσιών της αλυσίδας, όχι την ίδια την εταιρεία.
Οι ransomware συμμορίες συχνά διογκώνουν τους ισχυρισμούς τους ή δημοσιεύουν επαναχρησιμοποιημένα δεδομένα από παλαιότερες επιθέσεις για να αυξήσουν την πίεση προς πληρωμή. Η ίδια η ομάδα έχει καταγεγραμμένο ιστορικό διαρροών επί των ισχυρισμών της, όπως προκύπτει από το εσωτερικό playbook που εκτέθηκε τον Μάιο.
Τι μπορούν να κάνουν οι πελάτες προληπτικά
Ανεξάρτητα από το αν ο ισχυρισμός επαληθευτεί ή όχι, οι πελάτες της Mikel Coffee που διατηρούν λογαριασμό στην εφαρμογή καλό είναι να λάβουν προληπτικά μέτρα. Πρώτο βήμα είναι η άμεση αλλαγή του κωδικού πρόσβασης στη σχετική εφαρμογή. Αν ο ίδιος κωδικός χρησιμοποιείται σε άλλες υπηρεσίες, όπως email, τραπεζικές εφαρμογές ή e-shops, η αλλαγή πρέπει να επεκταθεί και εκεί.
☁️ Κρατήστε ασφαλή αντίγραφα με Proton Drive
Κρυπτογραφημένος cloud αποθηκευτικός χώρος από την Proton — προστατέψτε τα αρχεία σας από ransomware, βλάβες και απώλεια δεδομένων, με end-to-end κρυπτογράφηση.
- ✔ End-to-end κρυπτογραφημένα αρχεία & αντίγραφα
- ✔ Ιστορικό εκδόσεων — ανάκτηση αρχείων μετά από ransomware
- ✔ Δωρεάν χώρος — συγχρονισμός σε όλες τις συσκευές
Ο σύνδεσμος είναι συνεργατικός (affiliate) — το SecNews ενδέχεται να λάβει προμήθεια χωρίς επιπλέον κόστος για εσάς. Δεν επηρεάζει την ανεξαρτησία της αρθρογραφίας μας.
Δεύτερο βήμα είναι η ενεργοποίηση διπαραγοντικής επαλήθευσης (2FA) όπου υποστηρίζεται. Η τεχνική ομάδα του SecNews συνιστά κατά προτίμηση εφαρμογές αυθεντικοποίησης όπως το Google Authenticator ή το Authy, ή ακόμα καλύτερα φυσικά κλειδιά ασφαλείας (YubiKey), αντί για SMS που παρουσιάζει ευπάθειες σε SIM-swap επιθέσεις. Παράλληλα, χρήστες που δεν έχουν ενεργή σχέση με την Mikel Coffee μπορούν να διαγράψουν τον λογαριασμό τους μετά την αλλαγή κωδικού.
Τρίτο βήμα: η προσεκτική παρακολούθηση τραπεζικών κινήσεων και πιστωτικών καρτών για τουλάχιστον 30 ημέρες. Αν η ίδια πιστωτική κάρτα χρησιμοποιείται για πληρωμές μέσω της εφαρμογής, η ενεργοποίηση ειδοποιήσεων συναλλαγών σε πραγματικό χρόνο μέσω τραπεζικού push notification αποτελεί σημαντική άμυνα.
Σχετικά: Απάτες iPhone 18 pre-order: Πώς να προστατευθείτε
Οι επιφυλάξεις που τηρεί η ομάδα του SecNews
Τα σοβαρά μέσα κυβερνοασφάλειας αντιμετωπίζουν με προσοχή τους ισχυρισμούς ransomware ομάδων. Το να παρουσιάσει κάποιος αναφορές σε leak sites ως επιβεβαιωμένες παραβιάσεις χωρίς επίσημη ανακοίνωση της εταιρείας ή γνωστοποίηση στις αρμόδιες αρχές, μπορεί να δημιουργήσει άσκοπο πανικό ή, το αντίθετο, να τους νομιμοποιήσει ενισχύοντας τη διαπραγματευτική τους θέση.
Η επίσημη θέση της Mikel Coffee, όποια και αν είναι αυτή τελικά, θα καθορίσει τη συνέχεια. Αν η εταιρεία επιβεβαιώσει το συμβάν, τα επόμενα βήματα περιλαμβάνουν έρευνα με τη συνδρομή της ENISA και της ελληνικής Αρχής Προστασίας Δεδομένων. Αν αντιθέτως προκύψει ότι πρόκειται για ψευδή ή διογκωμένο ισχυρισμό, η υπόθεση θα προστεθεί στη μακρά λίστα εντυπωσιακών αλλά αναληθών αναφορών των ransomware ομάδων.
Οι πελάτες που έχουν ερωτήματα μπορούν να απευθυνθούν στα επίσημα κανάλια εξυπηρέτησης της Mikel Coffee.
Χρήσιμο: Delta Air Lines: Το WiFi απενεργοποιήθηκε στο DEF CON
