

Πτήση DL591 από Las Vegas προς Atlanta: Στις 10 Αυγούστου 2026, ένας ή περισσότεροι επιβάτες που επέστρεφαν από το DEF CON 34 έστησαν πλαστό δίκτυο WiFi «Delta WiFi Fast» μέσα στην καμπίνα ενός Boeing 757 της Delta Air Lines και επιχείρησαν κλασική επίθεση evil twin εναντίον συνεπιβατών. Το πλήρωμα το αντιλήφθηκε μία ώρα μετά την απογείωση, ειδοποίησε μέσω ACARS το κέντρο εταιρικής ασφάλειας και απενεργοποίησε το επίσημο in-flight WiFi για περίπου 30 λεπτά. Το FBI έχει ενημερωθεί και η Delta συνεργάζεται με ομοσπονδιακές αρχές. Η τεχνική ομάδα του SecNews καταγράφει τι συνέβη, γιατί ήταν εξαιρετικά ανόητη κίνηση και τι σημαίνει για ελληνικούς ταξιδιώτες.
Δείτε επίσης: Ενεργό phishing σε πελάτες Eurobank: Πλαστό SMS «9.428 πόντοι» οδηγεί σε eurobanktes.vip

Τι έγινε στην πτήση με το Delta WiFi Fast
Η πτήση Delta 591 απογειώθηκε από το Harry Reid της Las Vegas περίπου στις 08:30 τοπική ώρα, με προορισμό το Atlanta Hartsfield-Jackson. Είχε αναβληθεί από την προηγούμενη μέρα, γεμάτη με επιβάτες που επέστρεφαν από το DEF CON 34 και το Black Hat USA. Περίπου μία ώρα μετά την απογείωση, το πλήρωμα έστειλε το πρώτο μήνυμα μέσω ACARS στο κέντρο επιχειρήσεων της Delta:
«HEY ALERT CORP SECURITY WE HAVE A PAX ON THAT HAS CREATED A SCAM WIFI CALLED DELTA WIFI FAST WE BELIEVE THEY ARE TRYING TO SCAM THE OTH PAX»
Δεκαεπτά λεπτά αργότερα ακολούθησε δεύτερο μήνυμα που αναφερόταν σε «μια ομάδα επιβατών από συνέδριο κυβερνοασφάλειας στη Las Vegas» που «κατάφεραν να παρεμβάλλουν το WiFi μας» και να εκπέμψουν δικό τους σήμα. Το πλήρωμα απενεργοποίησε το επίσημο in-flight WiFi για περίπου μισή ώρα, ώστε να διακόψει τη σύνδεση των επιβατών με το πλαστό δίκτυο.
Πώς λειτουργεί μια επίθεση evil twin σε αεροπλάνο
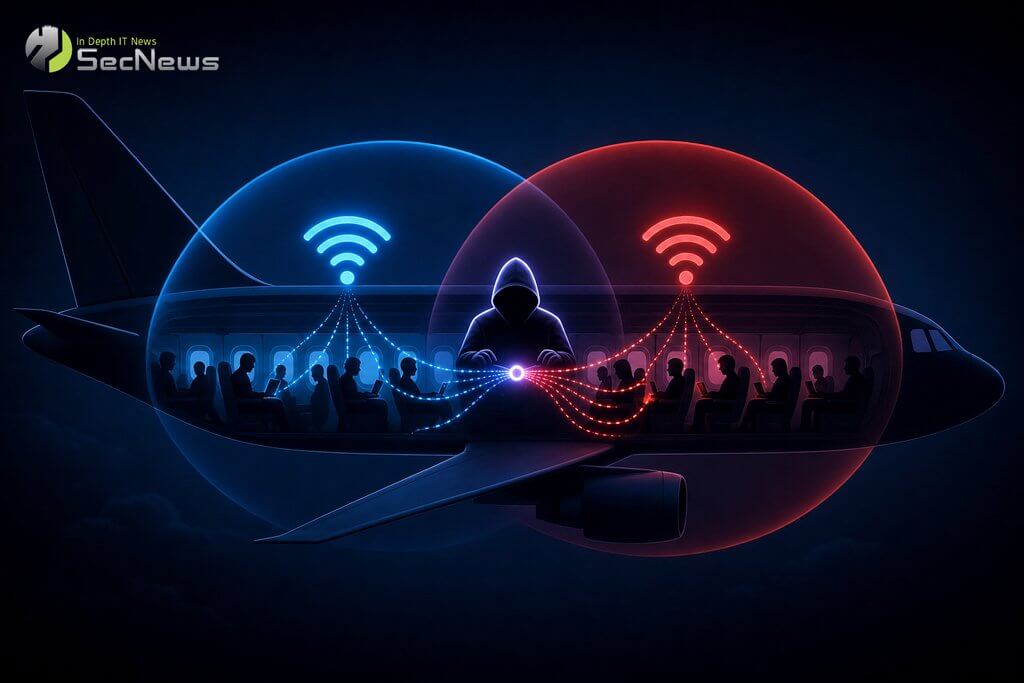
Η επίθεση evil twin είναι ένα από τα πιο κλασικά σενάρια WiFi phishing. Στην περίπτωση της πτήσης DL591 πιθανώς ακολουθήθηκαν τα εξής βήματα:
- Deauthentication frames στέλνονται προς το νόμιμο access point, αποσυνδέοντας τις συσκευές των επιβατών από το επίσημο WiFi
- Πλαστό access point εκπέμπεται με σχεδόν πανομοιότυπο όνομα δικτύου (SSID) — εδώ, «Delta WiFi Fast» αντί για «Delta WiFi»
- Συσκευές συνδέονται αυτόματα στο ισχυρότερο σήμα ή στον οικείο SSID, χωρίς ο χρήστης να το αντιληφθεί
- Captive portal με πιστό αντίγραφο της επίσημης σελίδας σύνδεσης εμφανίζεται, ζητώντας email, κωδικούς ή στοιχεία κάρτας
- Τα δεδομένα αποστέλλονται στους επιτήδειους, μαζί με τυχόν HTTP traffic που ανιχνεύεται μέσω του man-in-the-middle proxy
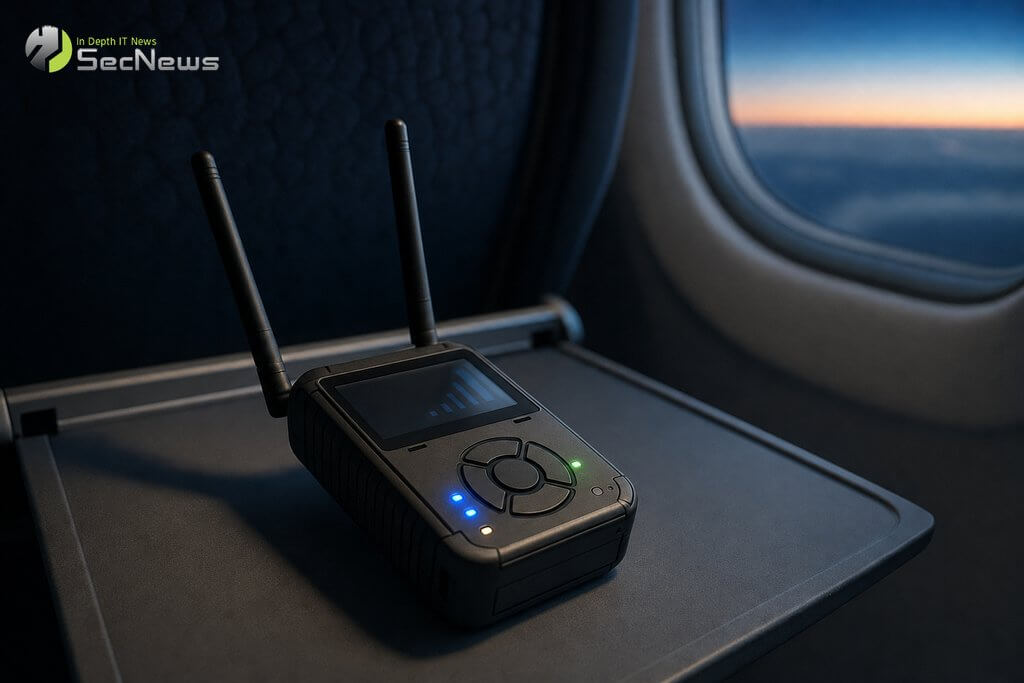
Σύμφωνα με αναφορές που κυκλοφορούν σε αεροπορικά forums, το εργαλείο που ενδεχομένως χρησιμοποιήθηκε ήταν WiFi Pineapple, μια συσκευή μεγέθους τσέπης ειδικά σχεδιασμένη για ελέγχους ασφαλείας ασύρματων δικτύων — αλλά καθόλου νόμιμη για χρήση εναντίον αγνώστων επιβατών σε εμπορική πτήση.
Πού βρίσκεται νομικά ο δράστης
Οι κατηγορίες που μπορούν να απαγγελθούν στις ΗΠΑ είναι σοβαρές και πολλαπλές. Η Federal Communications Commission θεωρεί την εκούσια παρεμβολή σε WiFi συστήματα παραβίαση της παραγράφου 333 του Communications Act. Μία ηθελημένη και εν γνώσει παραβίαση μπορεί να τιμωρηθεί με φυλάκιση έως ένα έτος και πρόστιμο έως 10.000 δολαρίων. Αν η επίθεση χαρακτηριστεί ως δεύτερη προσπάθεια ή εντάσσεται σε γενικότερο εγκληματικό μοτίβο, η ποινή φυλάκισης μπορεί να φτάσει τα δύο έτη.
Σε αυτές προστίθενται κατηγορίες για:
- Computer Fraud and Abuse Act (CFAA): Μη εξουσιοδοτημένη πρόσβαση και προσπάθεια κλοπής credentials
- Wire Fraud: Απάτη μέσω τηλεπικοινωνιακών δικτύων
- Ενδεχόμενες κατηγορίες αεροπορικής νομοθεσίας: Παρεμβολή σε συστήματα εν πτήσει, ακόμη κι αν δεν επηρεάστηκε η ασφάλεια του σκάφους
Η Delta δήλωσε ρητά ότι κανένα σύστημα του αεροσκάφους δεν παραβιάστηκε και ότι η ασφάλεια της πτήσης δεν τέθηκε ποτέ σε κίνδυνο. Ωστόσο η εταιρεία συνεργάζεται με ομοσπονδιακούς αξιωματούχους και ρυθμιστικές αρχές της πολιτικής αεροπορίας για την πλήρη διερεύνηση.
Δείτε επίσης: Χάκερς Παρακολουθούσαν Παιδί μέσω Παιδικού Smartwatch
Δεν είναι πρώτη φορά — προηγούμενο από την Αυστραλία
Η ίδια ακριβώς τακτική είχε καταγραφεί το 2024 στην Αυστραλία. Ο 42χρονος Michael Clapsis είχε συλληφθεί από την Αυστραλιανή Ομοσπονδιακή Αστυνομία επειδή χρησιμοποίησε φορητό ασύρματο access point για να μιμηθεί το νόμιμο in-flight WiFi της Qantas σε εσωτερική πτήση. Ο Clapsis καταδικάστηκε τελικά σε επτά χρόνια φυλάκιση, καθώς η έρευνα αποκάλυψε ευρύτερη εγκληματική δραστηριότητα.
Το κοινό στοιχείο και στις δύο περιπτώσεις είναι ότι το πλήρωμα ή προσεκτικοί επιβάτες αντιλήφθηκαν την ύποπτη συμπεριφορά. Ένας πλαστός SSID που ξαφνικά εμφανίζεται εντός ενός αεροσκάφους αποτελεί εξαιρετικά περιορισμένη σκηνή εγκλήματος — ο δράστης δεν μπορεί να διαφύγει και ο κύκλος υπόπτων περιορίζεται σε λίγες δεκάδες άτομα.
Τι μπορούν να κάνουν οι Έλληνες ταξιδιώτες
Πολλοί Έλληνες πετάνε με Delta, KLM, Air France και άλλες αεροπορικές που παρέχουν in-flight WiFi. Η τεχνική ομάδα του SecNews συνιστά τα εξής μέτρα σε κάθε πτήση:
🔒 Προστατέψτε την ιδιωτικότητά σας με Proton VPN
Ελβετικό VPN από τους δημιουργούς του Proton Mail — αυστηρή πολιτική no-logs, ισχυρή κρυπτογράφηση και ενσωματωμένο NetShield που μπλοκάρει διαφημίσεις, trackers & malware.
- ✔ No-logs, με έδρα την Ελβετία (εκτός 14-Eyes)
- ✔ NetShield: φραγή διαφημίσεων, trackers & κακόβουλων domains
- ✔ Καλύπτει όλες τις συσκευές — δωρεάν έκδοση διαθέσιμη
Ο σύνδεσμος είναι συνεργατικός (affiliate) — το SecNews ενδέχεται να λάβει προμήθεια χωρίς επιπλέον κόστος για εσάς. Δεν επηρεάζει την ανεξαρτησία της αρθρογραφίας μας.
- Επιβεβαιώστε το SSID από την επίσημη κάρτα του αεροσκάφους ή από ανακοίνωση του πληρώματος, όχι από το πρώτο δίκτυο με πειστικό όνομα που εμφανίζεται
- Αποφύγετε συνδέσεις σε τραπεζικές υπηρεσίες μέσω in-flight WiFi. Ακόμη και σε νόμιμο δίκτυο, η ασφάλεια δεν είναι σε επίπεδο τραπεζικό
- Χρησιμοποιήστε VPN από την αρχή, με αυτόματη σύνδεση μόλις το τερματικό αποκτήσει IP
- Απενεργοποιήστε την αυτόματη σύνδεση σε γνωστά WiFi στη συσκευή σας πριν την πτήση
- Χρησιμοποιήστε eSIM κινητής όπου είναι εφικτό, αντί για WiFi για κρίσιμες συναλλαγές
- Παρατηρήστε τη συμπεριφορά συνεπιβατών: κάποιος με μεγάλο laptop και εξωτερική κεραία WiFi ίσως αξίζει διακριτική αναφορά στο πλήρωμα
Δείτε επίσης: iCloud Private Relay: Ένα αίτημα passkey αρκεί για να αποκαλυφθεί η πραγματική IP
Γιατί είναι η χειρότερη δυνατή επιλογή για τέτοιου είδους επίθεση
Το εμπορικό αεροσκάφος αποτελεί το χειρότερο δυνατό περιβάλλον για επίθεση evil twin, για πολλούς λόγους:
- Ομοσπονδιακή δικαιοδοσία: Οι πτήσεις στις ΗΠΑ υπάγονται σε ομοσπονδιακό δίκαιο, με πολύ αυστηρότερες ποινές από πολιτειακή νομοθεσία
- Κλειστός χώρος: Ο δράστης δεν μπορεί να ξεφύγει από τη σκηνή του εγκλήματος
- Καταγεγραμμένη επιβίβαση: Κάθε επιβάτης ταυτοποιείται από τους ελέγχους ασφαλείας
- Παρακολούθηση από πλήρωμα: Οι αεροσυνοδοί είναι εκπαιδευμένοι να παρατηρούν ύποπτες συμπεριφορές
- Αμοιβαία έκθεση: Ο δράστης βρίσκεται στην ίδια εμβέλεια WiFi με πιθανά θύματα, χωρίς εύκολη διαφυγή
- Συνέδριο DEF CON: Η πτήση μετέφερε δεκάδες ειδικούς κυβερνοασφάλειας που θα αντιληφθούν την επίθεση αμέσως
Παρόμοιες τεχνικές δοκιμάζονται νόμιμα κάθε χρόνο στο ίδιο το DEF CON, σε αυστηρά ελεγχόμενα εργαστήρια και δίκτυα που έχουν στηθεί για αυτόν τον σκοπό. Η μεταφορά αυτών των πειραμάτων σε πραγματικά συστήματα και ανθρώπους αποτελεί εγκληματική πράξη, όσο κι αν φαίνεται «τεχνικά ενδιαφέρουσα».
Τα βήματα που κάνει τώρα η Delta
- Συνεργασία με FBI για την ταυτοποίηση και δίωξη του δράστη ή δραστών
- Ενημέρωση της FAA και πιθανή αναθεώρηση πρωτοκόλλων για in-flight WiFi
- Εσωτερική έρευνα για να διαπιστωθεί αν κάποιος επιβάτης έδωσε τελικά credentials στο πλαστό δίκτυο
- Ενημέρωση επιβατών της πτήσης με σαφείς οδηγίες για αλλαγή κωδικών, αν αντιμετωπίσουν ύποπτη δραστηριότητα
Το περιστατικό της πτήσης 591 είναι υπενθύμιση ότι κάθε ασύρματο δίκτυο σε δημόσιο χώρο, από αεροδρόμιο μέχρι καφετέρια και ξενοδοχείο, μπορεί να είναι πλαστό. Η προσεκτική επιβεβαίωση του πραγματικού SSID, η χρήση VPN και η αποφυγή τραπεζικών συναλλαγών σε δημόσια δίκτυα παραμένουν οι βασικές άμυνες. Η συντακτική ομάδα του SecNews θα παρακολουθεί την εξέλιξη της έρευνας, τυχόν σύλληψη υπόπτου και τις ανακοινώσεις της Delta και του FBI. Πηγές: The Register, BleepingComputer, View from the Wing, The Detroit News.
