

Ενεργή επίθεση σε πελάτες Eurobank: Την Κυριακή 9 Αυγούστου 2026, νέα καμπάνια phishing Eurobank έχει ξεκινήσει — δεκάδες πελάτες έχουν λάβει ψεύτικο SMS που ισχυρίζεται πως έχουν 9.428 πόντους έτοιμους να λήξουν και τους παραπέμπει σε πλαστή ιστοσελίδα εξαργύρωσης. Η ιστοσελίδα, φιλοξενημένη στο domain eurobanktes.vip, είναι πιστό αντίγραφο της επίσημης Eurobank και σκοπός της είναι η κλοπή στοιχείων e-Banking και πιστωτικών καρτών. Η τεχνική ομάδα του SecNews κατέγραψε την επίθεση καθώς εξελισσόταν, εντόπισε την υποδομή που τη φιλοξενεί και προειδοποιεί όλους τους πελάτες της τράπεζας να μην ακολουθήσουν τον σύνδεσμο.
Δείτε επίσης: Απάτες iPhone 18 pre-order: Πώς να μην πέσεις σε phishing

Το ακριβές μήνυμα που κυκλοφορεί
Το SMS φτάνει από παραποιημένο νούμερο +3069776406576, που από μόνο του αποτελεί κόκκινη σημαία — έχει 11 ψηφία μετά τον κωδικό χώρας ενώ τα ελληνικά κινητά έχουν πάντα 10 ψηφία. Το ακριβές κείμενο είναι:
«Υπενθύμιση Λήξης: Οι 9428 πόντοι EUROBANK σας πρόκειται να λήξουν. Επισκεφθείτε αμέσως την επίσημη ιστοσελίδα για να τους εξαργυρώσετε με μετρητά: https://eurobanktes.vip/gr»
Το μήνυμα εκμεταλλεύεται τρεις κλασικές τεχνικές κοινωνικής μηχανικής: επείγον («πρόκειται να λήξουν»), απτό όφελος («εξαργυρώσετε με μετρητά») και εντολή άμεσης δράσης («επισκεφθείτε αμέσως»). Δεν αναφέρει το όνομα του παραλήπτη, στοιχείο που πάντα αποκαλύπτει μαζική αποστολή.
Πώς φαίνεται η ψεύτικη ιστοσελίδα
Η τεχνική ομάδα του SecNews επισκέφθηκε ελεγχόμενα το domain σε απομονωμένο περιβάλλον. Η σελίδα εμφανίζει:
- Λογότυπο και χρώματα της Eurobank σε πιστή αντιγραφή
- Ένδειξη «ΠΡΟΓΡΑΜΜΑ ΕΠΙΒΡΑΒΕΥΣΗΣ ΤΗΣ EUROBANK» με το ακριβές ποσό των 9.428 πόντων
- Ψεύτικη ένδειξη «Λήγει σήμερα — Τελευταία ημέρα για την εξαργύρωση πόντων»
- Ρεαλιστικό δόλωμα: «1000 βαθμοί αντιστοιχούν σε 3,75€», με προβλεπόμενη επιδότηση 35,25€ για τους 9.400 εξαργυρώσιμους πόντους
- Πλήρες σετ όρων προγράμματος για να προσδοθεί κύρος στη διαδικασία
- Επιλογή γλώσσας ΕΛ — ώστε να ταιριάζει με τους στοχευμένους Έλληνες χρήστες
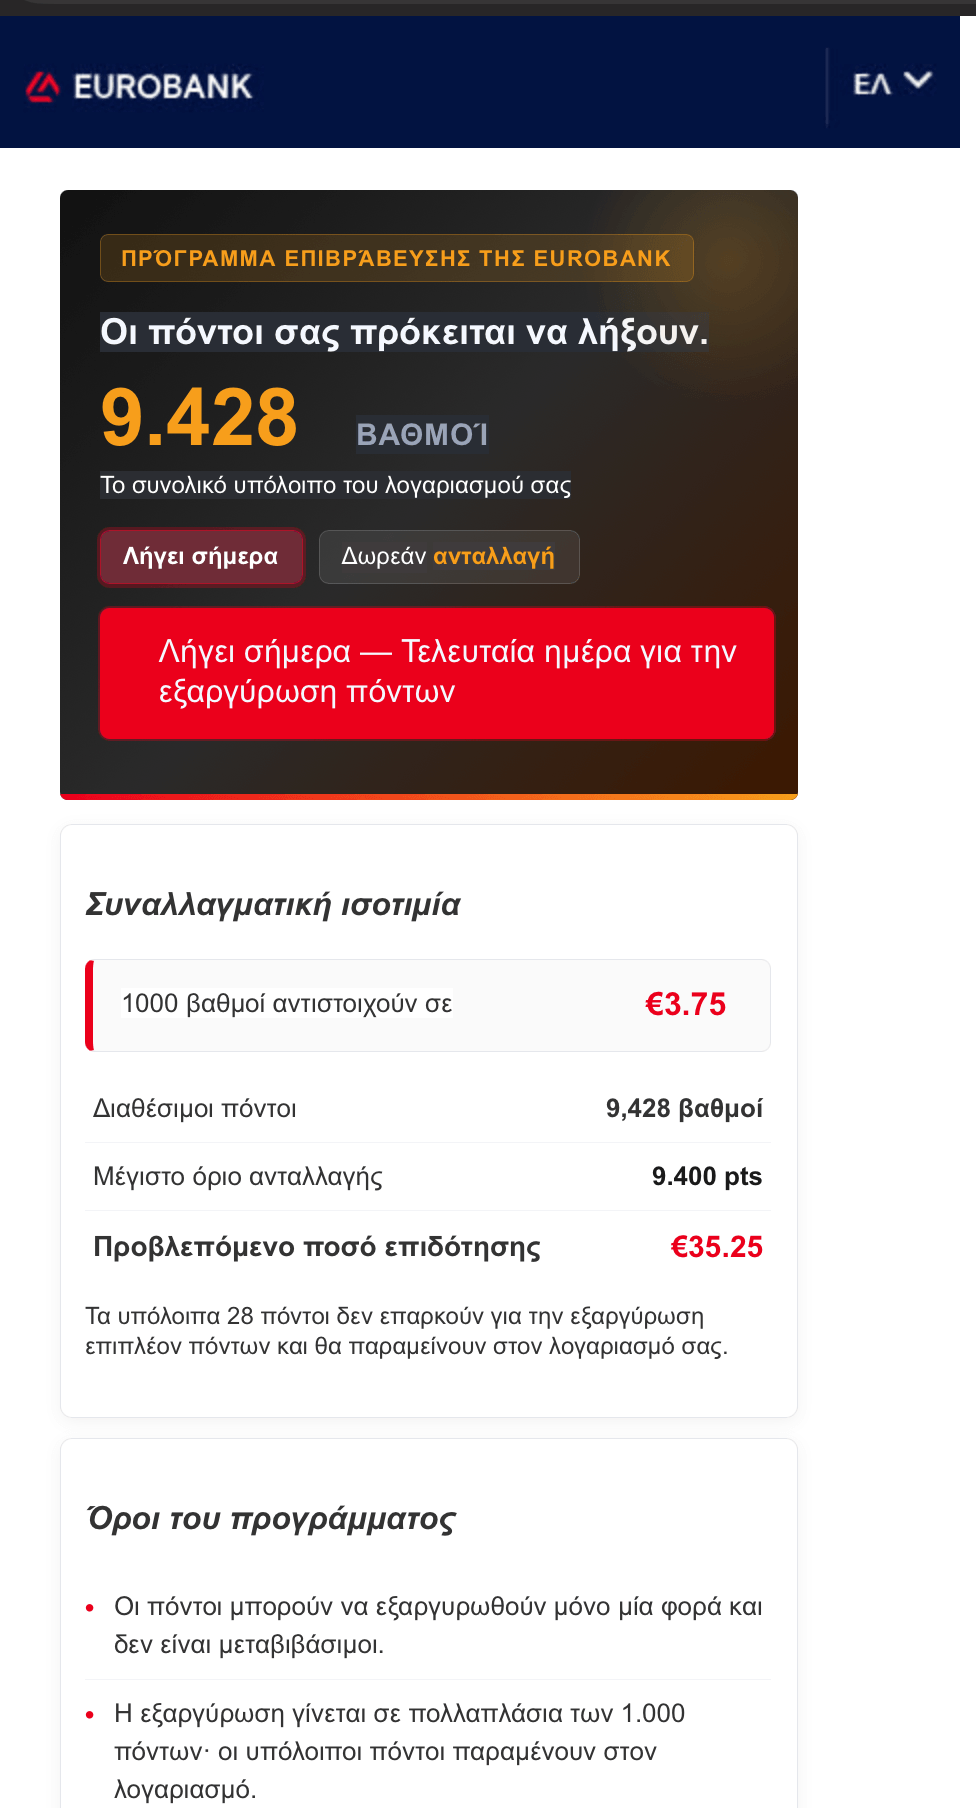
Στα επόμενα βήματα, η σελίδα ζητά e-Banking credentials και στοιχεία κάρτας για δήθεν «κατάθεση των μετρητών». Είναι εκεί που η επίθεση ολοκληρώνεται — τα στοιχεία στέλνονται στους επιτήδειους και οι λογαριασμοί αδειάζουν εντός ωρών.
Τεχνική ανάλυση της υποδομής
- Domain:
eurobanktes.vip - TLD:
.vip— κατάληξη που αξιοποιείται συστηματικά για τραπεζικές και crypto απάτες λόγω χαμηλού κόστους και ελάχιστου ελέγχου - Front-end IP: 104.21.16.214 και 172.67.215.243 — και οι δύο ανήκουν στη Cloudflare, που χρησιμοποιείται ως proxy για να κρύβει τον πραγματικό origin server
- Nameservers:
courtney.ns.cloudflare.com,jihoon.ns.cloudflare.com - Server header: Cloudflare, με SSL certificate που δίνει ψεύτικη αίσθηση ασφάλειας (το πράσινο λουκέτο δεν σημαίνει νόμιμη σελίδα)
- Συμπεριφορά ανακατεύθυνσης: Το
/grκάνει HTTP 307 redirect σε/gr/, προφανώς για να χειριστεί παραλλαγές στην είσοδο - Αριθμός SMS: Παραποιημένο ή πλαστογραφημένο μέσω πύλης SMS — τα ελληνικά κινητά ακολουθούν το μοτίβο
+30 6XX XXX XXXXμε ακριβώς 10 ψηφία μετά τον κωδικό +30
Η χρήση της Cloudflare ως proxy δεν σημαίνει ότι η ίδια η εταιρεία συμμετέχει — αντίθετα, αποτελεί συνήθη τακτική των επιτήδειων για να αποκρύψουν την πραγματική τοποθεσία του server και να δυσκολέψουν το takedown.
Άμεσα μέτρα που πρέπει να λάβετε
- Μην κάνετε κλικ στον σύνδεσμο. Ακόμα και η απλή επίσκεψη μπορεί να ενεργοποιήσει pixel παρακολούθησης που επιβεβαιώνει τον αριθμό ως ενεργό στους επιτήδειους
- Διαγράψτε το SMS. Μην απαντήσετε και μην προωθήσετε
- Αν το ανοίξατε αλλά δεν βάλατε στοιχεία, δεν έχει συμβεί σοβαρή ζημιά. Καθαρίστε cache και ιστορικό του browser για ασφάλεια
- Αν καταχωρήσατε e-Banking credentials, τηλεφωνήστε αμέσως στο 800 111 1144 (εξυπηρέτηση πελατών Eurobank, διαθέσιμη 24/7) για μπλοκάρισμα και αλλαγή κωδικών
- Αν καταχωρήσατε στοιχεία κάρτας, ακυρώστε την κάρτα και ελέγξτε άμεσα τις κινήσεις μέσω της επίσημης εφαρμογής
- Αν προχωρήσατε συναλλαγή, ενημερώστε παράλληλα την Διεύθυνση Δίωξης Ηλεκτρονικού Εγκλήματος στο 11188 ή μέσω
cyberkid.gov.gr
Δείτε επίσης: iCloud Private Relay: Ένα αίτημα passkey αρκεί για να αποκαλυφθεί η πραγματική IP
Τι πρέπει να κάνει άμεσα η Eurobank
Λόγω του μαζικού χαρακτήρα της επίθεσης και του τεχνικά πειστικού clone, η τεχνική ομάδα του SecNews καλεί την Eurobank να ενεργοποιήσει άμεσα τα εξής μέτρα:
- Δημόσια ανακοίνωση σε όλα τα κανάλια — website, εφαρμογή, social media, SMS σε όλους τους πελάτες — με ακριβή περιγραφή της επίθεσης και του domain
- Αίτημα takedown στη Cloudflare μέσω του Trust & Safety report με τεκμηρίωση πλαστοπροσωπίας
- Αίτημα κατάσχεσης domain στον registrar του
.vip, με νομική τεκμηρίωση από τη νομική διεύθυνση της τράπεζας - Ενημέρωση της Τράπεζας της Ελλάδος και της Ένωσης Ελληνικών Τραπεζών για συντονισμό μεταξύ τραπεζών
- Ενημέρωση του CSIRT.gr και της Δίωξης Ηλεκτρονικού Εγκλήματος για επίσημη έρευνα
- Ενίσχυση fraud monitoring σε επόμενες συναλλαγές πελατών, ιδίως ταχυσυναλλαγές προς νέους αποδέκτες
- Προσωρινή αναστολή ή ενισχυμένη επιβεβαίωση συναλλαγών από συσκευές που έχουν επισκεφθεί το domain — αν είναι εφικτό μέσω τροφοδοσιών πληροφοριών απειλών (threat intelligence feeds)
Γιατί αυτή η καμπάνια phishing Eurobank είναι επικίνδυνη
- Ρεαλιστικό αριθμό πόντων: Οι 9.428 πόντοι είναι νούμερο που ταιριάζει σε μεσαίας ενεργότητας κάτοχο πιστωτικής κάρτας — δεν είναι φανερά ψεύτικο σαν το «Έχεις κερδίσει 1 εκατομμύριο»
- Καλή ελληνική σύνταξη: Χωρίς εμφανή γραμματικά λάθη, με τη σωστή ορθογραφία «εξαργύρωση»
- Προσομοίωση δωρεάν εξαργύρωσης: Η επιλογή «Δωρεάν ανταλλαγή» μειώνει τις υποψίες σχετικά με χρέωση
- Πραγματικό λουκέτο SSL: Η Cloudflare παρέχει δωρεάν SSL, οπότε ο browser εμφανίζει το πράσινο λουκέτο και δίνει ψευδή αίσθηση ασφάλειας
- Domain που «μοιάζει» με eurobank: Το
eurobanktes.vipστο πρώτο διάβασμα φαίνεται σχεδόν σαν επίσημο, ιδίως σε μικρή οθόνη κινητού
Χρήσιμο επίσης: Χάκερς Παρακολουθούσαν Παιδί μέσω Παιδικού Smartwatch
Τι δεν κάνει ποτέ η Eurobank
- Δεν στέλνει SMS με σύνδεσμο για «εξαργύρωση πόντων»
- Δεν στέλνει επείγοντα μηνύματα για «λήξη» πόντων σε 24 ώρες
- Δεν ζητά κωδικούς e-Banking μέσω SMS ή email
- Δεν επικοινωνεί από κινητό νούμερο 11 ψηφίων
- Δεν χρησιμοποιεί domain εκτός του
eurobank.gr,eurobankmb.grκαι επίσημα υποχώρια
Η καμπάνια eurobanktes.vip είναι ενδεικτική μιας ευρύτερης τάσης smishing εναντίον ελληνικών τραπεζικών πελατών. Παρόμοιες επιθέσεις έχουν καταγραφεί κατά καιρούς και σε πελάτες άλλων τραπεζών, με domain που ακολουθούν πάντα ίδιο μοτίβο: παραλλαγή του ονόματος + φθηνή κατάληξη. Η συντακτική ομάδα του SecNews θα παρακολουθεί την εξέλιξη της επίθεσης, την ενδεχόμενη επίσημη ανακοίνωση της Eurobank, και το takedown του domain. Παρακαλούμε τους αναγνώστες που έλαβαν το ίδιο ή παρόμοιο SMS να το αναφέρουν στην τράπεζά τους και στη Δίωξη Ηλεκτρονικού Εγκλήματος. Πηγές: Eurobank Security Center, CyberKid ΕΛ.ΑΣ., Αρχή Προστασίας Δεδομένων.
🔑 Ασφαλίστε τους κωδικούς σας με Proton Pass
Password manager από την Proton — end-to-end κρυπτογράφηση, passkeys, ενσωματωμένο 2FA και παρακολούθηση για διαρροές των στοιχείων σας.
- ✔ Κρυπτογραφημένη αποθήκευση κωδικών & passkeys
- ✔ Ειδοποίηση αν κάποιος κωδικός σας διέρρευσε (Dark Web Monitoring)
- ✔ Δωρεάν έκδοση — σε όλες τις συσκευές
Ο σύνδεσμος είναι συνεργατικός (affiliate) — το SecNews ενδέχεται να λάβει προμήθεια χωρίς επιπλέον κόστος για εσάς. Δεν επηρεάζει την ανεξαρτησία της αρθρογραφίας μας.
