

Μια ομάδα κυβερνοεκβιαστών που αυτοαποκαλείται FulcrumSec δήλωσε τη Δευτέρα ότι έχει κλέψει περίπου 1,3 terabytes δεδομένων από τη Novo Nordisk, τη δανική εταιρεία που παράγει τα φάρμακα απώλειας βάρους Wegovy και Ozempic και ζήτησε 25 εκατομμύρια δολάρια για να τα κρατήσει ιδιωτικά. Η Novo Nordisk δεν πλήρωσε το ποσό αυτό και η ομάδα, σύμφωνα με τους δικούς της ισχυρισμούς, αναζητά τώρα αγοραστές για τα δεδομένα.
Δείτε επίσης: Hacking τη Σιωπή: Επιθέσεις μέσω υπερήχων και inaudible commands

Η FulcrumSec ισχυρίζεται ότι πέρασε περισσότερους από δύο μήνες μέσα στα δίκτυα της εταιρείας πριν κάποιος την απομακρύνει. Αυτή η διάρκεια είναι ανησυχητική για τους επαγγελματίες ασφαλείας, καθώς υποδηλώνει μια σημαντική παραβίαση και όχι μια γρήγορη κλοπή. Η παρατεταμένη παρουσία τους στα συστήματα της Novo Nordisk δείχνει ότι οι κυβερνοεκβιαστές είχαν την ευκαιρία να εξερευνήσουν και να κατανοήσουν σε βάθος τις εσωτερικές διαδικασίες της εταιρείας, κάτι που μπορεί να έχει επιτρέψει την εξαγωγή μεγάλου όγκου δεδομένων.
Η ομάδα ισχυρίζεται ότι έχει πάρει μια ευρεία γκάμα ευαίσθητων πληροφοριών, συμπεριλαμβανομένου του πηγαίου κώδικα, ιδιοκτησιακών πληροφοριών για φάρμακα που έχουν κυκλοφορήσει και δεν έχουν κυκλοφορήσει, δεδομένων κλινικών δοκιμών, αρχείων για υπαλλήλους, γιατρούς και ασθενείς, λεπτομέρειες για εγκαταστάσεις παραγωγής και υλικό σχετικό με τα εσωτερικά μοντέλα AI της εταιρείας. Αυτά τα δεδομένα, αν όντως έχουν κλαπεί, θα μπορούσαν να έχουν σοβαρές συνέπειες για τη Novo Nordisk, καθώς περιλαμβάνουν κρίσιμες πληροφορίες που αφορούν την έρευνα και ανάπτυξη, την παραγωγή και την προστασία της ιδιωτικότητας των ατόμων που εμπλέκονται.
Η Novo Nordisk επιβεβαίωσε ότι είχε ανιχνεύσει μη εξουσιοδοτημένη πρόσβαση σε ορισμένα εσωτερικά συστήματα πληροφορικής και δήλωσε ότι ανταποκρίνεται στο περιστατικό. Η εταιρεία δεν έχει επιβεβαιώσει τον όγκο των δεδομένων που ισχυρίζεται η FulcrumSec, ούτε έχει επαληθεύσει ανεξάρτητα τις συγκεκριμένες κατηγορίες του κλεμμένου υλικού. Η αβεβαιότητα αυτή προσθέτει ένα επιπλέον στρώμα ανησυχίας, καθώς η Novo Nordisk πρέπει να αξιολογήσει την πλήρη έκταση της παραβίασης και να λάβει μέτρα για να προστατεύσει τα συστήματά της από μελλοντικές επιθέσεις.
Δείτε ακόμα: Ρώσοι χάκερ διανέμουν το GIFTEDCROOK stealer μέσω ευπάθειας WinRAR
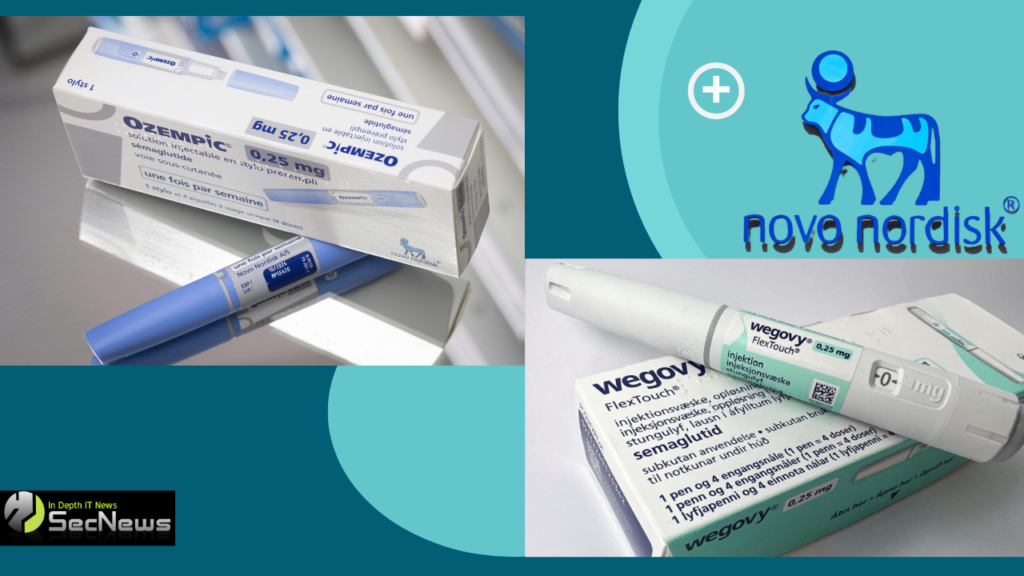
Μετά την άρνηση της εταιρείας να πληρώσει τα λύτρα, η FulcrumSec δήλωσε ότι εξετάζει ιδιωτικές πωλήσεις ορισμένων από τα δεδομένα, συμπεριλαμβανομένου υλικού που συνδέεται με συγκεκριμένα φάρμακα. Αυτή η εξέλιξη είναι ιδιαίτερα ανησυχητική, καθώς τα δεδομένα που σχετίζονται με την υγειονομική περίθαλψη και την έρευνα έχουν διαρκή αξία στις εγκληματικές αγορές. Μπορούν να χρησιμοποιηθούν για απάτη, κλοπή ταυτότητας και στοχευμένο phishing, πράγμα που σημαίνει ότι οι συνέπειες της παραβίασης μπορεί να είναι μακροχρόνιες.
Η FulcrumSec είναι ένα σχετικά νέο όνομα στον τομέα του κυβερνοεκβιασμού, έχοντας εμφανιστεί τον Οκτώβριο του 2025. Ακολουθεί το πλέον καθιερωμένο μοντέλο των ομάδων διπλού εκβιασμού: διείσδυση, αθόρυβη εξαγωγή δεδομένων και στη συνέχεια απειλή δημοσίευσης. Αυτό το μοντέλο λειτουργεί επειδή τα κλεμμένα δεδομένα υγειονομικής περίθαλψης και έρευνας έχουν διαρκή αξία στις εγκληματικές αγορές, χρήσιμα για απάτη, κλοπή ταυτότητας και στοχευμένο phishing πολύ μετά την αρχική κλοπή.
Η άρνηση πληρωμής είναι η επιλογή που οι περισσότεροι επαγγελματίες ασφαλείας θα συνιστούσαν, καθώς η πληρωμή χρηματοδοτεί την επόμενη επίθεση και δεν προσφέρει καμία πραγματική διασφάλιση ότι τα δεδομένα θα διαγραφούν. Η άρνηση πληρωμής σημαίνει ότι το υλικό είναι πιθανό να διαρρεύσει ή να πωληθεί. Η Novo Nordisk βρίσκεται αυτή τη στιγμή σε δύσκολη θέση, έχοντας κάνει την υπερασπίσιμη επιλογή να αρνηθεί το λύτρο ενώ εξακολουθεί να αντιμετωπίζει τις συνέπειες της παραβίασης. Αν η FulcrumSec λέει την αλήθεια, τα κλεμμένα δεδομένα βρίσκονται τώρα στην αγορά.
Δείτε επίσης: Η ομάδα hacking JINX-0164 στοχεύει την υποδομή ανάπτυξης κρυπτονομισμάτων
Η κατάσταση αυτή αναδεικνύει την αυξανόμενη απειλή των κυβερνοεπιθέσεων για τις εταιρείες υγειονομικής περίθαλψης και φαρμακευτικής έρευνας. Οι οργανισμοί αυτοί πρέπει να επενδύσουν σε ισχυρά μέτρα ασφαλείας για να προστατεύσουν τα δεδομένα τους και να διασφαλίσουν ότι οι ευαίσθητες πληροφορίες δεν θα πέσουν σε λάθος χέρια. Η υπόθεση της Novo Nordisk αποτελεί μια προειδοποίηση για όλους τους οργανισμούς στον τομέα αυτό, υπογραμμίζοντας την ανάγκη για συνεχή επαγρύπνηση και προληπτική προσέγγιση στην κυβερνοασφάλεια.
🔒 Προστατέψτε την ιδιωτικότητά σας με Proton VPN
Ελβετικό VPN από τους δημιουργούς του Proton Mail — αυστηρή πολιτική no-logs, ισχυρή κρυπτογράφηση και ενσωματωμένο NetShield που μπλοκάρει διαφημίσεις, trackers & malware.
- ✔ No-logs, με έδρα την Ελβετία (εκτός 14-Eyes)
- ✔ NetShield: φραγή διαφημίσεων, trackers & κακόβουλων domains
- ✔ Καλύπτει όλες τις συσκευές — δωρεάν έκδοση διαθέσιμη
Ο σύνδεσμος είναι συνεργατικός (affiliate) — το SecNews ενδέχεται να λάβει προμήθεια χωρίς επιπλέον κόστος για εσάς. Δεν επηρεάζει την ανεξαρτησία της αρθρογραφίας μας.
