

Η Checkmarx επιβεβαίωσε ότι μια τροποποιημένη έκδοση του Jenkins AST plugin δημοσιεύθηκε στο Jenkins Marketplace.
“Αν χρησιμοποιείτε το Checkmarx Jenkins AST plugin, πρέπει να διασφαλίσετε ότι χρησιμοποιείτε την έκδοση 2.0.13-829.vc72453fa_1c16 που δημοσιεύθηκε στις 17 Δεκεμβρίου 2025 ή προηγουμένως“, ανέφερε η εταιρεία κυβερνοασφάλειας το Σαββατοκύριακο.
Πλέον, η Checkmarx έχει κυκλοφορήσει την έκδοση 2.0.13-848.v76e89de8a_053 τόσο στο GitHub όσο και στο Jenkins Marketplace, αν και η ενημέρωσή της σχετικά με το περιστατικό εξακολουθεί να αναφέρει ότι “βρίσκεται στη διαδικασία δημοσίευσης μιας νέας έκδοσης αυτού του plugin“.
Δείτε επίσης: Ευπάθεια cPanel χρησιμοποιείται για διανομή του Filemanager Backdoor
Η εταιρεία δεν αποκάλυψε πώς δημοσιεύθηκε η κακόβουλη έκδοση του plugin. Πάντως, η εξέλιξη αυτή φέρεται να είναι η τελευταία επίθεση που οργανώθηκε από την ΤeamPCP με στόχο την Checkmarx.
Επιθέσεις TeamPCP
Λίγες εβδομάδες πριν, η ομάδα είχε συνδεθεί και με την παραβίαση του KICS Docker image, δύο επεκτάσεων VS Code και ενός GitHub Actions workflow για την προώθηση κακόβουλου λογισμικού κλοπής διαπιστευτηρίων. Η παραβίαση, με τη σειρά της, οδήγησε στη σύντομη παραβίαση του npm πακέτου Bitwarden CLI για τη διανομή ενός παρόμοιου stealer που μπορεί να συλλέξει ένα ευρύ φάσμα μυστικών προγραμματιστών.
Η TeamPCP έχει συνδεθεί με μια σειρά παραβιάσεων από τον Μάρτιο του 2026, οι οποίες φέρεται να αποτελούν μέρος μιας εκτεταμένης εκστρατείας που εκμεταλλεύεται την εγγενή εμπιστοσύνη στην εφοδιαστική αλυσίδα λογισμικού, για τη διάδοση κακόβουλου λογισμικού.
Checkmarx: Παραβίαση Jenkins AST plugin
Σύμφωνα με λεπτομέρειες που μοιράστηκε ο ερευνητής ασφάλειας Adnan Khan και η SOCRadar, η ΤeamPCP φέρεται να απέκτησε μη εξουσιοδοτημένη πρόσβαση στο αποθετήριο GitHub του Jenkins AST plugin και το μετονόμασε σε “Checkmarx-Fully-Hacked-by-ΤeamPCP-and-Their-Customers-Should-Cancel-Now“.
Δείτε επίσης: Linux: Προτείνεται «διακόπτης ασφαλείας» για προστασία από ευπάθειες zero-day
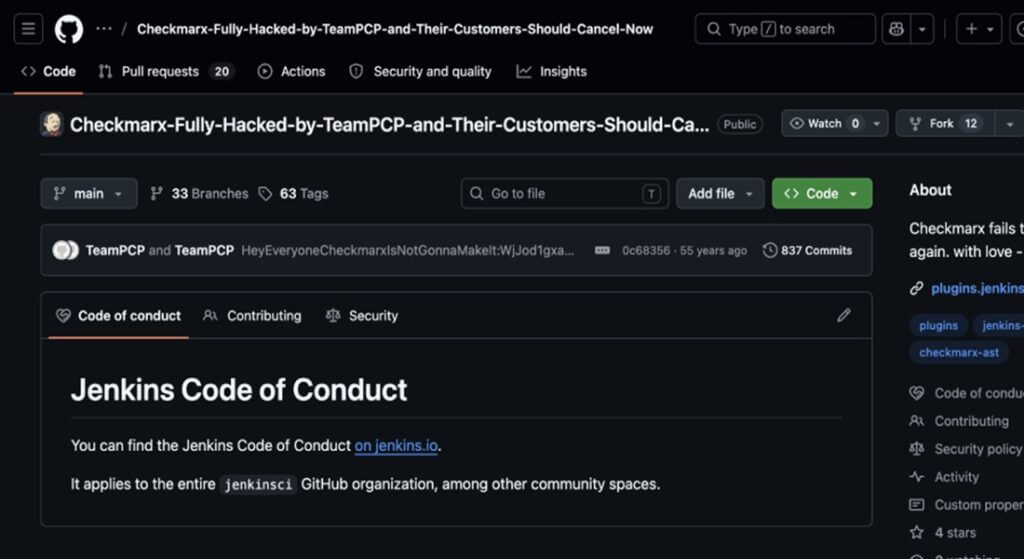
Το τροποποιημένο αποθετήριο ενημερώθηκε επίσης για να περιλαμβάνει την περιγραφή: “Η Checkmarx αποτυγχάνει να κάνει rotating τα μυστικά ξανά. με αγάπη – ΤeamPCP“.
“Το γεγονός ότι η TeamPCP επέστρεψε στα συστήματα της Checkmarx μόλις λίγες εβδομάδες αργότερα υποδεικνύει μία από τις δύο πιθανότητες: είτε η αρχική αποκατάσταση ήταν ελλιπής και δεν έγινε πλήρες rotating διαπιστευτηρίων, είτε η ομάδα διατήρησε ένα σημείο εισόδου που δεν αναγνωρίστηκε κατά την απάντηση του Μαρτίου“, ανέφερε η SOCRadar. “Ένα δεύτερο περιστατικό Checkmarx που συμβαίνει τόσο σύντομα υποδηλώνει ότι η ομάδα παρακολουθεί ενεργά τα σημεία επανεισόδου, δοκιμάζει το βάθος των προηγούμενων αποκαταστάσεων και εκμεταλλεύεται οποιαδήποτε κενά“.
Το νέο περιστατικό με το Jenkins AST plugin επιβεβαιώνει ότι οι επιθέσεις στην εφοδιαστική αλυσίδα λογισμικού εξελίσσονται σε μία από τις μεγαλύτερες απειλές για τον σύγχρονο κόσμο του development και του DevOps. Η υπόθεση της Checkmarx και η δράση της ΤeamPCP δείχνουν πόσο εύκολα ένας επιτιθέμενος μπορεί να εκμεταλλευτεί την εμπιστοσύνη που υπάρχει σε εργαλεία, plugins και αυτοματοποιημένες διαδικασίες ανάπτυξης λογισμικού, διανέμοντας κακόβουλο κώδικα μέσα από φαινομενικά αξιόπιστες πηγές. Το γεγονός ότι η ίδια ομάδα συνδέεται ήδη με παραβιάσεις σε GitHub Actions, Docker images, VS Code extensions και npm πακέτα αποκαλύπτει μια ιδιαίτερα οργανωμένη και επιθετική εκστρατεία με στόχο προγραμματιστές και εταιρικές υποδομές.
Δείτε επίσης: Το TrickMo banking malware για Android υιοθετεί το blockchain TON

Οι ειδικοί κυβερνοασφάλειας εκτιμούν ότι τέτοιου είδους επιθέσεις θα συνεχίσουν να αυξάνονται, καθώς οι υποδομές CI/CD και τα open-source οικοσυστήματα αποτελούν πλέον κρίσιμο κομμάτι της παγκόσμιας παραγωγής λογισμικού. Για τις επιχειρήσεις, η προστασία δεν περιορίζεται μόνο στην εγκατάσταση ενημερώσεων, αλλά απαιτεί συνεχή έλεγχο πρόσβασης, τακτικό rotation διαπιστευτηρίων, παρακολούθηση repositories και αυστηρό verification των πακέτων που χρησιμοποιούνται στις διαδικασίες ανάπτυξης.
🔒 Προστατέψτε την ιδιωτικότητά σας με Proton VPN
Ελβετικό VPN από τους δημιουργούς του Proton Mail — αυστηρή πολιτική no-logs, ισχυρή κρυπτογράφηση και ενσωματωμένο NetShield που μπλοκάρει διαφημίσεις, trackers & malware.
- ✔ No-logs, με έδρα την Ελβετία (εκτός 14-Eyes)
- ✔ NetShield: φραγή διαφημίσεων, trackers & κακόβουλων domains
- ✔ Καλύπτει όλες τις συσκευές — δωρεάν έκδοση διαθέσιμη
Ο σύνδεσμος είναι συνεργατικός (affiliate) — το SecNews ενδέχεται να λάβει προμήθεια χωρίς επιπλέον κόστος για εσάς. Δεν επηρεάζει την ανεξαρτησία της αρθρογραφίας μας.
Η υπόθεση της Checkmarx λειτουργεί ως ακόμη μία προειδοποίηση ότι ακόμη και οι εταιρείες κυβερνοασφάλειας μπορούν να βρεθούν στο στόχαστρο εξελιγμένων ομάδων απειλών, όταν η ασφάλεια της εφοδιαστικής αλυσίδας δεν αντιμετωπίζεται ως απόλυτη προτεραιότητα.
