

Ερευνητές κυβερνοασφάλειας έχουν εντοπίσει μια νέα εξέλιξη της καμπάνιας GlassWorm, που παραδίδει ένα multi-stage framework ικανό για εκτεταμένη κλοπή δεδομένων και εγκατάσταση ενός trojan απομακρτσμένης πρόσβασης (RAT). Αυτό, με τη σειρά του, αναπτύσσει μια επέκταση του Google Chrome που κλέβει πληροφορίες και προσποιείται ότι είναι μια offline έκδοση του Google Docs.
“Καταγράφει πληκτρολογήσεις, απορρίπτει cookies και tokens συνεδρίας, καταγράφει στιγμιότυπα οθόνης και λαμβάνει εντολές από έναν C2 server κρυμμένο σε ένα Solana blockchain me“, ανέφερε ο ερευνητής ασφαλείας της Aikido, Ilyas Makari.
Κακόβουλη επιχείρηση “GlassWorm”
Το GlassWorm είναι το ψευδώνυμο που έχει δοθεί σε μια μακροχρόνια καμπάνια, που αποκτά αρχικό πάτημα μέσω κακόβουλων πακέτων που δημοσιεύονται σε πλατφόρμες όπως npm, PyPI, GitHub και το Open VSX marketplace. Επιπλέον, οι χειριστές είναι γνωστοί για την παραβίαση λογαριασμών διαχειριστών project για να προωθήσουν μολυσμένες ενημερώσεις.
Δείτε επίσης: Το exploit DarkSword διέρρευσε στο GitHub
Οι επιθέσεις είναι αρκετά προσεκτικές ώστε να αποφεύγουν τη μόλυνση συστημάτων με ρωσική τοπική ρύθμιση και χρησιμοποιούν Solana transactions ως dead drop resolver για να ανακτήσουν τον server εντολών και ελέγχου (C2) και να κατεβάσουν payloads, συγκεκριμένα για το λειτουργικό σύστημα.
Το δεύτερο στάδιο του payload είναι ένα framework κλοπής δεδομένων με δυνατότητες συλλογής διαπιστευτηρίων, εξαγωγής πορτοφολιών κρυπτονομισμάτων και προφίλ συστήματος. Τα κλεμμένα δεδομένα συμπιέζονται σε ένα αρχείο ZIP και εξάγονται σε έναν εξωτερικό server. Ενσωματώνει, επίσης, λειτουργικότητα για την ανάκτηση και εκκίνηση του τελικού payload.
Αφού μεταδοθούν τα δεδομένα, η αλυσίδα επίθεσης περιλαμβάνει την ανάκτηση δύο επιπλέον στοιχείων: ενός .NET binary που έχει σχεδιαστεί για να πραγματοποιεί hardware wallet phishing και ενός Websocket-based JavaScript RAT για την κλοπή δεδομένων περιηγητή και την εκτέλεση αυθαίρετου κώδικα. Το RAT payload ανακτάται από έναν server χρησιμοποιώντας ένα public Google Calendar event URL ως dead drop resolver.
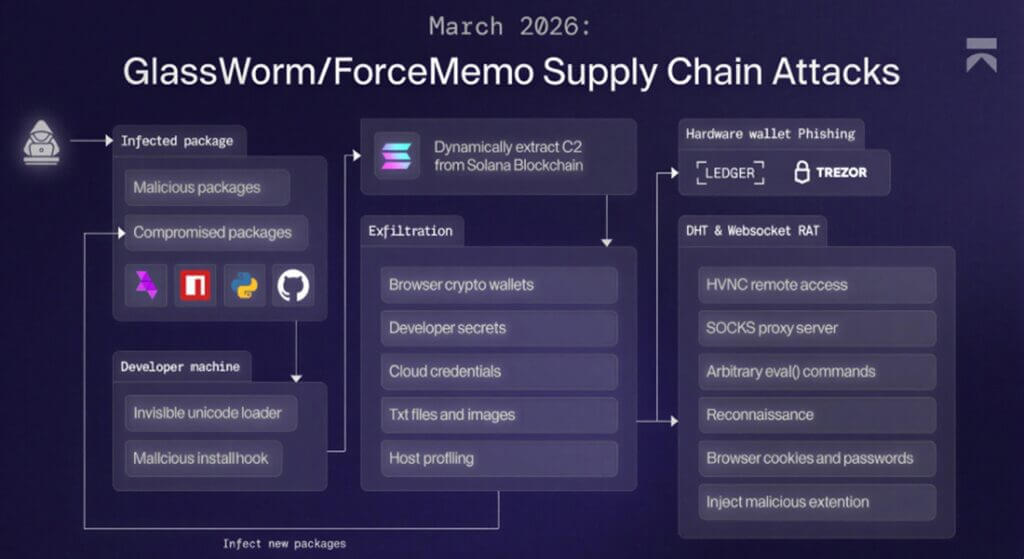
Το .NET binary εκμεταλλεύεται την υποδομή Windows Management Instrumentation (WMI) για την ανίχνευση συνδέσεων συσκευών USB και εμφανίζει ένα παράθυρο phishing όταν συνδέεται ένα Ledger ή Trezor hardware wallet.
“Η διεπαφή χρήστη του Ledger εμφανίζει ένα ψεύτικο σφάλμα διαμόρφωσης και παρουσιάζει 24 αριθμημένα πεδία εισαγωγής φράσης ανάκτησης“, σημείωσε ο Makari. “Η διεπαφή χρήστη του Trezor εμφανίζει ένα ψεύτικο μήνυμα ‘Αποτυχία επικύρωσης firmware, εκκίνηση έκτακτης ανάγκης’ με την ίδια διάταξη 24 λέξεων. Και τα δύο παράθυρα περιλαμβάνουν ένα κουμπί ‘ΑΠΟΚΑΤΑΣΤΑΣΗ ΠΟΡΤΟΦΟΛΙΟΥ‘”.
Δείτε επίσης: Βορειοκορεάτες χάκερ καταχρώνται τις αυτόματες εργασίες του VS Code
Το κακόβουλο λογισμικό όχι μόνο τερματίζει οποιαδήποτε πραγματική διαδικασία Ledger Live που εκτελείται στον host των Windows, αλλά επίσης επαναπροβάλλει το παράθυρο phishing αν το θύμα το κλείσει. Ο τελικός στόχος της επίθεσης είναι να καταγράψει τη φράση ανάκτησης του πορτοφολιού και να τη μεταδώσει σε μια διεύθυνση IP.
Το RAT, από την άλλη πλευρά, χρησιμοποιεί έναν Distributed Hash Table (DHT) για να ανακτήσει τις λεπτομέρειες του C2. Σε περίπτωση που ο μηχανισμός δεν επιστρέψει καμία τιμή, το κακόβουλο λογισμικό μεταβαίνει στο dead drop που βασίζεται στο Solana. Το RAT στη συνέχεια καθιερώνει επικοινωνία με τον server για να εκτελέσει διάφορες εντολές στο παραβιασμένο σύστημα:
– start_hvnc / stop_hvnc, για την ανάπτυξη ενός κρυφού module Virtual Network Computing (HVNC) για απομακρυσμένη πρόσβαση στην επιφάνεια εργασίας.
– start_socks / stop_socks, για την εκκίνηση ενός module WebRTC και τη λειτουργία του ως SOCKS proxy.
🔒 Προστατέψτε την ιδιωτικότητά σας με Proton VPN
Ελβετικό VPN από τους δημιουργούς του Proton Mail — αυστηρή πολιτική no-logs, ισχυρή κρυπτογράφηση και ενσωματωμένο NetShield που μπλοκάρει διαφημίσεις, trackers & malware.
- ✔ No-logs, με έδρα την Ελβετία (εκτός 14-Eyes)
- ✔ NetShield: φραγή διαφημίσεων, trackers & κακόβουλων domains
- ✔ Καλύπτει όλες τις συσκευές — δωρεάν έκδοση διαθέσιμη
Ο σύνδεσμος είναι συνεργατικός (affiliate) — το SecNews ενδέχεται να λάβει προμήθεια χωρίς επιπλέον κόστος για εσάς. Δεν επηρεάζει την ανεξαρτησία της αρθρογραφίας μας.
– reget_log, για την κλοπή δεδομένων από περιηγητές ιστού, όπως Google Chrome, Microsoft Edge, Brave, Opera, Opera GX, Vivaldi και Mozilla Firefox. Το στοιχείο είναι εξοπλισμένο για να παρακάμψει τις προστασίες κρυπτογράφησης που συνδέονται με την εφαρμογή του Chrome.
– get_system_info, για την αποστολή πληροφοριών συστήματος.
– command, για την εκτέλεση JavaScript που παρέχεται από τον επιτιθέμενο μέσω eval().

Εγκατάσταση κακόβουλης επέκτασης Chrome
Το RAT επίσης εγκαθιστά με τη βία μια επέκταση του Google Chrome με το όνομα Google Docs Offline σε συστήματα Windows και macOS, η οποία στη συνέχεια συνδέεται με έναν C2 server και λαμβάνει εντολές για να συλλέγει cookies, localStorage, το πλήρες Document Object Model (DOM) tree της ενεργής καρτέλας, σελιδοδείκτες, στιγμιότυπα οθόνης, πληκτρολογήσεις, περιεχόμενο πρόχειρου, έως 5.000 καταχωρήσεις ιστορικού περιηγητή και τη λίστα των εγκατεστημένων επεκτάσεων.
Δείτε επίσης: Το VoidStealer malware κλέβει passwords – Παράκαμψη Chrome ABE
«Η επέκταση εκτελεί επίσης στοχευμένη επιτήρηση περιόδου σύνδεσης. Λαμβάνει τα monitored site rules από το /api/get-url-for-watch και αποστέλλεται με το Bybit (.bybit.com) που έχει προρυθμιστεί ως στόχος, παρακολουθώντας τα secure-token and deviceid cookies», δήλωσε η Aikido. «Κατά την ανίχνευση, ενεργοποιεί ένα webhook που ανιχνεύεται από τον χρήστη στο /api/webhook/auth-detected, το οποίο περιέχει το cookie material και page metadata. Το C2 μπορεί επίσης να παρέχει κανόνες ανακατεύθυνσης που οδηγούν τις ενεργές καρτέλες σε URL που ελέγχονται από εισβολείς».
Προστασία
Συνιστάται στους προγραμματιστές να είναι προσεκτικοί με την εγκατάσταση επεκτάσεων Open VSX, πακέτων npm και διακομιστών MCP. Συνιστάται επίσης να επαληθεύετε τα ονόματα των εκδοτών, το ιστορικό των πακέτων και να αποφεύγετε την τυφλή εμπιστοσύνη στον αριθμό των λήψεων. Η πολωνική εταιρεία κυβερνοασφάλειας AFINE δημοσίευσε ένα εργαλείο Python ανοιχτού κώδικα που ονομάζεται glassworm-hunter για τη σάρωση συστημάτων προγραμματιστών για payloads που σχετίζονται με την καμπάνια.
Πηγή: thehackernews.com
