

Νέα έρευνα αποκαλύπτει ότι η ρωσική ομάδα APT28 / Fancy Bear παραβίασε το Γενικό Επιτελείο Εθνικής Άμυνας (ΓΕΕΘΑ) της Ελλάδας — μαζί με κυβερνητικές και στρατιωτικές οντότητες από έξι ακόμη χώρες. Η επιχείρηση τρέχει για πάνω από 500 ημέρες, παρακάμπτει ακόμα και τη διπλή ταυτοποίηση (2FA) και εξακολουθεί να λειτουργεί ακόμα και αφού ο C2 server της αποκαλύφθηκε δημόσια.
1. Το Πλαίσιο: Τι Αποκαλύφθηκε και Πότε
Στις 11 Μαρτίου 2026, η εταιρεία threat intelligence Hunt.io δημοσίευσε τα αποτελέσματα της έρευνάς της για μια εκστρατεία κυβερνοκατασκοπείας που παρακολουθεί με την κωδική ονομασία «Operation Roundish». Η αφορμή ήταν ένας εκτεθειμένος open-directory server που είχε σαρωθεί για πρώτη φορά από το εργαλείο Censys στις 13 Ιανουαρίου 2026.
Λίγες μέρες αργότερα, ερευνητές από την Ctrl-Alt-Intel ανακάλυψαν έναν δεύτερο εκτεθειμένο κατάλογο στον ίδιο server — έναν κατάλογο που δεν είχε συλλάβει το αρχείο της Hunt.io. Αυτός ο δεύτερος κατάλογος περιείχε κάτι πολύ πιο ευαίσθητο: τον πλήρη πηγαίο κώδικα C2, πρόσθετα JavaScript payloads, logs τηλεμετρίας της εκστρατείας και εξαχθέντα δεδομένα που παρείχαν μια σχεδόν πλήρη εικόνα ολόκληρης της επιχείρησης.
| ℹ️ Ταυτοποίηση της Ομάδας — Πολλαπλές Ονομασίες για τον Ίδιο Αντίπαλο • CrowdStrike: FancyBear • Mandiant/Google: APT28 • Microsoft: Forest Blizzard / STRONTIUM • ESET: Sednit • NCSC (UK/GCHQ): GRU Military Intelligence Unit 26165 — 85th Special Service Centre (GTsSS) • CERT-UA: UAC-0001 Όλα αναφέρονται στην ίδια ομάδα που συνδέεται με τη ρωσική στρατιωτική υπηρεσία πληροφοριών GRU. |
Το CERT-UA είχε ήδη συνδέσει τη διεύθυνση IP 203.161.50[.]145 με δραστηριότητα APT28 σε δύο ξεχωριστές ειδοποιήσεις, από το 2024: πρώτον, στην CERT-UA#10859 που αφορούσε εκμετάλλευση Roundcube (CVE-2023-43770), και δεύτερον, στην εκστρατεία ClickFix/fake reCAPTCHA. Παρόλα αυτά, η Fancy Bear συνέχισε να λειτουργεί από τον ίδιο server για πάνω από 500 ημέρες.
Δείτε επίσης: Η APT28 κατασκοπεύει τον ουκρανικό στρατό με τα BEARDSHELL και COVENANT

2. Ποιοι Είναι οι Fancy Bear / APT28
2.1 Ιστορικό και Αποστολή
Η Fancy Bear δραστηριοποιείται από το 2004, αν και ορισμένοι ερευνητές εντοπίζουν ίχνη δραστηριότητάς τους και από τα τέλη της δεκαετίας του ’90. Η ομάδα δεν είναι απλώς ένα hacking group — είναι ένα επίσημο τμήμα της ρωσικής κρατικής μηχανής, συγκεκριμένα της Μονάδας 26165 της GRU.
Ο πρωταρχικός τους στόχος είναι η συλλογή στρατηγικών πληροφοριών που εξυπηρετούν τα συμφέροντα της ρωσικής κυβέρνησης. Αυτό σημαίνει στόχευση κυβερνήσεων, στρατιωτικών οργανισμών, think tanks, δημοσιογράφων και οργανισμών που σχετίζονται με τη χάραξη δυτικής πολιτικής — ιδιαίτερα σε ό,τι αφορά τη Ρωσία, την Ουκρανία και το NATO.
2.2 Ιστορικές Επιχειρήσεις Υψηλού Προφίλ
Η Fancy Bear έχει αφήσει εντυπωσιακό ίχνος διεθνούς κυβερνοκατασκοπείας τις τελευταίες δύο δεκαετίες:
- 2016 — Εκλογές ΗΠΑ: Παραβίαση της Εθνικής Επιτροπής Δημοκρατικού Κόμματος (DNC) και κλοπή 19.252 emails. Το γεγονός αυτό τους έφερε στο προσκήνιο παγκοσμίως.
- 2016 — WADA / Ολυμπιακοί Αγώνες: Παραβίαση της βάσης δεδομένων ADAMS του WADA και δημοσίευση ιατρικών αρχείων αθλητών (Simone Biles, Venus & Serena Williams) μέσω της ιστοσελίδας fancybear.net.
- 2015 — Γαλλικό TV5Monde: Τερματισμός εκπομπών και «false flag» επίθεση αποδιδόμενη στο ISIS, που αργότερα αποδείχθηκε έργο της APT28.
- 2017 — Γερμανική Βουλή (Bundestag): Εισβολή στα δίκτυα του κοινοβουλίου και κλοπή εμπιστευτικών εγγράφων.
- 2020-2024 — Εκτεταμένες επιχειρήσεις κατά κυβερνήσεων NATO και Ουκρανίας.
- 2024 — Εκμετάλλευση CVE-2023-43770 (Roundcube XSS) κατά ουκρανικών οργανισμών — η αρχή της σημερινής εκστρατείας.
- 2026 — Η παρούσα εκστρατεία με θύματα στο ΓΕΕΘΑ και άλλους οργανισμούς Βαλκανίων/NATO.
| ⚠️ Σύνδεση με Άλλες Επιχειρήσεις APT28 Η τρέχουσα εκστρατεία επικαλύπτεται με δύο προηγούμενα documented campaigns: • «Operation RoundPress» (ESET): Εκμετάλλευση XSS σε Roundcube κατά ουκρανικών οργανισμών • CERT-UA ClickFix / Fake reCAPTCHA: Εκστρατεία spear phishing με Metasploit delivery Και οι δύο χρησιμοποιούσαν την ίδια IP 203.161.50[.]145 ως C2. |
3. Η Υποδομή: Ο Server που Άφησαν Ανοιχτό
3.1 Το OPSEC Λάθος — Τι Είναι ένα «Open Directory»
Όταν ένας εισβολέας πρέπει να μεταφέρει αρχεία σε ένα παραβιασμένο σύστημα, το πιο απλό τεχνικό μέσο είναι να ανοίξει έναν HTTP file server στο μηχάνημά του και να αφήσει το θύμα να «κατεβάσει» το payload. Αυτό γίνεται συνήθως με μια εντολή τόσο απλή όσο:
| // Εκκίνηση απλού HTTP server σε Python — χρησιμοποιήθηκε από την APT28 python -m http.server 8889 |
Το πρόβλημα: αυτός ο server δεν έχει authentication, δεν έχει encryption, και αν το directory listing δεν απενεργοποιηθεί, οποιοσδήποτε γνωρίζει τη διεύθυνση IP μπορεί να δει — και να κατεβάσει — τα πάντα.
Ακριβώς αυτό συνέβη με την Fancy Bear. Άνοιξαν HTTP servers στη θύρα 8889 στο VPS 203.161.50[.]145 (Namecheap, ΗΠΑ) και ξέχασαν να τα κλείσουν. Η εταιρεία Censys, που σαρώνει συστηματικά το διαδίκτυο για ανοιχτές θύρες, τα ανακάλυψε και τα αρχειοθέτησε.
3.2 Χρονολόγιο Έκθεσης
Το Censys Service History αποκαλύπτει ότι ένα από τα exposed directories ήταν ανοιχτό μεταξύ 31 Ιανουαρίου 2026 (12:14 UTC) και 11 Μαρτίου 2026 (10:02 UTC). Η Hunt.io αρχειοθέτησε ένα διαφορετικό directory στις 13 Ιανουαρίου 2026. Η Ctrl-Alt-Intel ανακάλυψε ένα τρίτο directory με ακόμα πιο ευαίσθητο περιεχόμενο.
| 📅 Χρονολόγιο Επιχείρησης • Σεπτέμβριος 2024: Το CERT-UA συνδέει 203.161.50[.]145 με APT28 (CERT-UA#10859) • Σεπτέμβριος 2024 – αρχές 2026: Η Fancy Bear λειτουργεί από τον ίδιο server (500+ ημέρες) • 13 Ιανουαρίου 2026: Η Hunt.io αρχειοθετεί πρώτο open-directory • 31 Ιανουαρίου 2026: Η Censys εντοπίζει δεύτερο exposed directory (port 8889) • 11 Μαρτίου 2026: Η Hunt.io δημοσιεύει «Operation Roundish» • 11 Μαρτίου 2026: Η Censys καταγράφει κλείσιμο του exposed directory (10:02 UTC) • 15-16 Μαρτίου 2026: Η Ctrl-Alt-Intel δημοσιεύει πλήρη έκθεση με δεύτερο directory |
3.3 Τι Περιείχε το Exposed Directory
Το directory που ανακάλυψε η Ctrl-Alt-Intel περιείχε:
- Πλήρη πηγαίο κώδικα C2 (Command & Control infrastructure)
- JavaScript payloads για Roundcube και SquirrelMail
- Telemetry logs — εγγραφές κάθε επιτυχημένης ή αποτυχημένης εκτέλεσης payload
- Exfiltrated data — κλεμμένα emails, credentials, TOTP secrets
- Cloned Roundcube login pages για credential harvesting
- Αρχεία url.txt — το «backbone» της τηλεμετρίας, που κατέγραφε κάθε XSS payload execution
Δείτε επίσης: Ουκρανία: Η APT28 εγκαθιστά το BadPaw Loader και το MeowMeow Backdoor
🔒 Προστατέψτε την ιδιωτικότητά σας με Proton VPN
Ελβετικό VPN από τους δημιουργούς του Proton Mail — αυστηρή πολιτική no-logs, ισχυρή κρυπτογράφηση και ενσωματωμένο NetShield που μπλοκάρει διαφημίσεις, trackers & malware.
- ✔ No-logs, με έδρα την Ελβετία (εκτός 14-Eyes)
- ✔ NetShield: φραγή διαφημίσεων, trackers & κακόβουλων domains
- ✔ Καλύπτει όλες τις συσκευές — δωρεάν έκδοση διαθέσιμη
Ο σύνδεσμος είναι συνεργατικός (affiliate) — το SecNews ενδέχεται να λάβει προμήθεια χωρίς επιπλέον κόστος για εσάς. Δεν επηρεάζει την ανεξαρτησία της αρθρογραφίας μας.
4. Τεχνική Ανάλυση: Πώς Λειτουργεί η Επίθεση
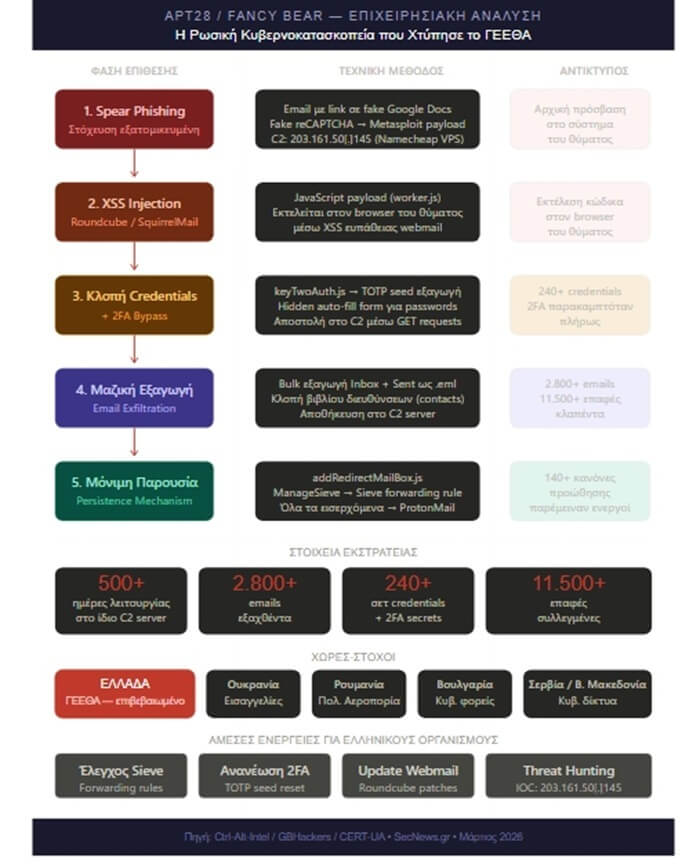
4.1 Φάση 1 — Spear Phishing με ClickFix / Fake reCAPTCHA
Η αλυσίδα επίθεσης ξεκινά με ένα spear phishing email που στέλνεται σε στοχευμένα άτομα σε κυβερνητικούς και στρατιωτικούς οργανισμούς. Το email περιέχει έναν σύνδεσμο σε domain που μιμείται εντελώς πειστικά το Google Docs:
| // Malicious domain — μιμείται Google Docs (από CERT-UA logs) docs.google.com.spreadsheets.d.1ip6eeakdebmwteh36vana4hu- glaeksstsht-boujdk.zhblz[.]com |
Μόλις ο χρήστης επισκεφθεί τον σύνδεσμο, εμφανίζεται ένα fake reCAPTCHA verification page — ένα γνωστό PoC (Proof of Concept) του ερευνητή John Hammond. Αυτή η τεχνική, γνωστή ως «ClickFix», εξαπατά τον χρήστη να εκτελέσει εντολές στον υπολογιστή του παρέχοντας Metasploit payloads. Το C2 server είναι πάντα το 203.161.50[.]145.
4.2 Φάση 2 — XSS Injection στο Webmail
Παράλληλα με το ClickFix vector, η Fancy Bear εκμεταλλεύεται την ευπάθεια CVE-2023-43770 στο Roundcube Webmail — μια Cross-Site Scripting (XSS) ευπάθεια που επιτρέπει την εκτέλεση αυθαίρετου JavaScript κώδικα μέσα στο browser του θύματος, στο πλαίσιο μιας ήδη authenticated webmail session.
Η Ctrl-Alt-Intel τεκμηρίωσε, επίσης, μια πρωτύτερα μη αναφερθείσα παραλλαγή που στοχεύει SquirrelMail — ένα παλαιότερο αλλά ακόμη ευρέως χρησιμοποιούμενο webmail σύστημα. Επίσης, στον εκτεθειμένο server βρέθηκαν cloned Roundcube login pages για απευθείας credential harvesting.
4.3 Φάση 3 — Εκτέλεση Payload (worker.js family)
Μόλις εκτελεστεί ο XSS, φορτώνεται στο browser του θύματος το κύριο payload, γνωστό ως η «worker.js family» — μια οικογένεια JavaScript αρχείων που εκτελείται εξ ολοκλήρου μέσα στο browser, χωρίς να χρειάζεται να εγκατασταθεί τίποτα στο σύστημα.
Το worker.js μπορεί σιωπηλά να εκτελέσει τα εξής:
- Ταυτοποίηση χρήστη: Αναγνωρίζει το logged-in username και email του θύματος
- Credential theft: Κλέβει passwords μέσω κρυφών auto-fill forms και click-based exfiltration
- Bulk email exfiltration: Εξάγει μαζικά ολόκληρους φακέλους Inbox και Sent ως .eml αρχεία
- Modular extension: Φορτώνει πρόσθετα modules για forwarding rules, address book theft και TOTP extraction
- Telemetry: Καταγράφει κάθε εκτέλεση στο αρχείο url.txt του C2 μέσω GET requests στο zhblz.com
4.4 Φάση 4 — Παράκαμψη 2FA: To Module keyTwoAuth.js
Αυτό είναι ίσως το πιο τεχνικά ανησυχητικό εύρημα της έρευνας. Η Fancy Bear ανέπτυξε ένα ειδικό module, το keyTwoAuth.js, για να αφαιρεί τα TOTP-based 2FA secrets απευθείας από τον browser session του θύματος.
| 🔓 Πώς Λειτουργεί Ακριβώς το keyTwoAuth.js 1. Εκτελείται εξ ολοκλήρου μέσα στον ήδη authenticated browser session — χωρίς να χρειαστεί επιπλέον action από το θύμα 2. Στέλνει HTTP request στη σελίδα ρυθμίσεων 2FA του Roundcube (twofactorgauthenticator plugin) 3. Αναλύει (parse) το επιστρεφόμενο HTML 4. Εξάγει 5 κρυφά password fields: 1x TOTP secret + 4x recovery codes 5. Base64-encodes το σύνολο 6. Αποστέλλει στο C2 (zhblz.com) με log prefix «ktfu» Αποτέλεσμα: Με το TOTP secret, η APT28 μπορεί να παράγει έγκυρους κωδικούς ταυτοποίησης ΟΠΟΤΕΔΗΠΟΤΕ στο μέλλον, χωρίς ποτέ να χρειαστεί φυσική πρόσβαση στη συσκευή του θύματος. |
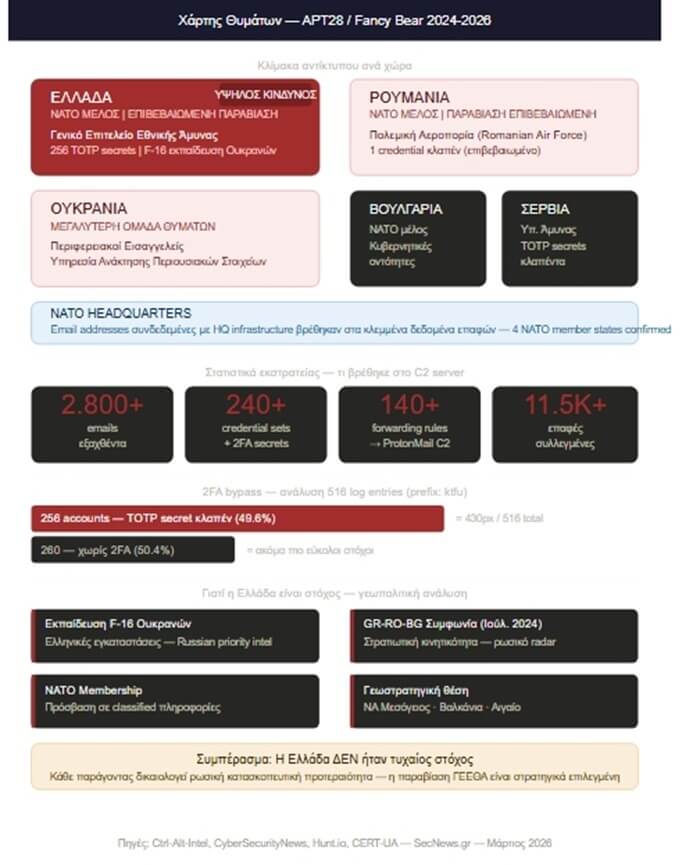
Η Ctrl-Alt-Intel ανέκτησε 516 log entries με το prefix «ktfu» από 108 μοναδικές διευθύνσεις θυμάτων:
- 256 accounts: Επιτυχής κλοπή πραγματικών TOTP secrets — στόχοι στη Ρουμανική Αεροπορία, ΓΕΕΘΑ Ελλάδας, Υπηρεσία Ανάκτησης Περιουσιακών Στοιχείων Ουκρανίας, Υπουργείο Άμυνας Σερβίας
- 260 accounts: Επέστρεψαν «nokey» — τα accounts αυτά δεν είχαν καθόλου 2FA ρυθμισμένο, καθιστώντας τα ακόμη πιο εύκολους στόχους

4.5 Φάση 5 — Μόνιμη Παρουσία: addRedirectMailBox.js
Παράλληλα με την εξαγωγή δεδομένων, η APT28 εγκαθιστούσε έναν μηχανισμό μόνιμης πρόσβασης μέσω του module addRedirectMailBox.js. Αυτό το module έκανε κατάχρηση της δυνατότητας ManageSieve του Roundcube — ένα σύστημα αυτόματης διαχείρισης emails — για να δημιουργεί έναν κανόνα προώθησης (Sieve rule) που αντέγραφε σιωπηλά ΚΑΘΕ εισερχόμενο email σε έναν λογαριασμό ProtonMail υπό τον έλεγχο των επιτιθέμενων.
Το κρίσιμο στοιχείο: ο κανόνας αυτός παρέμενε ενεργός ακόμα και αν:
- Το θύμα άλλαζε τον κωδικό του
- Η αρχική XSS ευπάθεια έκλεινε/διορθωνόταν
- Το 2FA ενεργοποιούνταν εκ των υστέρων
Οι ερευνητές διαπίστωσαν ότι οι κανόνες είχαν συχνά ονόματα που μοιάζουν με νόμιμους κανόνες συστήματος, όπως «SystemProtect» ή «SystemHealthChek» — προφανώς για να αποφύγουν τον εντοπισμό από administrators που ελέγχουν τους κανόνες Sieve.
| 🚨 Κρίσιμος Κίνδυνος: Αλλαγή Κωδικού δεν Αρκεί Αν ένας οργανισμός παραβιάστηκε από αυτή την εκστρατεία, η αλλαγή κωδικού δεν αρκεί. Ο Sieve forwarding rule παραμένει ενεργός ανεξάρτητα από αλλαγές credentials. ΑΠΑΙΤΕΙΤΑΙ: Χειροκίνητος έλεγχος και διαγραφή όλων των Sieve rules + ανανέωση TOTP secrets. |
Δείτε επίσης: Η APT28 συνδέεται με το MSHTML zero-day πριν από το Patch Tuesday Φεβρουαρίου
5. Τα Θύματα: Τι Κλάπηκε, Ποιοι Χτυπήθηκαν
5.1 Στατιστικά Εκστρατείας
| 500+ Ημέρες σε ίδιο C2 | 2.800+ Emails κλεμμένα | 240+ Credential sets | 140+ Forwarding rules | 11.500+ Επαφές συλλεγμένες | 4 NATO χώρες (incl. HQ) |
5.2 Χώρες-Στόχοι και Οργανισμοί
Τα θύματα εκτείνονται σε έξι χώρες, με σαφή γεωπολιτικό μοτίβο:
Ελλάδα — Το Πιο Ανησυχητικό Εύρημα για Εμάς
Επιβεβαιωμένη παραβίαση του Γενικού Επιτελείου Εθνικής Άμυνας (ΓΕΕΘΑ). Η Ctrl-Alt-Intel ανέκτησε emails και TOTP secrets από accounts που σχετίζονται με το ΓΕΕΘΑ. Η ελληνική συμμετοχή δεν ήταν τυχαία:
- Εκπαίδευση Ουκρανών πιλότων F-16: Η Ελλάδα συμμετείχε στο πρόγραμμα εκπαίδευσης F-16 για την Ουκρανία, καθιστώντας τη στρατιωτικά ευαίσθητο στόχο για τη Ρωσία
- Συμφωνία στρατιωτικής κινητικότητας: Τον Ιούλιο 2024, Ελλάδα, Ρουμανία και Βουλγαρία υπέγραψαν συμφωνία στρατιωτικής κινητικότητας — σήμα για τη Ρωσία ότι η περιοχή συντονίζεται στρατιωτικά
- NATO member: Ως μέλος NATO, η Ελλάδα έχει πρόσβαση σε απόρρητες πληροφορίες που ενδιαφέρουν τη ρωσική κατασκοπεία
Ουκρανία
Η μεγαλύτερη ομάδα θυμάτων, με εστίαση στους περιφερειακούς εισαγγελείς — πιθανότατα αυτούς που χειρίζονται έρευνες για εγκλήματα πολέμου. Επίσης θύμα η Υπηρεσία Ανάκτησης Περιουσιακών Στοιχείων. Αυτό εντάσσεται στη ρωσική στρατηγική να αντιμετωπίσει τις νομικές διαδικασίες για εγκλήματα πολέμου.
Ρουμανία
Παραβίαση της Πολεμικής Αεροπορίας. Η Ρουμανία φιλοξενεί NATO installations, έχει άμεση πρόσβαση στη Μαύρο Θάλασσα, και συμμετέχει ενεργά στη στρατιωτική υποστήριξη της Ουκρανίας.
Βουλγαρία, Σερβία, Βόρεια Μακεδονία
Κυβερνητικές οντότητες και Υπουργείο Άμυνας Σερβίας. Και οι τρεις χώρες βρίσκονται σε γεωστρατηγικά ευαίσθητη θέση στα Βαλκάνια.
NATO Headquarters
Ιδιαίτερα ανησυχητικό: η Ctrl-Alt-Intel βρήκε email addresses συνδεδεμένες με τέσσερα κράτη μέλη NATO — συμπεριλαμβανομένης της ίδιας υποδομής του NATO Headquarters — στα κλεμμένα δεδομένα επαφών.
| 🇬🇷 Γιατί η Ελλάδα Είναι Στόχος Υψηλής Προτεραιότητας Η Fancy Bear δεν επιλέγει στόχους τυχαία. Η ελληνική στρατιωτική εμπλοκή δικαιολογεί πλήρως τη ρωσική στόχευση: • Εκπαίδευση Ουκρανών πιλότων F-16 σε ελληνικές εγκαταστάσεις • Συμφωνία Ελλάδας-Ρουμανίας-Βουλγαρίας για στρατιωτική κινητικότητα (Ιούλιος 2024) • Γεωστρατηγική θέση στη Νοτιοανατολική Μεσόγειο/Βαλκάνια • Μέλος NATO με πρόσβαση σε ΚΡΙΣΙΜΕΣ ΠΛΗΡΟΦΟΡΙΕΣ • Εγγύτητα σε Τουρκία, κρίσιμο geopolitical actor |
6. Γεωπολιτική Ανάλυση: Η Λογική Της Στόχευσης
Η επιλογή των θυμάτων δεν είναι τυχαία — είναι η εξωτερική έκφραση ρωσικών στρατηγικών προτεραιοτήτων στο πλαίσιο του πολέμου στην Ουκρανία:
6.1 Χαρτογράφηση Δυτικής Στρατιωτικής Υποστήριξης
Η κύρια υπόθεση εργασίας των ερευνητών είναι ότι η APT28 επιδιώκει να αποκτήσει πληροφόρηση για τον τρόπο, το είδος και τον όγκο στρατιωτικής βοήθειας που παρέχεται στην Ουκρανία από δυτικές χώρες. Όλες οι στοχευμένες χώρες (Ελλάδα, Ρουμανία, Βουλγαρία, Σερβία, Β. Μακεδονία) βρίσκονται σε περιφερειακή στρατιωτική συνάφεια με το ουκρανικό μέτωπο.
6.2 Παρακολούθηση Ερευνών για Εγκλήματα Πολέμου
Η εστίαση στους ουκρανούς περιφερειακούς εισαγγελείς είναι ενδεικτική: η Ρωσία ενδιαφέρεται έντονα να παρακολουθεί τις νομικές διαδικασίες που συλλέγουν αποδείξεις για εγκλήματα πολέμου. Γνωρίζοντας τι γνωρίζουν οι εισαγγελείς, μπορεί να αντιδράσει εκ των προτέρων.
6.3 Αποτροπή NATO Συντονισμού
Η παραβίαση του ΓΕΕΘΑ και του Υπουργείου Άμυνας Σερβίας υποδηλώνει επίσης πιθανή προσπάθεια κατανόησης του επιπέδου NATO-συντονισμού στα Βαλκάνια — μια περιοχή όπου η Ρωσία διατηρεί παραδοσιακά επιρροή (ιδιαίτερα στη Σερβία).
Δείτε επίσης: Η APT28 στοχεύει την Ευρώπη με webhook-based macro malware
7. Δείκτες Παραβίασης (IOCs) — Τεχνικά Στοιχεία
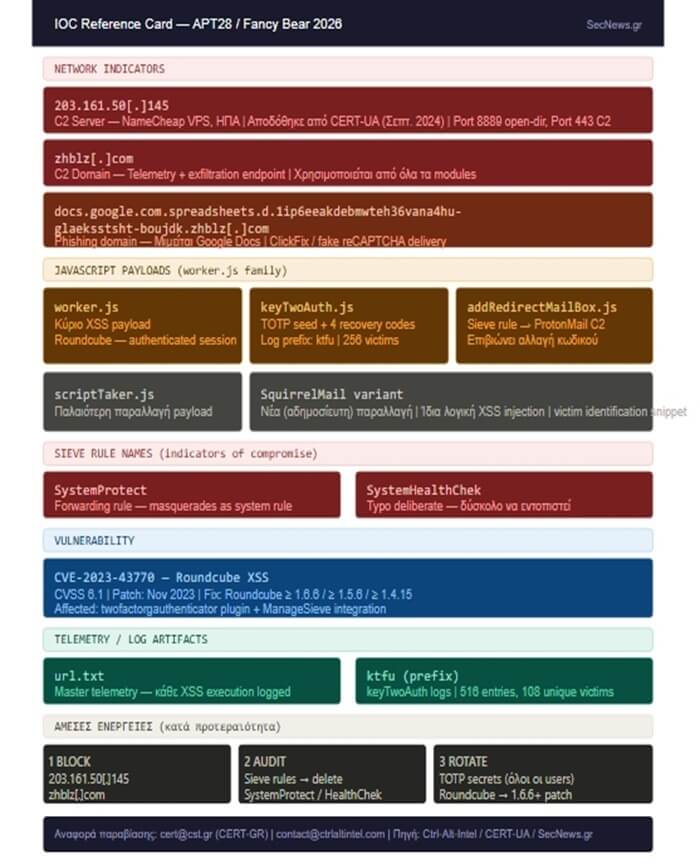
Τα παρακάτω IOCs δημοσιεύτηκαν από την Ctrl-Alt-Intel και μπορούν να χρησιμοποιηθούν άμεσα για threat hunting:
7.1 Network IOCs
| // IP Address (C2 Server) 203.161.50[.]145 — NameCheap VPS, ΗΠΑ (αποδόθηκε σε APT28 από CERT-UA από Σεπτ. 2024) |
| // Domains zhblz[.]com — C2 domain (telemetry + exfiltration) docs.google.com.spreadsheets.d.1ip6eeakdebmwteh36vana4hu- glaeksstsht-boujdk.zhblz[.]com — phishing domain |
| // Open Ports (C2 Server) Port 8889 — HTTP open-directory (January–March 2026) Port 443 — HTTPS (C2 communication) |
7.2 File / Payload IOCs
| // JavaScript Payloads (worker.js family) worker.js — κύριο XSS payload (Roundcube) scriptTaker.js — παλαιότερη παραλλαγή keyTwoAuth.js — 2FA/TOTP secret exfiltration addRedirectMailBox.js — Sieve forwarding rule creation |
| // Sieve Rule Names (indicators of compromise) SystemProtect SystemHealthChek |
| // Log Prefixes (C2 telemetry) ktfu — keyTwoAuth.js logs (2FA theft) url.txt — master telemetry file |
7.3 Vulnerability Exploited
| // CVE Reference CVE-2023-43770 — Roundcube Webmail XSS (CVSS 6.1, Medium — αλλά critical σε context) Επηρεάζει: Roundcube < 1.6.6 / < 1.5.6 / < 1.4.15 Patch: Διαθέσιμο από Νοέμβριο 2023 — αλλά πολλοί δεν έχουν ενημερωθεί |
8. Σύγκριση με «Operation RoundPress» (ESET)
Πριν από την τρέχουσα έκθεση, η ESET είχε δημοσιεύσει ευρήματα για μια παρόμοια εκστρατεία APT28 που ονόμασε «Operation RoundPress». Η σύγκριση αποκαλύπτει σημαντικά κοινά στοιχεία:
| Χαρακτηριστικό | Operation RoundPress (ESET) | Ctrl-Alt-Intel / Hunt.io 2026 |
| Vector | Roundcube XSS | Roundcube + SquirrelMail XSS |
| 2FA Bypass | Δεν τεκμηριώθηκε | Ναι — keyTwoAuth.js |
| Persistence | Sieve forwarding | Sieve forwarding (addRedirectMailBox.js) |
| C2 Infrastructure | Περιστροφή υποδομής | Ίδια IP 500+ ημέρες (!) |

9. Τι Πρέπει να Κάνουν Ελληνικοί Οργανισμοί Τώρα
Τα παρακάτω μέτρα απευθύνονται σε ελληνικές κυβερνητικές, στρατιωτικές, και επιχειρησιακά κρίσιμες οργανώσεις. Ταξινομούνται με βάση το πόσο επείγοντα είναι:
ΕΠΕΙΓΟΝ — Ενέργειες Άμεσα
1. Audit Sieve Forwarding Rules
Ελέγξτε ΑΜΕΣΑ αν υπάρχουν κανόνες αυτόματης προώθησης στα webmail συστήματα (Roundcube, SquirrelMail). Αναζητήστε ειδικά κανόνες με ονόματα όπως «SystemProtect» ή «SystemHealthChek». Διαγράψτε οποιοδήποτε κανόνα δεν έχει δημιουργηθεί σκόπιμα από διαχειριστές.
2. Ανανέωση TOTP Secrets
Αν οι χρήστες σας χρησιμοποιούν Roundcube με το twofactorgauthenticator plugin τους τελευταίους 18 μήνες, θεωρήστε όλα τα TOTP secrets πιθανώς παραβιασμένα. Προχωρήστε σε πλήρη επανεγγραφή 2FA για ΟΛΟΥΣ τους privileged users.
3. Block IOCs
- Προσθέστε 203.161.50[.]145 στα blocklists firewall, IDS/IPS, proxy
- Αποκλείστε το domain zhblz.com σε DNS filtering
- Ελέγξτε logs για παλαιότερη επικοινωνία με αυτές τις διευθύνσεις (τουλάχιστον 18 μήνες πίσω)
ΒΡΑΧΥΠΡΟΘΕΣΜΑ — Εντός 30 Ημερών
4. Ενημέρωση Roundcube και SquirrelMail
Εφαρμόστε άμεσα το patch για CVE-2023-43770. Ενημερώστε σε Roundcube 1.6.6+ / 1.5.6+ / 1.4.15+. Αξιολογήστε αν το SquirrelMail εξακολουθεί να δικαιολογείται ή αν πρέπει να αντικατασταθεί.
5. Επανεξέταση ManageSieve / Risky Plugins
Αξιολογήστε αν η δυνατότητα ManageSieve και το twofactorgauthenticator plugin είναι απαραίτητα. Αν δεν χρησιμοποιούνται ενεργά, απενεργοποιήστε τα. Αν είναι απαραίτητα, εφαρμόστε network-level controls που περιορίζουν ποιοι users μπορούν να δημιουργούν forwarding rules.
6. Threat Hunting στα Logs
Αναζητήστε στα logs σας δραστηριότητα που υποδηλώνει XSS exploitation: ασυνήθιστα GET requests από webmail sessions, requests στη σελίδα 2FA settings εκτός ωραρίου εργασίας, bulk requests σε .eml download endpoints.
ΜΑΚΡΟΠΡΟΘΕΣΜΑ — Αρχιτεκτονική Βελτίωση
7. Μετακίνηση από Legacy Webmail
Τα Roundcube και SquirrelMail είναι on-premises webmail λύσεις που απαιτούν τακτική συντήρηση και έχουν ιστορικό XSS ευπαθειών. Αξιολογήστε τη μετάβαση σε πιο σύγχρονες, cloud-hosted λύσεις email με built-in security controls.
8. Hardware Security Keys για High-Value Accounts
Τα TOTP-based 2FA συστήματα (Google Authenticator, Authy) είναι ευάλωτα στον τύπο επίθεσης που χρησιμοποίησε η APT28. Για privileged accounts σε κυβερνητικά και στρατιωτικά συστήματα, εξετάστε την εφαρμογή hardware security keys (FIDO2/WebAuthn), τα οποία είναι ανθεκτικά σε αυτό το vector.
9. Αναφορά στις Αρμόδιες Αρχές
Αν υποψιάζεστε παραβίαση ή εντοπίσατε IOCs που αντιστοιχούν σε αυτή την εκστρατεία:
- Εθνική Αρχή Κυβερνοασφάλειας (ΕΑΚ): incident[@]cyber.gov.gr
- CERT-GR (GR-CERT): Για τεχνική αναφορά και συντονισμό
- Ctrl-Alt-Intel (για επιπλέον IOCs): contact@ctrlaltintel.com
- Αν αφορά στρατιωτικά δίκτυα: Υπηρεσία Κυβερνοάμυνας ΓΕΣ/ΓΕΝ/ΓΕΑ
Δείτε επίσης: Οι hackers APT28 εκμεταλλεύονται zero-day ευπάθεια του Microsoft Office
10. Ευρύτερες Επιπτώσεις για Ευρώπη και NATO
Η υπόθεση Fancy Bear / APT28 2026 έχει σημαντικές επιπτώσεις πέρα από τις άμεσα στοχευμένες χώρες:
10.1 Η Απειλή για Webmail Παγκοσμίως
Ο αριθμός των κυβερνητικών και στρατιωτικών οργανισμών που εξακολουθούν να χρησιμοποιούν on-premises webmail (Roundcube, SquirrelMail, Zimbra) είναι εκπληκτικά μεγάλος. Αυτά τα συστήματα είναι τεχνικά πολύπλοκα στη διαχείριση και συχνά δεν λαμβάνουν τακτικά security updates. Η APT28 το γνωρίζει αυτό και στοχεύει επιλεκτικά οργανισμούς που τα χρησιμοποιούν.
10.2 Το Ψεύδος της «Sophisticated APT»
Η υπόθεση αποκαλύπτει μια θεμελιώδη αντίφαση στον τρόπο που αντιλαμβανόμαστε τις state-sponsored APT ομάδες: τις χαρακτηρίζουμε ως «highly sophisticated», αλλά στην πράξη κάνουν πρωτόγονα OPSEC λάθη. Η APT28 άφησε τον C2 server τους ανοιχτό για 500+ ημέρες μετά την αποκάλυψη — χρησιμοποιώντας μια εντολή Python που θα μπορούσε να χρησιμοποιήσει ένας junior developer.
Το πραγματικό «sophistication» δεν βρίσκεται στις τεχνικές (τα XSS payloads τους είναι μέτρια αν όχι απλά), αλλά στη στρατηγική υπομονή και στην ικανότητα να παραμένουν undetected επί μακρόν σε περιβάλλοντα που δεν έχουν επαρκές threat hunting.
10.3 Η Αποτυχία των Εγχώριων Μηχανισμών Ανίχνευσης
Ένα από τα πιο ανησυχητικά συμπεράσματα: η APT28 εντοπίστηκε από ξένους ιδιωτικούς ερευνητές (Hunt.io, Ctrl-Alt-Intel) — όχι από τις εθνικές αρχές κυβερνοασφάλειας των θυμάτων. Αυτό δεν είναι ελληνικό πρόβλημα μόνο — είναι ευρωπαϊκό. Η επένδυση σε threat intelligence και threat hunting εγχώριων ικανοτήτων είναι κρίσιμη.
Συμπέρασμα
Η εκστρατεία APT28, που αποκαλύφθηκε τον Μάρτιο του 2026, δεν είναι ένα ακαδημαϊκό ζήτημα κυβερνοασφάλειας. Είναι μια επιβεβαιωμένη, ενεργή επιχείρηση ρωσικής κατασκοπείας που χτύπησε το Γενικό Επιτελείο Εθνικής Άμυνας της Ελλάδας, παρέκαμψε ακόμα και τη διπλή ταυτοποίηση, και διατήρησε μόνιμη πρόσβαση μέσω forwarding rules που επιβιώνουν ακόμα και μετά από αλλαγή κωδικού.
Η τεχνική ανάλυση δείχνει ότι η APT28 δεν χρειάστηκε εξαιρετικά προηγμένες τεχνικές — χρειάστηκε μόνο έναν μη ενημερωμένο Roundcube server και χρήστες που δεν υποψιάστηκαν τίποτα. Η αντιμετώπιση της απειλής δεν απαιτεί εξωτικά εργαλεία — απαιτεί βασική υγιεινή κυβερνοασφάλειας: patch management, threat hunting, και σωστή διαχείριση 2FA.
Για την Ελλάδα ειδικά, η ερώτηση δεν είναι αν θα ξαναχτυπήσει η APT28 — είναι πότε και αν θα είμαστε έτοιμοι να το δούμε αυτή τη φορά με τα δικά μας μάτια!
Πληροφορίες από το: ctrlaltintel.com
