

Μια ιδιαίτερα εξελιγμένη καμπάνια phishing βρίσκεται σε εξέλιξη, βάζοντας στο στόχαστρο πελάτες δύο παγκόσμιων κολοσσών: της Marriott International και της Microsoft. Οι κυβερνοεγκληματίες αξιοποιούν μια ύπουλη τεχνική, γνωστή ως homoglyph attack, δημιουργώντας κακόβουλους ιστότοπους που είναι σχεδόν αδύνατο να ξεχωρίσουν από τους αυθεντικούς με μια απλή ματιά.
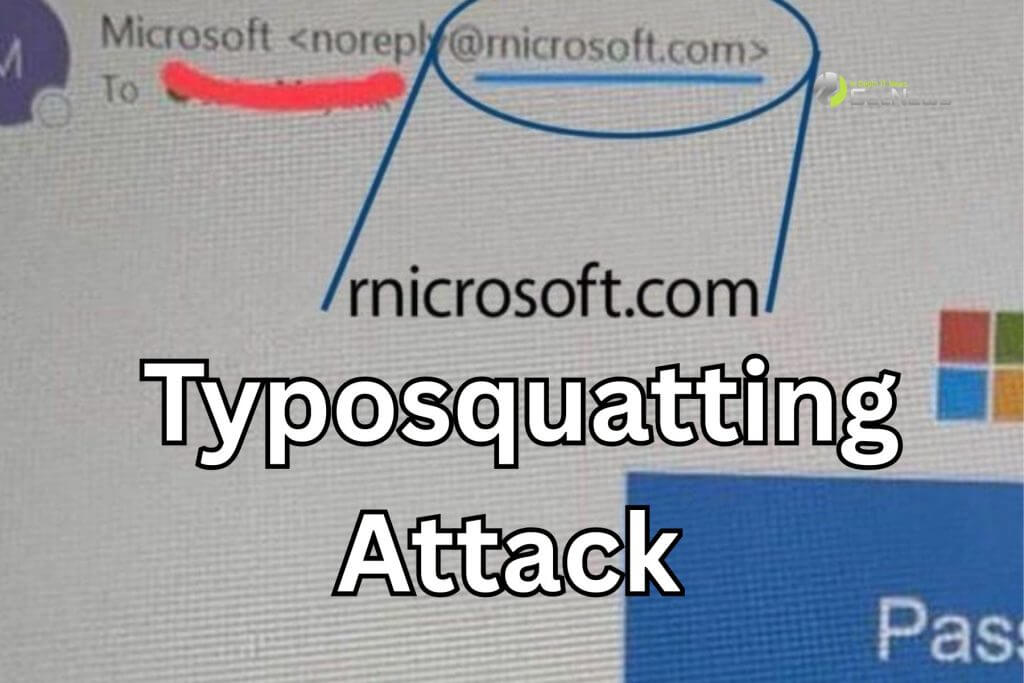
Στην καρδιά της επίθεσης βρίσκεται η αντικατάσταση του γράμματος «m» με τον συνδυασμό «rn» (r + n), ένα τέχνασμα που εκμεταλλεύεται τις σύγχρονες γραμματοσειρές και την ανθρώπινη αντίληψη, οδηγώντας ακόμη και έμπειρους χρήστες σε επικίνδυνα λάθη.
Πώς λειτουργεί το homoglyph attack
Η συγκεκριμένη μέθοδος, γνωστή και ως typosquatting, βασίζεται στην οπτική ομοιότητα χαρακτήρων. Σε πολλές δημοφιλείς γραμματοσειρές, τα γράμματα «r» και «n» όταν τοποθετούνται δίπλα-δίπλα μοιάζουν σχεδόν πανομοιότυπα με το γράμμα «m». Το αποτέλεσμα είναι domains όπως το rnarriottinternational.com ή το rnicrosoft.com να περνούν απαρατήρητα.
Δείτε επίσης: Phishing: Εγκατάσταση του LogMeIn για persistent access σε συστήματα
Οι επιτιθέμενοι γνωρίζουν ότι ο ανθρώπινος εγκέφαλος δεν διαβάζει κάθε χαρακτήρα ξεχωριστά, αλλά αναγνωρίζει λέξεις ως σύνολο. Έτσι, όταν ένας χρήστης δει για κλάσματα δευτερολέπτου ένα URL που «μοιάζει σωστό», ο εγκέφαλος συχνά το διορθώνει αυτόματα, υποθέτοντας ότι πρόκειται για τον αυθεντικό ιστότοπο.
Στο στόχαστρο η Marriott International
Η εταιρεία κυβερνοασφάλειας Netcraft εντόπισε πρόσφατα μια σειρά κακόβουλων domains που μιμούνται τη Marriott International, έναν από τους μεγαλύτερους ομίλους ξενοδοχείων παγκοσμίως. Το βασικό domain που έχει ταυτοποιηθεί είναι το rnarriottinternational.com, το οποίο φέρεται να χρησιμοποιείται για τη συλλογή διαπιστευτηρίων χρηστών, στοιχείων προγραμμάτων επιβράβευσης και προσωπικών δεδομένων επισκεπτών.

Παράλληλα, έχουν καταγραφεί και παραλλαγές όπως το rnarriotthotels.com, με στόχο επιμέρους brands του ομίλου. Οι επιθέσεις αυτές είναι ιδιαίτερα επικίνδυνες, καθώς εκμεταλλεύονται την εμπιστοσύνη των χρηστών σε γνωστά ονόματα του τουριστικού κλάδου, συχνά μέσω email που αφορούν δήθεν κρατήσεις ή αλλαγές ταξιδιωτικών στοιχείων.
Χρήστες της Microsoft στο επίκεντρο νέας καμπάνιας
Αντίστοιχη δραστηριότητα παρατηρείται και στον χώρο των ψηφιακών υπηρεσιών. Ο Harley Sugarman, Διευθύνων Σύμβουλος της εταιρείας ασφαλείας Anagram, αποκάλυψε καμπάνια phishing που στοχεύει χρήστες της Micrοsoft μέσω του domain rnicrosoft.com.
Δείτε επίσης: Το 1Password εισάγει νέα λειτουργία πρόληψης phishing
Τα κακόβουλα email εμφανίζονται ως ειδοποιήσεις ασφαλείας, ενημερώσεις τιμολόγησης ή προειδοποιήσεις για ύποπτη δραστηριότητα λογαριασμού. Η αισθητική τους μιμείται με ακρίβεια το επίσημο branding της Microsoft, καθιστώντας δύσκολη την αναγνώριση της απάτης, ιδιαίτερα σε κινητές συσκευές όπου η μικρή οθόνη περιορίζει τον οπτικό έλεγχο.
Γιατί οι επιθέσεις αυτές είναι πιο επικίνδυνες από τις κλασικές
Σε αντίθεση με τα παλαιότερα phishing emails που περιείχαν εμφανή ορθογραφικά λάθη ή πρόχειρο σχεδιασμό, οι σύγχρονες επιθέσεις βασίζονται στη λεπτομέρεια. Ένα και μόνο γράμμα αρκεί για να παραπλανήσει τον χρήστη και να τον οδηγήσει σε μια ψεύτικη σελίδα σύνδεσης που καταγράφει κωδικούς πρόσβασης σε πραγματικό χρόνο.
Η κατάσταση γίνεται ακόμη πιο κρίσιμη όταν οι χρήστες επαναχρησιμοποιούν τους ίδιους κωδικούς σε πολλαπλές υπηρεσίες, επιτρέποντας στους επιτιθέμενους να αποκτήσουν ευρύτερη πρόσβαση σε προσωπικά ή εταιρικά δεδομένα.

Πώς να προστατευτείτε από επιθέσεις typosquatting
Οι ειδικοί συνιστούν στους χρήστες να είναι ιδιαίτερα προσεκτικοί με κάθε μήνυμα που ζητά άμεση ενέργεια. Σε εφαρμογές email κινητών συσκευών, είναι σημαντικό να αποκαλύπτεται πάντα η πλήρης διεύθυνση αποστολέα. Σε υπολογιστές, ο έλεγχος του πραγματικού URL πριν από κάθε κλικ μπορεί να αποτρέψει σοβαρά λάθη (μέσω mouse hovering).
Δείτε επίσης: LastPass: Νέα επίθεση phishing κλέβει master passwords
🔑 Ασφαλίστε τους κωδικούς σας με Proton Pass
Password manager από την Proton — end-to-end κρυπτογράφηση, passkeys, ενσωματωμένο 2FA και παρακολούθηση για διαρροές των στοιχείων σας.
- ✔ Κρυπτογραφημένη αποθήκευση κωδικών & passkeys
- ✔ Ειδοποίηση αν κάποιος κωδικός σας διέρρευσε (Dark Web Monitoring)
- ✔ Δωρεάν έκδοση — σε όλες τις συσκευές
Ο σύνδεσμος είναι συνεργατικός (affiliate) — το SecNews ενδέχεται να λάβει προμήθεια χωρίς επιπλέον κόστος για εσάς. Δεν επηρεάζει την ανεξαρτησία της αρθρογραφίας μας.
Επιπλέον, η αποφυγή links και η χειροκίνητη πληκτρολόγηση των επίσημων domains, όπως marriott.com ή microsoft.com, θεωρείται από τις ασφαλέστερες πρακτικές. Τέλος, η χρήση διαχειριστών κωδικών πρόσβασης προσφέρει ένα επιπλέον επίπεδο άμυνας, καθώς αυτοί αναγνωρίζουν τις πραγματικές διευθύνσεις και αρνούνται να συμπληρώσουν στοιχεία σε ψεύτικους ιστότοπους.
Σε έναν ψηφιακό κόσμο όπου οι επιθέσεις γίνονται όλο και πιο «αόρατες», η προσοχή στη λεπτομέρεια παραμένει το ισχυρότερο όπλο του χρήστη.
