

Εκδόθηκαν κρίσιμες προειδοποιήσεις ασφαλείας για τις συσκευές firewall Firebox λόγω δέκα σοβαρών ευπαθειών.
Δείτε επίσης: Κρίσιμο ελάττωμα σε περισσότερες από 73.000 συσκευές WatchGuard Firebox
Οι ευπάθειες στο WatchGuard, που αποκαλύφθηκαν στις 4 Δεκεμβρίου 2025, καλύπτουν πολλαπλά επίπεδα σοβαρότητας και διαφορετικά είδη επιθέσεων.
Αρκετές από αυτές απαιτούν άμεση εγκατάσταση διορθωτικών ενημερώσεων, ώστε να αποτραπεί η μη εξουσιοδοτημένη εκτέλεση κώδικα και η διαρροή πληροφοριών. Οι πιο κρίσιμες ευπάθειες επιτρέπουν σε πιστοποιημένους χρήστες-επιτιθέμενους να εκτελέσουν αυθαίρετο κώδικα, εκμεταλλευόμενοι out-of-bounds write σφάλματα στο management CLI και στη λειτουργία του certificate daemon. Τα CVE-2025-12195 καιCVE-2025-12196 έχουν βαθμολογία CVSS 8.6, επιτρέποντας σε προνομιούχους χρήστες να παρακάμψουν μηχανισμούς ασφαλείας μέσω ειδικά διαμορφωμένων IPSec ρυθμίσεων και εντολών ping.
Αντίστοιχα, το CVE-2025-12026 στη λειτουργία υποβολής αιτήματος πιστοποιητικού έχει επίσης βαθμολογία CVSS 8.6, δημιουργώντας δυνατότητες κατάχρησης προνομίων σε επίπεδο διαχειριστή. Η ακεραιότητα και η διαθεσιμότητα των συστημάτων Firebox απειλούνται επιπλέον από το CVE-2025-13940, το οποίο παρακάμπτει τους ελέγχους ακεραιότητας του συστήματος κατά την εκκίνηση.
Δείτε ακόμα: Η WatchGuard διορθώνει κρίσιμο σφάλμα VPN σε firewalls
Το CVE-2025-11838, μια ευπάθεια καταστροφής μνήμης στο IKE daemon, μπορεί να προκαλέσει συνθήκες άρνησης υπηρεσίας (DoS). Η συγκεκριμένη ευπάθεια έχει βαθμολογία CVSS 8.7 και επηρεάζει συστήματα με ρυθμίσεις IKEv2 VPN και δυναμικούς gateway peers.
Πέρα από τους κινδύνους εκτέλεσης κακόβουλου κώδικα, η WatchGuard αντιμετώπισε και πολλές ευπάθειες διαρροής πληροφοριών. Το CVE-2025-1545 εκμεταλλεύεται μια ευπάθεια XPathinjection στις web CGI διεπαφές, επιτρέποντας σε μη αυθεντικοποιημένους επιτιθέμενους να εξαγάγουν ευαίσθητα δεδομένα ρυθμίσεων από συστήματα όπου είναι ενεργοποιημένα τα authentication hotspots.
Η συγκεκριμένη ευπάθεια λαμβάνει βαθμολογία 8.2 στο CVSS και αποτελεί σοβαρό κίνδυνο έκθεσης δεδομένων. Όλες οι ευπάθειες έχουν πλέον διορθωθεί στις ενημερωμένες εκδόσεις: Fireware OS 2025.1.3, 12.11.5 και 12.5.14 για τις επηρεαζόμενες πλατφόρμες.
Δείτε επίσης: Κρίσιμη ευπάθεια στο WatchGuard επιτρέπει εκτέλεση κώδικα
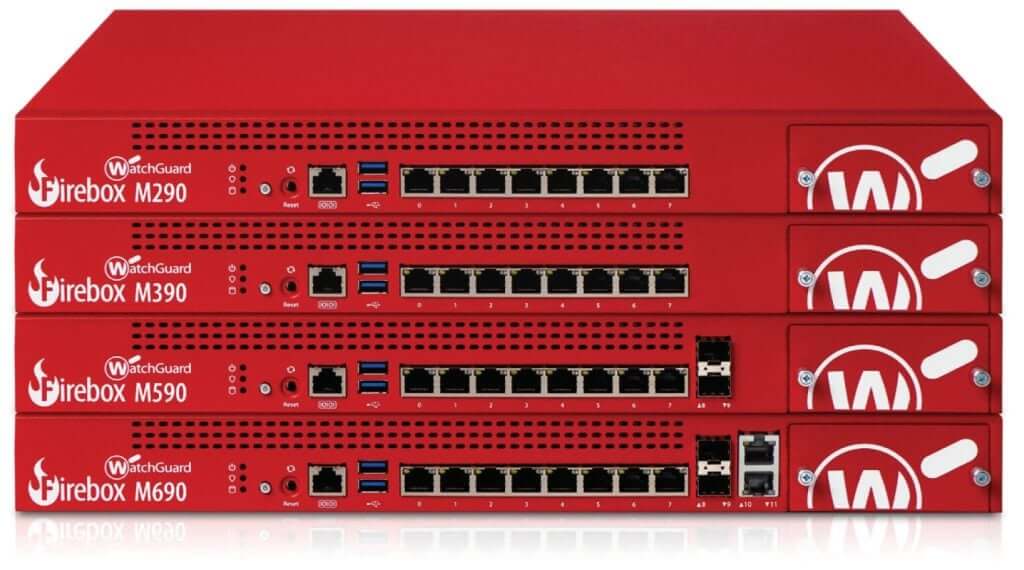
Οι οργανισμοί που χρησιμοποιούν συσκευές Firebox πρέπει να δώσουν απόλυτη προτεραιότητα στην άμεση εγκατάσταση ενημερώσεων, ιδιαίτερα όσοι εκθέτουν τις διεπαφές διαχείρισης ή χρησιμοποιούν παλαιότερες ρυθμίσεις IPSec.
🔒 Προστατέψτε την ιδιωτικότητά σας με Proton VPN
Ελβετικό VPN από τους δημιουργούς του Proton Mail — αυστηρή πολιτική no-logs, ισχυρή κρυπτογράφηση και ενσωματωμένο NetShield που μπλοκάρει διαφημίσεις, trackers & malware.
- ✔ No-logs, με έδρα την Ελβετία (εκτός 14-Eyes)
- ✔ NetShield: φραγή διαφημίσεων, trackers & κακόβουλων domains
- ✔ Καλύπτει όλες τις συσκευές — δωρεάν έκδοση διαθέσιμη
Ο σύνδεσμος είναι συνεργατικός (affiliate) — το SecNews ενδέχεται να λάβει προμήθεια χωρίς επιπλέον κόστος για εσάς. Δεν επηρεάζει την ανεξαρτησία της αρθρογραφίας μας.
