

Η εταιρεία Ledger, γνωστή για τα Hardware wallets που παρέχει, ανακοίνωσε ότι ο διακομιστής της στο Discord έχει πλέον ασφαλιστεί, έπειτα από περιστατικό κατά το οποίο χάκερ απέκτησε πρόσβαση σε ένα moderator account και δημοσίευσε παραπλανητικούς συνδέσμους. Οι σύνδεσμοι αυτοί οδηγούσαν σε εξωτερική ιστοσελίδα και είχαν στόχο να παρασύρουν τους χρήστες ώστε να αποκαλύψουν τα seed phrases των πορτοφολιών τους.
Ο Quintin Boatwright, μέλος της ομάδας της Ledger, ανέφερε στην κοινότητα του Discord ότι υπήρξε παραβίαση λογαριασμού συμβασιούχου διαχειριστή. Αυτό επέτρεψε σε κακόβουλο bot να δημοσιεύει παραπλανητικό περιεχόμενο σε ένα από τα κανάλια της πλατφόρμας.
Η εταιρεία αντέδρασε άμεσα: ο παραβιασμένος λογαριασμός απενεργοποιήθηκε, το bot αφαιρέθηκε, ο δόλιος ιστότοπος αναφέρθηκε στις αρμόδιες αρχές και έγιναν έλεγχοι και περιορισμοί στα δικαιώματα πρόσβασης.
Δείτε επίσης: Η Γερμανία έκλεισε την crypto exchange υπηρεσία eXch
Ορισμένοι χρήστες εξέφρασαν παράπονα ότι ο εισβολέας εκμεταλλεύτηκε τα moderator privileges για να τους κάνει ban ή mute, εμποδίζοντάς τους να ειδοποιήσουν εγκαίρως τους υπόλοιπους και την ομάδα της Ledger για την επίθεση.
Ο Boatwright διαβεβαίωσε πως επρόκειτο για μεμονωμένο περιστατικό και σημείωσε ότι έχουν εφαρμοστεί νέες δικλείδες ασφαλείας στο Discord, μια πλατφόρμα που χρησιμοποιούν πολλά crypto projects για να μοιράζονται νέες πληροφορίες και να αλληλεπιδρούν με την κοινότητά τους.
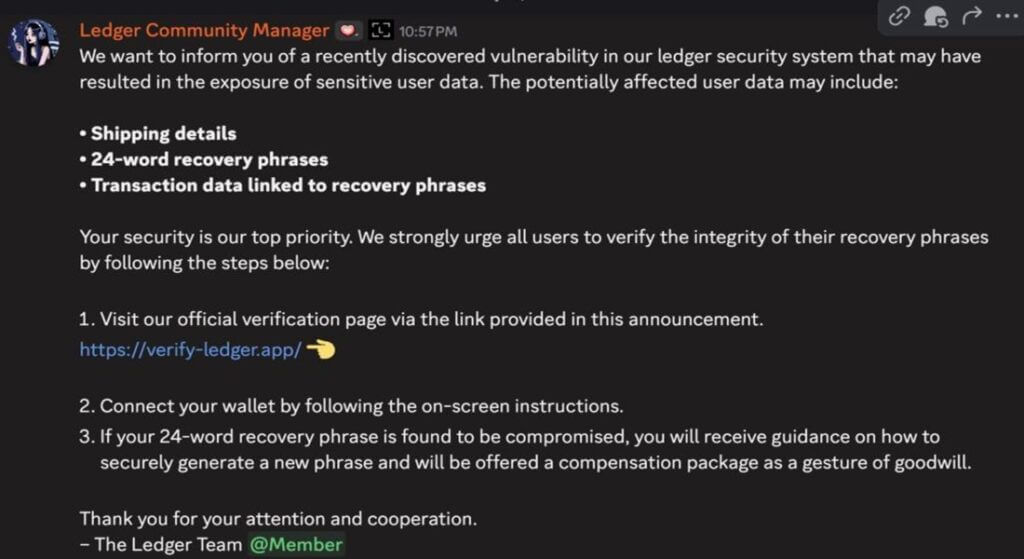
Χρησιμοποιώντας το παραβιασμένο moderator account, ο χάκερ ισχυρίστηκε ψευδώς ότι είχε εντοπιστεί σοβαρό κενό ασφαλείας στα συστήματα της Ledger και καλούσε τους χρήστες να επαληθεύσουν τις φράσεις ανάκτησής τους μέσω ενός συνδέσμου. Οι χρήστες καλούνταν να συνδέσουν τα πορτοφόλια τους και να ακολουθήσουν συγκεκριμένες οδηγίες, εκθέτοντας έτσι τα δεδομένα τους σε κίνδυνο.
Δεν είναι ακόμη γνωστό αν υπήρξαν θύματα από την πρόσφατη παραβίαση. Ωστόσο, το περιστατικό είναι πολύ σοβαρό για διάφορους λόγους:
- Εκμετάλλευση εμπιστοσύνης: Ο εισβολέας παραβίασε moderator account, κάτι που μπορούσε να διευκολύνει την εξαπάτηση των χρηστών. Όταν μια “επίσημη” φωνή σε ένα κανάλι υποδεικνύει έναν σύνδεσμο, οι περισσότεροι χρήστες τείνουν να τον εμπιστευτούν.
- Απειλή για την περιουσία των χρηστών: Τα seed phrases είναι το απόλυτο κλειδί για την πρόσβαση σε ένα πορτοφόλι crypto. Αν κάποιος τα αποκαλύψει, χάνει ουσιαστικά την πλήρη κυριότητα των ψηφιακών του περιουσιακών στοιχείων.
- Κίνδυνος για την εικόνα της Ledger: Ακόμα κι αν η ίδια η πλατφόρμα Ledger δεν παραβιάστηκε, η ασφάλεια του κοινοτικού της χώρου επηρεάζει την αντίληψη των χρηστών για το brand. Οι παραβιάσεις στα κανάλια επικοινωνίας, ειδικά όταν εμπλέκουν προσπάθειες phishing, διαβρώνουν την εμπιστοσύνη.
- Δείχνει την ανάγκη για πολυεπίπεδη ασφάλεια: Το γεγονός ότι έγινε κατάχρηση λογαριασμού επόπτη δείχνει πως η προστασία λογαριασμών με ευαίσθητο ρόλο πρέπει να είναι αυστηρή — για παράδειγμα με υποχρεωτική χρήση πολυπαραγοντικού ελέγχου ταυτότητας (MFA).
Δείτε επίσης: Ο ιδρυτής της Celsius, Alex Mashinsky, καταδικάζεται για απάτη crypto
Αξιοσημείωτο είναι ότι η Ledger έχει αντιμετωπίσει και στο πρόσφατο παρελθόν απόπειρες εξαπάτησης. Τον Απρίλιο, επιτήδειοι προχώρησαν σε αποστολή φυσικών επιστολών προς κατόχους Ledger hardware wallets, με σκοπό να τους παραπλανήσουν ώστε να αποκαλύψουν τα seed phrases τους και να τους αποσπάσουν τα περιουσιακά στοιχεία.
Οι επιστολές ήταν σχεδιασμένες να φαίνονται επίσημες, φέροντας το λογότυπο της Ledger, ταχυδρομική διεύθυνση και αριθμούς αναφοράς. Περιείχαν επίσης QR code, το οποίο οι παραλήπτες καλούνταν να σαρώσουν και να ακολουθήσουν οδηγίες που περιελάμβαναν την καταχώρηση της φράσης ανάκτησης του πορτοφολιού.
Ένας από τους χρήστες που έλαβε τέτοια επιστολή εξέφρασε την υποψία ότι οι απατεώνες μπορεί να στοχεύουν πελάτες των οποίων τα προσωπικά δεδομένα είχαν διαρρεύσει στο διαδίκτυο μετά από παλαιότερη παραβίαση των βάσεων δεδομένων της Ledger, τον Ιούλιο του 2020. Σε εκείνο το περιστατικό, χάκερ απέκτησαν πρόσβαση στα στοιχεία άνω των 270.000 πελατών, αποκαλύπτοντας πληροφορίες όπως ονόματα, τηλέφωνα και φυσικές διευθύνσεις.
Δείτε επίσης: Hackers χρησιμοποιούν το X account της New York Post για crypto απάτη
Την επόμενη χρονιά, υπήρξαν αναφορές από χρήστες που ισχυρίστηκαν ότι έλαβαν μέσω ταχυδρομείου ψεύτικες συσκευές Ledger. Οι συσκευές αυτές είχαν τροποποιηθεί με κακόβουλο λογισμικό, σχεδιασμένο να υποκλέπτει δεδομένα κατά τη χρήση.
🔒 Προστατέψτε την ιδιωτικότητά σας με Proton VPN
Ελβετικό VPN από τους δημιουργούς του Proton Mail — αυστηρή πολιτική no-logs, ισχυρή κρυπτογράφηση και ενσωματωμένο NetShield που μπλοκάρει διαφημίσεις, trackers & malware.
- ✔ No-logs, με έδρα την Ελβετία (εκτός 14-Eyes)
- ✔ NetShield: φραγή διαφημίσεων, trackers & κακόβουλων domains
- ✔ Καλύπτει όλες τις συσκευές — δωρεάν έκδοση διαθέσιμη
Ο σύνδεσμος είναι συνεργατικός (affiliate) — το SecNews ενδέχεται να λάβει προμήθεια χωρίς επιπλέον κόστος για εσάς. Δεν επηρεάζει την ανεξαρτησία της αρθρογραφίας μας.
Πηγή: cointelegraph.com
