

Μια σοβαρή ευπάθεια ασφαλείας που ανακαλύφθηκε στο pgAdmin 4, το πιο διαδεδομένο εργαλείο διαχείρισης για βάσεις δεδομένων PostgreSQL, επιτρέπει στους επιτιθέμενους να εκτελούν αυθαίρετο κώδικα σε επηρεαζόμενα συστήματα.
Δείτε επίσης: Πολύ σοβαρή ευπάθεια RCE εντοπίστηκε στο Apache Parquet
Ερευνητές ασφαλείας έχουν αποκαλύψει λεπτομέρειες σχετικά με το CVE-2025-2945, μια σοβαρή ευπάθεια Εκτέλεσης Κώδικα από Απόσταση (RCE) με βαθμολογία CVSS 9.9, που υποδηλώνει το υψηλότερο επίπεδο σοβαρότητας.
Η ευπάθεια επηρεάζει όλες τις εκδόσεις του pgAdmin 4 πριν από την 9.2, η οποία κυκλοφόρησε στις 4 Απριλίου 2025. Το πρόβλημα ασφαλείας εντοπίζεται σε δύο ξεχωριστές διευθύνσεις POST: /sqleditor/query_tool/download και /cloud/deploy.
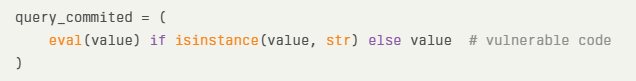
Και οι δύο διευθύνσεις περιέχουν επικίνδυνες υλοποιήσεις που μεταβιβάζουν μη αξιόπιστα δεδομένα χρήστη απευθείας στη συνάρτηση eval() της Python χωρίς κατάλληλη επικύρωση ή καθαρισμό.
Το Κέντρο Κυβερνοασφάλειας του Βελγίου (CCB) εξέδωσε επείγουσα προειδοποίηση στις 4 Απριλίου, προειδοποιώντας ότι η εκμετάλλευση της ευπάθειας θα μπορούσε να οδηγήσει σε “παραβιάσεις δεδομένων και συστημάτων και διακοπή λειτουργίας που επηρεάζει την εμπιστευτικότητα, την ακεραιότητα και τη διαθεσιμότητα κρίσιμων επιχειρήσεων.“
Στο endpoint /sqleditor/query_tool/download/, η ευπάθεια εντοπίζεται στον τρόπο που η εφαρμογή επεξεργάζεται την παράμετρο query_commited:
Δείτε ακόμα: Ευπάθεια WinRAR “Mark of the Web” επιτρέπει αυθαίρετο κώδικα
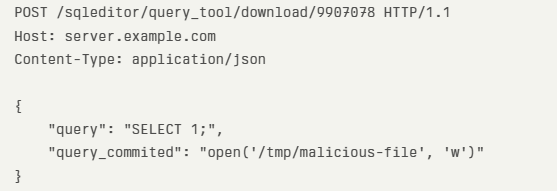
Αυτή η υλοποίηση επιτρέπει στους επιτιθέμενους να στείλουν κακόβουλο κώδικα Python, ο οποίος θα εκτελείται στον διακομιστή. Για παράδειγμα, ένα απλό κακόβουλο αίτημα θα μπορούσε να έχει την εξής μορφή:
Ομοίως, στο endpoint /cloud/deploy, η παράμετρος high_availability μεταβιβάζεται απευθείας στη συνάρτηση eval():

Αυτό επιτρέπει στους επιτιθέμενους να δημιουργούν κακόβουλα αιτήματα που μπορούν να εκτελέσουν αυθαίρετο κώδικα στον διακομιστή, με πιθανές συνέπειες την πλήρη παραβίαση του συστήματος.
Η ομάδα ανάπτυξης του pgAdmin ανακοίνωσε την κυκλοφορία της έκδοσης 9.2, η οποία εξαλείφει τη χρήση των επικίνδυνων συναρτήσεων eval() και εισάγει κατάλληλη επικύρωση εισόδου. Η ενημέρωση δημοσιεύθηκε εντός 24 ωρών από την αναφορά της ευπάθειας στο pgAdmin.
Οι οργανισμοί που χρησιμοποιούν το pgAdmin 4 καλούνται να ελέγξουν για ενδείξεις παραβίασης και να αναφέρουν τυχόν περιστατικά ασφαλείας στις αρμόδιες αρχές κυβερνοασφάλειας.
Δείτε επίσης: Verizon: Ευπάθεια στο Call Filter εξέθεσε το ιστορικό κλήσεων των πελατών
🔒 Προστατέψτε την ιδιωτικότητά σας με Proton VPN
Ελβετικό VPN από τους δημιουργούς του Proton Mail — αυστηρή πολιτική no-logs, ισχυρή κρυπτογράφηση και ενσωματωμένο NetShield που μπλοκάρει διαφημίσεις, trackers & malware.
- ✔ No-logs, με έδρα την Ελβετία (εκτός 14-Eyes)
- ✔ NetShield: φραγή διαφημίσεων, trackers & κακόβουλων domains
- ✔ Καλύπτει όλες τις συσκευές — δωρεάν έκδοση διαθέσιμη
Ο σύνδεσμος είναι συνεργατικός (affiliate) — το SecNews ενδέχεται να λάβει προμήθεια χωρίς επιπλέον κόστος για εσάς. Δεν επηρεάζει την ανεξαρτησία της αρθρογραφίας μας.
Η ευπάθεια Remote Code Execution (RCE) είναι ένας τύπος ελαττώματος σε ένα σύστημα ή εφαρμογή, που επιτρέπει σε έναν επιτιθέμενο να εκτελέσει αυθαίρετο κώδικα ή εντολές σε έναν υπολογιστή ή server από απομακρυσμένη θέση, χωρίς να έχει φυσική πρόσβαση στον υπολογιστή. Αυτή η ευπάθεια επιτρέπει στον επιτιθέμενο να εκμεταλλευτεί την ασφάλεια του συστήματος για να εκτελέσει κακόβουλο κώδικα ή να αποκτήσει πρόσβαση σε δεδομένα ή αρχεία που δεν θα έπρεπε να είναι διαθέσιμα. Οι επιθέσεις RCE είναι επικίνδυνες διότι μπορεί να οδηγήσουν σε πλήρη έλεγχο του συστήματος και να επιτρέψουν στον επιτιθέμενο να καταστρέψει δεδομένα, να κλέψει πληροφορίες ή να αναλάβει εξ ολοκλήρου το σύστημα.
Πηγή: cybersecuritynews
