

Μια εκτεταμένη εκστρατεία κυβερνοεγκλήματος με την ονομασία Midnight Mimosa αποκαλύπτει τους κινδύνους που μπορεί να κρύβονται σε οικονομικά smartphones Android, τα οποία φτάνουν στα χέρια των καταναλωτών με προεγκατεστημένο κακόβουλο λογισμικό. Σύμφωνα με την έρευνα της Bitdefender, χιλιάδες μοναδικές μολυσμένες συσκευές έχουν εντοπιστεί τα τελευταία δύο χρόνια σε περισσότερες από 150 χώρες, με τους επιτιθέμενους να αξιοποιούν την υποδομή τους κυρίως για απάτες μέσω διαφημίσεων και τη δημιουργία δικτύων botnet.
Το ιδιαίτερα ανησυχητικό στοιχείο είναι ότι η μόλυνση μπορεί να έχει πραγματοποιηθεί πριν ακόμη ο αγοραστής ενεργοποιήσει το κινητό του. Σε αυτές τις περιπτώσεις, το κακόβουλο λογισμικό βρίσκεται ενσωματωμένο στο firmware, δηλαδή στο λογισμικό χαμηλού επιπέδου που είναι απαραίτητο για τη λειτουργία της συσκευής. Ως αποτέλεσμα, η απειλή δεν αντιμετωπίζεται όπως μια συνηθισμένη κακόβουλη εφαρμογή, την οποία ο χρήστης μπορεί να απεγκαταστήσει με λίγα αγγίγματα στην οθόνη.
Πώς λειτουργεί η εκστρατεία Midnight Mimosa
Η εκστρατεία φαίνεται να εκμεταλλεύεται τη μεγάλη διεθνή αγορά οικονομικών Android smartphones, ιδιαίτερα συσκευών που βασίζονται σε πλατφόρμες της MediaTek. Η χρήση ενός συγκεκριμένου επεξεργαστή δεν σημαίνει ότι τα προϊόντα της MediaTek είναι από μόνα τους ευάλωτα ή μολυσμένα. Το πρόβλημα αφορά τη διαδικασία κατασκευής, τη διανομή και την πιθανή ενσωμάτωση κακόβουλου κώδικα στο λογισμικό ορισμένων συσκευών.
Μόλις το κινητό ενεργοποιηθεί, το malware μπορεί να ξεκινήσει τη λειτουργία του χωρίς να απαιτείται κάποια ενέργεια από τον ιδιοκτήτη. Στη συνέχεια, επικοινωνεί με έναν διακομιστή ελέγχου και εντολών (Command and Control – C2), μέσω του οποίου οι χειριστές του μπορούν να στέλνουν οδηγίες και να διαχειρίζονται τις μολυσμένες συσκευές από απόσταση.
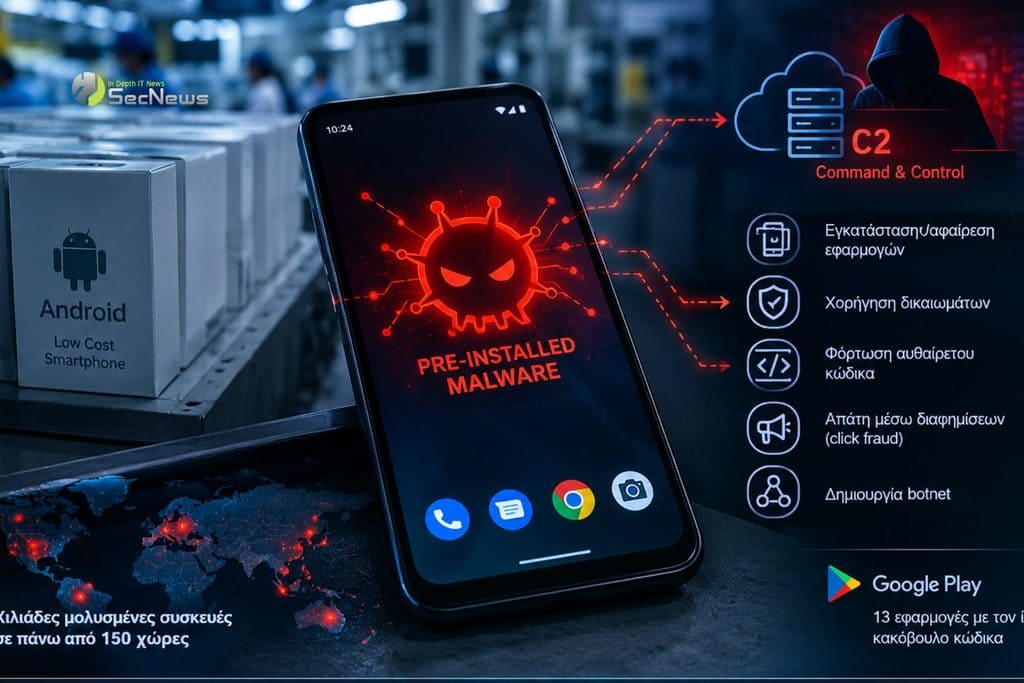
Η συγκεκριμένη αρχιτεκτονική επιτρέπει στους επιτιθέμενους να προσαρμόζουν τη συμπεριφορά του κακόβουλου λογισμικού ανάλογα με τους στόχους τους. Επειδή πρόκειται για επίμονη εφαρμογή συστήματος, η αφαίρεσή της δεν είναι συνήθως εφικτή με τις τυπικές διαδικασίες απεγκατάστασης εφαρμογών.
Πρόσβαση σε επίπεδο συστήματος και αθόρυβη εγκατάσταση εφαρμογών
Ένα από τα πιο σοβαρά χαρακτηριστικά του Midnight Mimosa είναι το επίπεδο πρόσβασης που μπορεί να αποκτήσει. Το κακόβουλο λογισμικό διαθέτει προνόμια συστήματος, τα οποία του επιτρέπουν να εκτελεί ενέργειες που κανονικά δεν είναι διαθέσιμες σε μια κοινή εφαρμογή.
Μεταξύ των δυνατοτήτων που περιγράφονται περιλαμβάνονται η εγκατάσταση και η αφαίρεση εφαρμογών χωρίς τη συνηθισμένη αλληλεπίδραση του χρήστη, η χορήγηση δικαιωμάτων και η φόρτωση πρόσθετου κώδικα που αποστέλλεται από απομακρυσμένους διακομιστές.
Αυτό σημαίνει ότι μια συσκευή μπορεί να αλλάξει λειτουργία μετά την αγορά της, χωρίς ο κάτοχός της να αντιληφθεί εύκολα τι συμβαίνει στο παρασκήνιο. Οι χειριστές μπορούν να προσθέτουν νέες λειτουργίες, να αλλάζουν το κακόβουλο payload και να εντάσσουν το κινητό σε μεγαλύτερες υποδομές κυβερνοεγκλήματος.
Η συγκεκριμένη δυνατότητα καθιστά την απειλή ιδιαίτερα δύσκολη στην αντιμετώπιση, καθώς η απλή διαγραφή ύποπτων εφαρμογών ενδέχεται να μην αρκεί για την αποκατάσταση της συσκευής.
Δείτε επίσης: Το RatHat Android Malware Console χρησιμοποιεί το Gemini για τον εντοπισμό θυμάτων
Απάτη μέσω διαφημίσεων και δίκτυα botnet
Ο βασικός στόχος του Midnight Mimosa φαίνεται να είναι η παραγωγή παράνομου κέρδους μέσω της διαφημιστικής απάτης. Το malware μπορεί να χρησιμοποιεί τις μολυσμένες συσκευές για να εκτελεί αυτοματοποιημένες αλληλεπιδράσεις με διαφημίσεις, δημιουργώντας πλασματικά κλικ και δραστηριότητα που μπορεί να οδηγήσει σε παράνομες πληρωμές.
Η απάτη μέσω αυτοματοποιημένων κλικ (click fraud) επιβαρύνει τους διαφημιζόμενους, καθώς ενδέχεται να πληρώνουν για αλληλεπιδράσεις που δεν προέρχονται από πραγματικούς χρήστες. Παράλληλα, υπονομεύει την αξιοπιστία των μετρήσεων που χρησιμοποιούνται για την αξιολόγηση διαφημιστικών καμπανιών.
Ωστόσο, η οικονομική αξιοποίηση των μολυσμένων συσκευών δεν περιορίζεται στις διαφημίσεις. Ένα botnet, δηλαδή ένα δίκτυο συσκευών που ελέγχονται από απόσταση, μπορεί να αποτελέσει εμπορεύσιμο πόρο για άλλους εγκληματίες. Όσο περισσότερες συσκευές περιλαμβάνει, τόσο μεγαλύτερες δυνατότητες προσφέρει για κατάχρηση υπολογιστικών πόρων, απόκρυψη της προέλευσης της διαδικτυακής κίνησης και άλλες παράνομες δραστηριότητες.
Η Bitdefender δεν προσδιορίζει το συνολικό οικονομικό όφελος που έχουν αποκομίσει οι διαχειριστές της εκστρατείας. Η έκταση της εξάπλωσης, ωστόσο, δείχνει πώς ακόμη και σχετικά μικρά έσοδα ανά συσκευή μπορούν να αποκτήσουν σημαντική αξία όταν συγκεντρώνονται σε μεγάλη κλίμακα.
🔒 Προστατέψτε την ιδιωτικότητά σας με Proton VPN
Ελβετικό VPN από τους δημιουργούς του Proton Mail — αυστηρή πολιτική no-logs, ισχυρή κρυπτογράφηση και ενσωματωμένο NetShield που μπλοκάρει διαφημίσεις, trackers & malware.
- ✔ No-logs, με έδρα την Ελβετία (εκτός 14-Eyes)
- ✔ NetShield: φραγή διαφημίσεων, trackers & κακόβουλων domains
- ✔ Καλύπτει όλες τις συσκευές — δωρεάν έκδοση διαθέσιμη
Ο σύνδεσμος είναι συνεργατικός (affiliate) — το SecNews ενδέχεται να λάβει προμήθεια χωρίς επιπλέον κόστος για εσάς. Δεν επηρεάζει την ανεξαρτησία της αρθρογραφίας μας.
Περιστατικά σε περισσότερες από 150 χώρες
Η γεωγραφική διασπορά των μολυσμένων συσκευών καταδεικνύει ότι η απειλή δεν περιορίζεται σε μία αγορά ή περιοχή. Σύμφωνα με τα στοιχεία της Bitdefender, το Μεξικό και η Γαλλία βρίσκονται μεταξύ των χωρών με τη μεγαλύτερη παρουσία περιστατικών, ενώ ακολουθούν η Ιταλία, οι ΗΠΑ, η Γερμανία, η Βραζιλία και η Ισπανία.
Σε περιφερειακό επίπεδο, ξεχωρίζουν η Δυτική Ευρώπη και η αμερικανική ήπειρος. Η κατανομή αυτή υπογραμμίζει ότι οι εκστρατείες που βασίζονται στην εφοδιαστική αλυσίδα μπορούν να επηρεάσουν χρήστες σε διαφορετικές αγορές, ανεξάρτητα από το πού βρίσκεται η αρχική πηγή του προβλήματος.
Δείτε επίσης: Android car head units: Το κακόβουλο λογισμικό κρύβεται στις ενημερώσεις
Δεκατρείς εφαρμογές στο Google Play με τον ίδιο κακόβουλο κώδικα
Η έρευνα αποκάλυψε επίσης 13 εφαρμογές που είχαν δημοσιευτεί στο Google Play και περιείχαν τον ίδιο κώδικα απάτης μέσω διαφημίσεων. Οι εφαρμογές χρησιμοποιούσαν διαφορετικά πιστοποιητικά υπογραφής και συνδέονταν με δύο λογαριασμούς προγραμματιστών.
Παρότι αυτές οι εφαρμογές δεν διέθεταν τα ίδια προνόμια συστήματος με το προεγκατεστημένο malware, η παρουσία τους υποδηλώνει ότι η εκστρατεία δεν βασίζεται αποκλειστικά στη μόλυνση κατά την κατασκευή ή τη διανομή συσκευών. Οι εφαρμογές λειτουργούσαν ως ένα επιπλέον κανάλι διάδοσης του κακόβουλου κώδικα.
Ιδιαίτερη ανησυχία προκαλεί η αναφερόμενη συμπεριφορά απενεργοποίησης του Google Play Store και του μηχανισμού προστασίας Play Protect κατά την εγκατάσταση πρόσθετων κακόβουλων στοιχείων, πριν από την επανενεργοποίησή τους. Μια τέτοια διαδικασία μπορεί να περιορίσει προσωρινά τη δυνατότητα ελέγχου των εφαρμογών και να δυσκολέψει τον εντοπισμό της δραστηριότητας.
Τι μπορούν να κάνουν οι χρήστες
Το Midnight Mimosa αποτελεί χαρακτηριστικό παράδειγμα απειλής στην εφοδιαστική αλυσίδα, καθώς η μόλυνση μπορεί να προηγείται της αγοράς και να επιβιώνει από συνηθισμένες ενέργειες καθαρισμού.
Οι καταναλωτές καλό είναι να προτιμούν συσκευές από αξιόπιστους κατασκευαστές και επίσημα κανάλια πώλησης, να ελέγχουν αν υπάρχουν διαθέσιμες ενημερώσεις ασφαλείας και να αποφεύγουν εφαρμογές από άγνωστες πηγές. Η παρουσία μιας συσκευής στο Google Play Protect δεν αποτελεί απόλυτη εγγύηση ότι το firmware της είναι καθαρό.
Δείτε επίσης: RemControl: Νέο Android malware κλέβει τραπεζικά στοιχεία
Εάν ένα κινητό εμφανίζει ανεξήγητη δραστηριότητα, εγκαθιστά εφαρμογές χωρίς άδεια ή παρουσιάζει ασυνήθιστη χρήση δεδομένων και μπαταρίας, χρειάζεται περαιτέρω έλεγχος. Σε περίπτωση υποψίας μόλυνσης σε επίπεδο firmware, μια απλή επαναφορά εργοστασιακών ρυθμίσεων μπορεί να μην είναι αρκετή. Η ασφαλέστερη επιλογή είναι η επικοινωνία με τον κατασκευαστή ή τον πωλητή και, εφόσον δεν μπορεί να επιβεβαιωθεί η ακεραιότητα του λογισμικού, η αντικατάσταση της συσκευής.
Η υπόθεση αναδεικνύει ένα κρίσιμο ζήτημα για την αγορά οικονομικών smartphones: η χαμηλή τιμή δεν πρέπει να συνοδεύεται από αδιαφανείς διαδικασίες κατασκευής και ανεπαρκείς ελέγχους ασφαλείας. Όταν το κακόβουλο λογισμικό βρίσκεται ήδη μέσα στη συσκευή, ο χρήστης μπορεί να είναι εκτεθειμένος από την πρώτη στιγμή, χωρίς να έχει κάνει κάποιο λάθος.
