

Ο κόσμος της κυβερνοασφάλειας βρέθηκε αντιμέτωπος με μια σημαντική αναταραχή την περασμένη εβδομάδα, καθώς αποκαλύφθηκε μια τεράστια διαρροή εσωτερικών επικοινωνιών της ομάδας ransomware Black Basta. Η διαρροή, που προήλθε από αρχεία καταγραφής συνομιλιών, αποδίδεται σε εσωτερικές συγκρούσεις και αντίποινα μετά από επιθέσεις σε ρωσικές τράπεζες. Τα αποκαλυπτόμενα αρχεία προσφέρουν μια σπάνια και πολύτιμη ματιά στις τακτικές, τη λειτουργία και την ηγετική δομή της διαβόητης ομάδας.
Δείτε επίσης: Διέρρευσαν συνομιλίες της ransomware ομάδας Black Basta;
Η κατανόηση της τακτικής επίθεσης του Black Basta είναι ζωτικής σημασίας για τις επιχειρήσεις που θέλουν να ενισχύσουν την ασφάλειά τους. Η ομάδα ransomware Black Basta εκμεταλλεύεται γνωστά τρωτά σημεία, λανθασμένες ρυθμίσεις και ανεπαρκείς μηχανισμούς ασφαλείας για να παραβιάσει συστήματα. Οι εσωτερικές τους τακτικές αποκαλύπτουν στοχευμένες επιθέσεις σε εκτεθειμένους διακομιστές RDP, αδύναμα συστήματα ελέγχου ταυτότητας, καθώς και τη χρήση κακόβουλων προγραμμάτων dropper μεταμφιεσμένων ως νόμιμα αρχεία.
Τα κύρια διανύσματα επίθεσης που αξιοποιεί το Black Basta ransomware περιλαμβάνουν τη σάρωση για εκτεθειμένες υπηρεσίες RDP και VPN. Συχνά, οι επιτιθέμενοι βασίζονται σε προεπιλεγμένα ή κλεμμένα διαπιστευτήρια VPN για να αποκτήσουν αρχική πρόσβαση, καθώς και στην εκμετάλλευση γνωστών ευπαθειών CVE όταν τα συστήματα παραμένουν μη επιδιορθωμένα. Για την παράδοση κακόβουλων ωφέλιμων φορτίων, χρησιμοποιούνται συνήθως κακόβουλα droppers βασισμένα σε MSI και VBS, ενώ το Rundll32.exe χρησιμεύει για την εκτέλεση επιβλαβών DLL. Επιπλέον, η συλλογή διαπιστευτηρίων και η κλιμάκωση προνομίων αποτελούν καίρια στοιχεία αυτών των τακτικών.
Δείτε ακόμα: Η Black Basta καταχράται το Teams Chat για διάδοση malware
Οι συμμορίες του Black Basta Ransomware παραμένουν αμείλικτες, και οι πρόσφατες διαρροές συνομιλιών αποκαλύπτουν το στρατηγικό τους σχέδιο: μια λίστα στόχων που αξιοποιεί ευάλωτα σημεία για τη διείσδυση σε εταιρικά δίκτυα. Για τους επαγγελματίες ασφάλειας πληροφορικής, αυτή η λίστα δεν είναι απλώς ένα σύνολο δεδομένων — αποτελεί κάλεσμα για άμεση δράση.
Οι ομάδες ασφαλείας οφείλουν να αντιμετωπίσουν άμεσα τις παραπάνω ευπάθειες, οι οποίες αξιοποιούνται ενεργά σε επιθέσεις ransomware.
Παρακάτω θα βρείτε έναν πρακτικό πίνακα με τα 20 πιο κρίσιμα CVE που απαιτούν την άμεση προσοχή σας. Πρόκειται για ευπάθειες που βρίσκονται στο στόχαστρο των ομάδων ransomware και που, αν δεν αντιμετωπιστούν άμεσα, θα μπορούσαν να θέσουν τον οργανισμό σας σε σοβαρό κίνδυνο. Η Qualys καλύπτει όχι μόνο αυτά, αλλά και τα 62 CVE που περιλαμβάνονται στα διαρρεύσαντα έγγραφα.
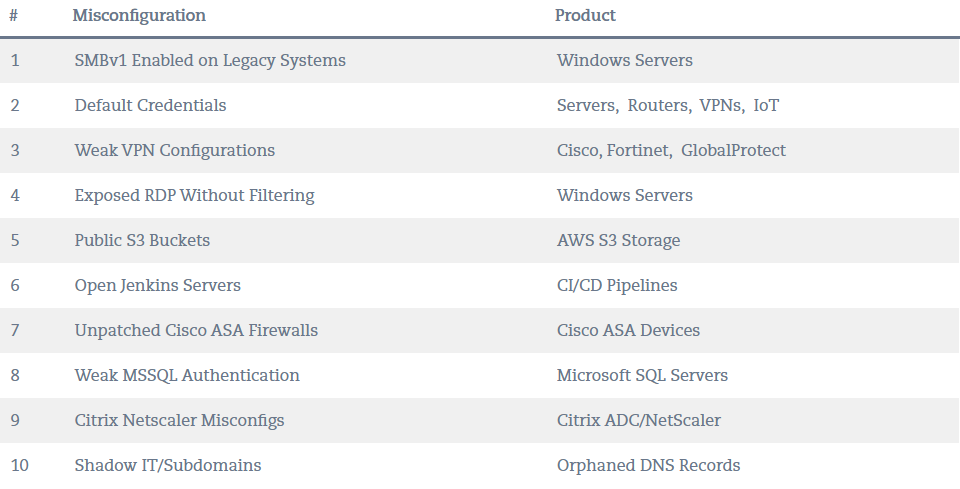
Το Black Basta εφαρμόζει μια πολυδιάστατη στρατηγική, συνδυάζοντας τεχνικές όπως η κλοπή διαπιστευτηρίων, η εκμετάλλευση υπηρεσιών (όπως επιθέσεις ωμής βίας στο RDP), το social engineering και η διατήρηση πρόσβασης. Τα διαπιστευτήρια αποκτούνται μέσω phishing, παραβιάσεων στην αλυσίδα εφοδιασμού, αγορών στον σκοτεινό ιστό ή εντοπισμού εκτεθειμένων υπηρεσιών με εργαλεία όπως το Shodan και το Fofa (αυτοματοποιημένοι σαρωτές). Στη συνέχεια, ακολουθούν επιθέσεις brute force σε ευάλωτες πύλες σύνδεσης, όπως το RDP, για να αποκτήσουν πρόσβαση.
Δείτε επίσης: Black Basta ransomware: Όλες οι νέες τακτικές που χρησιμοποιεί
Η πρόσφατη διαρροή των εσωτερικών αρχείων συνομιλιών της ομάδας ransomware Black Basta αποκάλυψε πολύτιμες και πρωτοφανείς πληροφορίες σχετικά με τις λειτουργίες, τα εργαλεία και τις τακτικές της. Η σουίτα προϊόντων της Qualys ανταποκρίνεται ιδανικά στις κρίσιμες συστάσεις που έχουν αναδειχθεί, προσφέροντας μια ολοκληρωμένη και ενοποιημένη προσέγγιση για την κυβερνοασφάλεια.
Η λύση CyberSecurity Asset Management (CSAM) προσφέρει ολοκληρωμένη ορατότητα όλων των περιουσιακών στοιχείων, καλύπτοντας απόλυτα τις απαιτήσεις για πλήρη και ακριβή ανακάλυψή τους. Το Qualys Patch Management αποτελεί μια προηγμένη, αυτοματοποιημένη λύση που εξασφαλίζει έγκαιρες και αποτελεσματικές ενημερώσεις λογισμικού. Παράλληλα, το Qualys VMDR διευκολύνει τη διαδικασία ανακάλυψης, αξιολόγησης και ιεράρχησης των τρωτών σημείων. Με τη χρήση της βαθμολογίας TruRisk, η πλατφόρμα ενισχύει τη διαχείριση ευπαθειών, προσφέροντας ιεράρχηση βάσει κινδύνου και οδηγώντας σε πιο αποδοτικά και στοχευμένα μέτρα κυβερνοασφάλειας.
Πηγή: blog.qualys
☁️ Κρατήστε ασφαλή αντίγραφα με Proton Drive
Κρυπτογραφημένος cloud αποθηκευτικός χώρος από την Proton — προστατέψτε τα αρχεία σας από ransomware, βλάβες και απώλεια δεδομένων, με end-to-end κρυπτογράφηση.
- ✔ End-to-end κρυπτογραφημένα αρχεία & αντίγραφα
- ✔ Ιστορικό εκδόσεων — ανάκτηση αρχείων μετά από ransomware
- ✔ Δωρεάν χώρος — συγχρονισμός σε όλες τις συσκευές
Ο σύνδεσμος είναι συνεργατικός (affiliate) — το SecNews ενδέχεται να λάβει προμήθεια χωρίς επιπλέον κόστος για εσάς. Δεν επηρεάζει την ανεξαρτησία της αρθρογραφίας μας.
