

Το ransomware LockBit παρέχει ένα δωρεάν decryptor στο SickKids καθώς ένα από τα μέλη του παραβίασε τους κανόνες της ομάδας.
Η συμμορία ransomware LockBit κυκλοφόρησε ένα δωρεάν decryptor για το Hospital for Sick Children (SickKids), λέγοντας ότι ένα από τα μέλη του παραβίασε τους κανόνες αφού επιτέθηκε στον οργανισμό υγειονομικής περίθαλψης.
Το SickKids είναι ένα διδακτικό και ερευνητικό νοσοκομείο στο Τορόντο που εστιάζει στην παροχή υγειονομικής περίθαλψης σε άρρωστα παιδιά.
Στις 18 Δεκεμβρίου, το νοσοκομείο υπέστη επίθεση ransomware που επηρέασε τα εσωτερικά και εταιρικά συστήματα, τις τηλεφωνικές γραμμές του νοσοκομείου και τον ιστότοπό τους.
Ενώ η επίθεση κρυπτογραφούσε μόνο μερικά συστήματα, το SickKids δήλωσε ότι το περιστατικό προκάλεσε καθυστερήσεις στη λήψη των αποτελεσμάτων του εργαστηρίου και της απεικόνισής τους πράγμα που είχε ως αποτέλεσμα μεγαλύτερους χρόνους αναμονής ασθενών.
Δείτε επίσης: LCMHS, Louisiana: Ransomware επίθεση οδήγησε σε παραβίαση δεδομένων ασθενών
Στις 29 Δεκεμβρίου, το SickKids ανακοίνωσε ότι είχε αποκαταστήσει το 50% των συστημάτων προτεραιότητάς του, συμπεριλαμβανομένων εκείνων που προκαλούσαν καθυστερήσεις διάγνωσης ή θεραπείας.
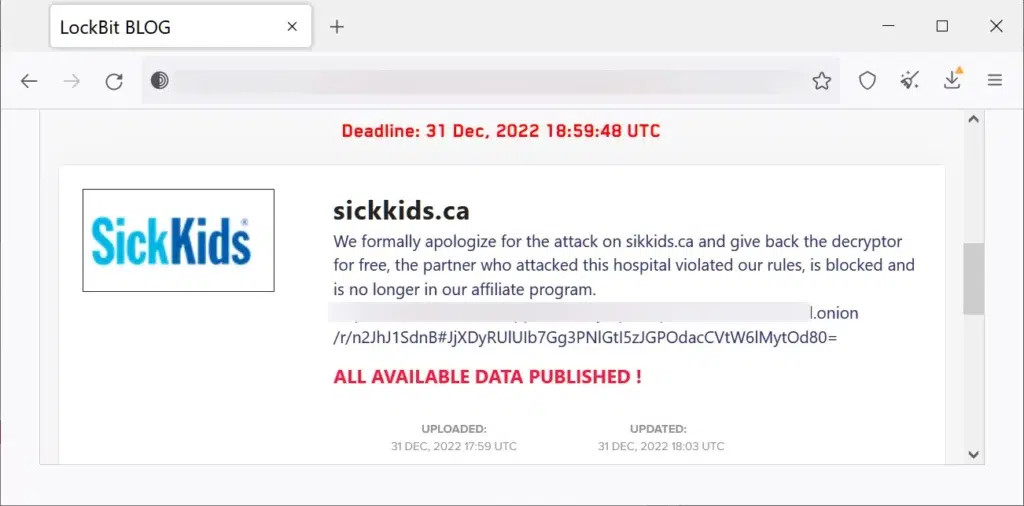
Όπως σημειώθηκε αρχικά από τον ερευνητή πληροφοριών απειλών Dominic Alvieri, δύο ημέρες μετά την τελευταία ανακοίνωση του SickKids, η συμμορία ransomware LockBit ζήτησε συγγνώμη για την επίθεση στο νοσοκομείο και κυκλοφόρησε δωρεάν ένα decryptor.
“Ζητούμε επίσημα συγγνώμη για την επίθεση στο sikkids.ca και παρέχουμε το decryptor δωρεάν, ο συνεργάτης που επιτέθηκε σε αυτό το νοσοκομείο παραβίασε τους κανόνες μας, έχει αποκλειστεί και δεν είναι πλέον στο πρόγραμμα συνεργατών μας”, δήλωσε η συμμορία ransomware.
Το νοσοκομείο λέει ότι έχει προσλάβει “τρίτους εμπειρογνώμονες για να επικυρώσουν και να αξιολογήσουν τη χρήση του decryptor”. Ωστόσο ανέφερε ότι δεν υπάρχουν στοιχεία εώς τώρα που υποστηρίζουν ότι έχουν διαρρεύσει προσωπικά δεδομένα.
Το BleepingComputer επιβεβαίωσε ότι αυτό το αρχείο είναι διαθέσιμο δωρεάν και ισχυρίζεται ότι είναι decryptor Linux/VMware ESXi. Καθώς δεν υπάρχει πρόσθετος decryptor των Windows, αυτό υποδηλώνει ότι ο εισβολέας μπορούσε να κρυπτογραφήσει μόνο εικονικές μηχανές στο δίκτυο του νοσοκομείου.
Το LockBit εκτελείται ως Ransomware-as-a-Service, όπου οι χειριστές διατηρούν τους κρυπτογραφητές και τους ιστότοπους και οι θυγατρικές ή τα μέλη της ομάδας παραβιάζουν τα δίκτυα των θυμάτων, κλέβουν δεδομένα και κρυπτογραφούν συσκευές.
Ως μέρος αυτής της συμφωνίας, οι χειριστές LockBit κρατούν περίπου το 20% όλων των πληρωμών λύτρων και το υπόλοιπο πηγαίνει στη θυγατρική.
Ενώ η ομάδα ransomware επιτρέπει στις θυγατρικές του να κρυπτογραφούν με επιθέσεις φαρμακευτικές εταιρείες, οδοντιάτρους και πλαστικούς χειρουργούς, απαγορεύει στις θυγατρικές του να κρυπτογραφούν “ιατρικά ιδρύματα” όπου οι επιθέσεις θα μπορούσαν να οδηγήσουν σε θάνατο.
Δείτε επίσης: Vice Society ransomware: Υιοθέτησε έναν νέο custom encryptor
“Απαγορεύεται η επίθεση κρυπτογράφησης ιδρυμάτων όπου η ζημιά στα αρχεία θα μπορούσε να οδηγήσει σε θάνατο, όπως καρδιολογικά κέντρα, νευροχειρουργικά τμήματα, μαιευτήρια και άλλα παρόμοια, δηλαδή εκείνα τα ιδρύματα όπου μπορούν να γίνουν χειρουργικές επεμβάσεις σε εξοπλισμό υψηλής τεχνολογίας με χρήση υπολογιστών.” αναφέρουν οι πολιτικές της ομάδας ransomware.
Η κλοπή δεδομένων από οποιοδήποτε άλλο ιατρικό ίδρυμα επιτρέπεται σύμφωνα με τις πολιτικές της ομάδας.
Σύμφωνα με τη συμμορία ransomware, αφού μια από τις θυγατρικές της κρυπτογραφούσε τις συσκευές του νοσοκομείου, την αφαίρεσαν από την καμπάνια και προσφέρθηκε δωρεάν ένα decryptor.
Ωστόσο, αυτό δεν εξηγεί γιατί το LockBit δεν παρείχε decryptor νωρίτερα, με την περίθαλψη των ασθενών να επηρεάζεται και το SickKids να εργάζεται για την αποκατάσταση των λειτουργιών από τις 18 Δεκεμβρίου.

Επιπλέον, το LockBit έχει ιστορικό επίθεσης με κρυπτογράφηση νοσοκομείων, όπως φάνηκε στην επίθεσή του κατά του Centre Hospitalier Sud Francilien (CHSF) στη Γαλλία, όπου ζητήθηκαν λύτρα 10 εκατομμυρίων δολαρίων και τελικά διέρρευσαν δεδομένα ασθενών.
Η επίθεση στο γαλλικό νοσοκομείο οδήγησε στην παραπομπή ασθενών σε άλλα ιατρικά κέντρα και στην αναβολή χειρουργικών επεμβάσεων, κάτι που θα μπορούσε να οδηγήσει σε σημαντικό κίνδυνο για τους ασθενείς.
Το BleepingComputer είχε επικοινωνήσει με το LockBit εκείνη την εποχή για να καταλάβει γιατί ζητούσαν λύτρα από την CHSF, παρόλο που ήταν αντίθετο αυτό με τις πολιτικές, αλλά δεν έλαβε ποτέ απάντηση.
Δεν είναι η πρώτη φορά που μια συμμορία ransomware παρέχει δωρεάν decryptor σε οργανισμό υγείας.
Τον Μάιο του 2021, το Conti Ransomware παρείχε ένα δωρεάν decryptor στην εθνική υπηρεσία υγείας της Ιρλανδίας, την HSE, μετά από αυξημένη πίεση από τις διεθνείς αρχές επιβολής του νόμου.
Πηγή: bleepingcomputer.com
