

Μια νέα, ιδιαίτερα εξελιγμένη καμπάνια phishing βρίσκεται σε εξέλιξη, βάζοντας στο στόχαστρο χρήστες του Apple Pay. Οι κυβερνοεγκληματίες αξιοποιούν παραπλανητικά email και τηλεφωνικές κλήσεις, επιχειρώντας να αποσπάσουν ευαίσθητα οικονομικά στοιχεία, κωδικούς πρόσβασης και δεδομένα πληρωμών.
Η απειλή αυτή ξεχωρίζει, καθώς δεν βασίζεται αποκλειστικά σε κακόβουλους συνδέσμους ή ψεύτικες ιστοσελίδες, αλλά χρησιμοποιεί κυρίως μια πιο ύπουλη τεχνική: το λεγόμενο “vishing”, δηλαδή φωνητικό phishing μέσω τηλεφωνικής επικοινωνίας.
Το email που μοιάζει… υπερβολικά αληθινό
Η επίθεση ξεκινά συνήθως με ένα μήνυμα ηλεκτρονικού ταχυδρομείου που μοιάζει απόλυτα νόμιμο. Το email περιλαμβάνει το επίσημο λογότυπο της Apple, επαγγελματικό format και μια διάταξη που θυμίζει πραγματικές αποδείξεις αγοράς ή ειδοποιήσεις πληρωμής.
Δείτε επίσης: Γερμανικές υπηρεσίες προειδοποιούν για phishing μέσω Signal
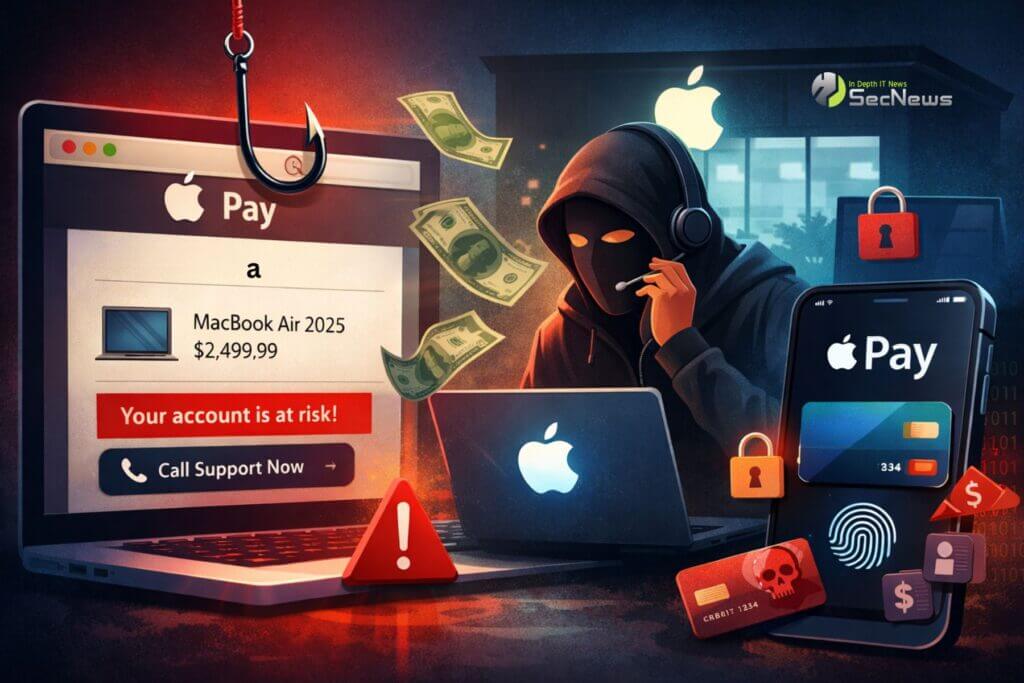
Η γραμμή θέματος είναι σχεδιασμένη ώστε να προκαλεί πανικό: προειδοποιεί τον παραλήπτη για μια υποτιθέμενη χρέωση υψηλού ποσού, η οποία δήθεν «πάγωσε» σε Apple Store για να αποφευχθεί οικονομική απώλεια.
Στο περιεχόμενο του μηνύματος υπάρχουν πειστικές λεπτομέρειες, όπως αριθμός υπόθεσης, χρονική σήμανση και αυστηρές προειδοποιήσεις ότι ο λογαριασμός βρίσκεται σε κίνδυνο.
Σε πολλές περιπτώσεις, το email αναφέρει ακόμη και ότι έχει ήδη προγραμματιστεί “ραντεβού” για τον χρήστη, προκειμένου να εξεταστεί η ύποπτη δραστηριότητα.
Η παγίδα του τηλεφωνικού αριθμού
Το πιο επικίνδυνο στοιχείο δεν είναι κάποιο link, αλλά ο αριθμός τηλεφώνου που παρέχεται για «άμεση υποστήριξη». Το μήνυμα προτρέπει το θύμα να καλέσει άμεσα, ειδικά αν η ώρα του προγραμματισμένου “ραντεβού” δεν είναι κατάλληλη.
Η μορφοποίηση του email μιμείται αποδείξεις αγοράς, όπως για παράδειγμα μια φαινομενική παραγγελία MacBook Air 2025, κάνοντας την απάτη εξαιρετικά πειστική και δύσκολα ανιχνεύσιμη από ανυποψίαστους χρήστες.
Δείτε επίσης: Odyssey Stealer: Νέα καμπάνια malware στοχεύει υπολογιστές Mac
Malwarebytes: Η απάτη βασίζεται στο vishing
Οι αναλυτές της Malwarebytes ήταν από τους πρώτους που εντόπισαν την καμπάνια, τονίζοντας ότι οι δράστες αποφεύγουν σκόπιμα τους κακόβουλους συνδέσμους. Αντίθετα, επιδιώκουν να οδηγήσουν το θύμα σε τηλεφωνική συνομιλία, όπου μπορούν να ασκήσουν μεγαλύτερη ψυχολογική πίεση.
Ο τελικός στόχος είναι ξεκάθαρος: η κλοπή κωδικών σύνδεσης και στοιχείων πληρωμής, αξιοποιώντας την εμπιστοσύνη που έχουν οι χρήστες στο brand της Apple.
Τι μπορεί να συμβεί αν η απάτη πετύχει
Ο αντίκτυπος μιας επιτυχημένης επίθεσης είναι ιδιαίτερα σοβαρός. Αν οι εισβολείς αποκτήσουν πρόσβαση στο Apple ID ενός χρήστη, μπορούν να ελέγξουν:
- αποθηκευμένες φωτογραφίες και αρχεία στο iCloud
- προσωπικά δεδομένα και επαφές
- συνδεδεμένες πιστωτικές ή χρεωστικές κάρτες
- πρόσβαση σε υπηρεσίες Apple Pay και App Store
Ουσιαστικά, πρόκειται για πλήρη κατάληψη ψηφιακής ταυτότητας.
🔑 Ασφαλίστε τους κωδικούς σας με Proton Pass
Password manager από την Proton — end-to-end κρυπτογράφηση, passkeys, ενσωματωμένο 2FA και παρακολούθηση για διαρροές των στοιχείων σας.
- ✔ Κρυπτογραφημένη αποθήκευση κωδικών & passkeys
- ✔ Ειδοποίηση αν κάποιος κωδικός σας διέρρευσε (Dark Web Monitoring)
- ✔ Δωρεάν έκδοση — σε όλες τις συσκευές
Ο σύνδεσμος είναι συνεργατικός (affiliate) — το SecNews ενδέχεται να λάβει προμήθεια χωρίς επιπλέον κόστος για εσάς. Δεν επηρεάζει την ανεξαρτησία της αρθρογραφίας μας.
Πώς λειτουργεί η ψεύτικη «υποστήριξη Apple»
Όταν το θύμα καλέσει τον αριθμό, ένας “εκπρόσωπος” συστήνεται ως μέλος του τμήματος απάτης της Apple. Η συνομιλία ξεκινά ήρεμα, με ακίνδυνες ερωτήσεις, όπως τα τελευταία τέσσερα ψηφία του τηλεφώνου.

Στη συνέχεια, ο απατεώνας εξηγεί ότι το σύστημα έχει «μπλοκάρει μερικώς» μια συναλλαγή και χρειάζεται επιβεβαίωση για να ασφαλιστεί ο λογαριασμός.
Δείτε επίσης: ‘DKnife’: Νέο κακόβουλο framework για AitM επιθέσεις
Η κρίσιμη παγίδα είναι το αίτημα για τον κωδικό επαλήθευσης δύο παραγόντων (2FA). Εκείνη τη στιγμή, ο εγκληματίας επιχειρεί σύνδεση στον λογαριασμό σε πραγματικό χρόνο.
Μάλιστα, μπορεί να ισχυριστεί ότι «κάποιος βρίσκεται σε φυσικό κατάστημα και προσπαθεί να χρησιμοποιήσει την κάρτα σας», αυξάνοντας τον πανικό.

Apple Pay phishing: Πώς να προστατευτείτε από τέτοιες απάτες
Οι χρήστες πρέπει να θυμούνται ότι η Apple δεν προγραμματίζει ραντεβού για υποθέσεις απάτης μέσω email και δεν ζητά ποτέ τηλεφωνικά κωδικούς 2FA ή κωδικούς πρόσβασης.
Για μεγαλύτερη ασφάλεια:
- Ελέγχετε πάντα τη διεύθυνση αποστολέα (δεν είναι επίσημο domain Apple)
- Μην κοινοποιείτε ποτέ κωδικούς επαλήθευσης
- Αλλάξτε άμεσα τον κωδικό Apple ID αν υποψιάζεστε απάτη
- Αποσυνδεθείτε από όλες τις ενεργές συσκευές
- Παρακολουθήστε τις τραπεζικές κινήσεις σας για εβδομάδες
Η συγκεκριμένη καμπάνια δείχνει ότι οι επιθέσεις γίνονται όλο και πιο «ανθρώπινες» και πειστικές. Η ενημέρωση και η ψυχραιμία είναι το πιο ισχυρό όπλο απέναντι στους κυβερνοεγκληματίες.
