

Μια κοινή έρευνα από τον Mauro Eldritch, ιδρυτή της BCA LTD, και τις NorthScan και ANY.RUN, αποκάλυψε μια από τις πιο επικίνδυνες απειλές της Βόρειας Κορέας: ένα δίκτυο απομακρυσμένων εργαζομένων IT συνδεδεμένων με το διάσημο τμήμα Chollima της ομάδας Lazarus. Για πρώτη φορά, οι ερευνητές κατάφεραν να παρακολουθήσουν τους χειριστές σε πραγματικό χρόνο, καταγράφοντας τη δραστηριότητά τους σε αυτό που πίστευαν ότι ήταν πραγματικοί φορητοί υπολογιστές προγραμματιστών. Ωστόσο, αυτές οι μηχανές ήταν πλήρως ελεγχόμενα περιβάλλοντα sandbox που δημιουργήθηκαν από την ANY.RUN.

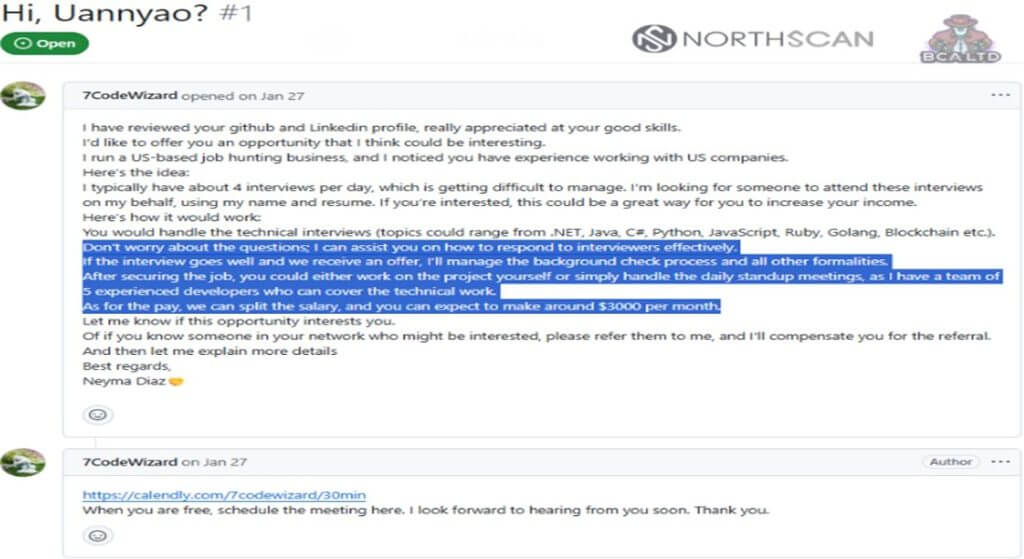
Η επιχείρηση ξεκίνησε όταν ο Heiner García της NorthScan υποδύθηκε έναν Αμερικανό προγραμματιστή και προσεγγίστηκε από έναν recruiter της Lazarus με το ψευδώνυμο “Aaron” (επίσης γνωστός ως “Blaze”). Υποδυόμενος ένα job-placement “business”, ο Blaze προσπάθησε να προσλάβει τον ψεύτικο προγραμματιστή ως βιτρίνα, μια γνωστή τακτική της Chollima, που χρησιμοποιείται για να διεισδύσει σε δυτικές εταιρείες, κυρίως στους τομείς των χρηματοοικονομικών, των κρυπτονομισμάτων, της υγειονομικής περίθαλψης και της μηχανικής.
Δείτε επίσης: Κορέα: Συλλήψεις για διακίνηση ιδιωτικών βίντεο μέσω παραβιασμένων καμερών IP
Το σχέδιο ακολουθούσε ένα γνωστό μοτίβο:
κλοπή ή δανεισμός ταυτότητας,
συνεντεύξεις με εργαλεία τεχνητής νοημοσύνης και κοινοποίηση απαντήσεων,
εργασία εξ αποστάσεως μέσω του φορητού υπολογιστή του θύματος,
διοχέτευση μισθού πίσω στη ΛΔΚ.
Μόλις ο Blaze ζήτησε πλήρη πρόσβαση, συμπεριλαμβανομένων SSN, ID, LinkedIn, Gmail και 24/7 διαθεσιμότητας φορητού υπολογιστή, η ομάδα προχώρησε στην επόμενη φάση.
Η παγίδα: Πώς πιάστηκαν “στα πράσα” οι Lazarus hackers;
Αντί να χρησιμοποιήσει έναν πραγματικό φορητό υπολογιστή, ο Mauro Eldritch ανέπτυξε virtual machines του ANY.RUN Sandbox, καθένα διαμορφωμένο ώστε να μοιάζει με έναν πλήρως ενεργό προσωπικό σταθμό εργασίας με ιστορικό χρήσης, εργαλεία προγραμματιστών και routing μέσω αμερικανικού residential proxy.
Η ομάδα μπορούσε, επίσης, να προκαλέσει crashes, να περιορίσει τη συνδεσιμότητα και να καταγράψει κάθε κίνηση χωρίς να ειδοποιήσει τους χειριστές.
Δείτε επίσης: Πανεπιστήμιο της Πενσυλβάνια: Νέα παραβίαση δεδομένων μέσω Oracle EBS
Τι βρήκαν μέσα στο toolkit της Chollima
Οι συνεδρίες sandbox αποκάλυψαν ένα λιτό αλλά αποτελεσματικό σύνολο εργαλείων σχεδιασμένων για κλοπή ταυτότητας και απομακρυσμένη πρόσβαση αντί για ανάπτυξη κακόβουλου λογισμικού. Μόλις συγχρονίστηκε το προφίλ Chrome τους, οι χειριστές φόρτωσαν:
– Εργαλεία αυτοματοποίησης εργασιών με AI (Simplify Copilot, AiApply, Final Round AI) για αυτόματη συμπλήρωση αιτήσεων και δημιουργία απαντήσεων σε συνεντεύξεις.
– Browser-based OTP generators (OTP.ee / Authenticator.cc) για τη διαχείριση του 2FA των θυμάτων, μετά τη συλλογή εγγράφων ταυτότητας.
– Google Remote Desktop, διαμορφωμένο μέσω PowerShell με σταθερό PIN, για συνεχή έλεγχο του κεντρικού υπολογιστή.
– Routine system reconnaissance (dxdiag, systeminfo, whoami) για την επικύρωση του hardware και του περιβάλλοντος.
🔒 Προστατέψτε την ιδιωτικότητά σας με Proton VPN
Ελβετικό VPN από τους δημιουργούς του Proton Mail — αυστηρή πολιτική no-logs, ισχυρή κρυπτογράφηση και ενσωματωμένο NetShield που μπλοκάρει διαφημίσεις, trackers & malware.
- ✔ No-logs, με έδρα την Ελβετία (εκτός 14-Eyes)
- ✔ NetShield: φραγή διαφημίσεων, trackers & κακόβουλων domains
- ✔ Καλύπτει όλες τις συσκευές — δωρεάν έκδοση διαθέσιμη
Ο σύνδεσμος είναι συνεργατικός (affiliate) — το SecNews ενδέχεται να λάβει προμήθεια χωρίς επιπλέον κόστος για εσάς. Δεν επηρεάζει την ανεξαρτησία της αρθρογραφίας μας.
– Συνδέσεις που δρομολογούνται σταθερά μέσω Astrill VPN, ένα μοτίβο που συνδέεται με προηγούμενη υποδομή της Lazarus.
Σε μια συνεδρία, ο χειριστής άφησε ακόμη και ένα μήνυμα στο Notepad ζητώντας από τον “προγραμματιστή” να ανεβάσει το ID, το SSN και τα τραπεζικά στοιχεία του, επιβεβαιώνοντας τον στόχο της επιχείρησης: πλήρης κλοπή ταυτότητας και κατάληψη σταθμού εργασίας χωρίς την ανάπτυξη malware.
Δείτε επίσης: Hackers διανέμουν το ValleyRat μέσω Telegram, WinSCP, Chrome και Teams

Η απομακρυσμένη πρόσληψη έχει γίνει ένα ήσυχο αλλά αξιόπιστο σημείο εισόδου για απειλές βασισμένες στην ταυτότητα. Οι επιτιθέμενοι συχνά φτάνουν σε οργανισμούς στοχεύοντας μεμονωμένους υπαλλήλους με φαινομενικά νόμιμα αιτήματα συνέντευξης. Μόλις βρεθούν μέσα, ο κίνδυνος επεκτείνεται σε όλο τον οργανισμό στόχο.
Ο επιτιθέμενος μπορεί να αποκτήσει πρόσβαση σε εσωτερικούς πίνακες ελέγχου, ευαίσθητα επιχειρηματικά δεδομένα και λογαριασμούς σε επίπεδο διαχειριστή που έχουν σημαντικό επιχειρησιακό αντίκτυπο. Η ευαισθητοποίηση εντός της εταιρείας και η παροχή ενός ασφαλούς χώρου ώστε να αναφέρουν οι ομάδες οτιδήποτε ύποπτο, μπορεί να είναι η διαφορά μεταξύ της έγκαιρης διακοπής μιας προσέγγισης και της αντιμετώπισης μιας πλήρους εσωτερικής παραβίασης αργότερα.
Πηγή: thehackernews.com
