

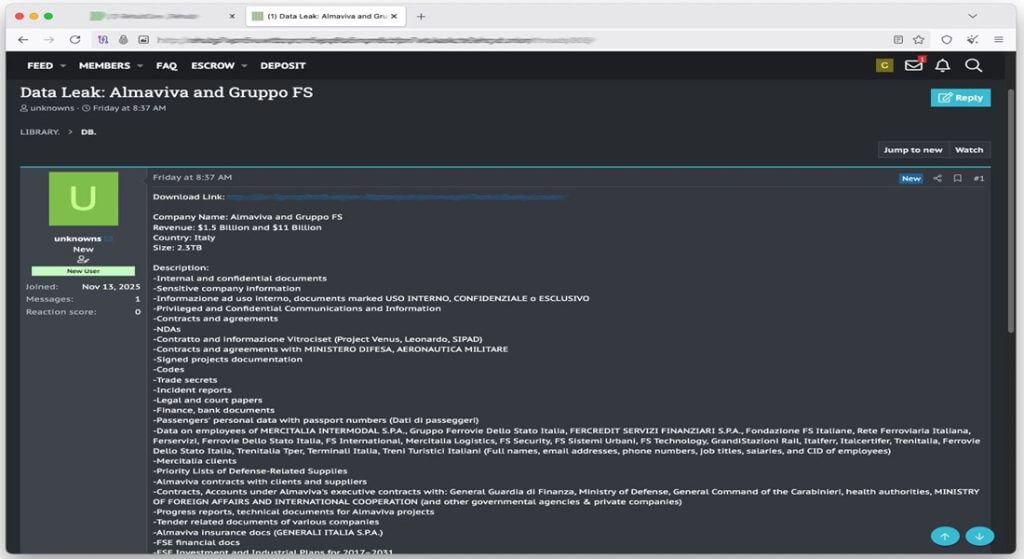
Μια από τις μεγαλύτερες κυβερνοεπιθέσεις που έχουν καταγραφεί πρόσφατα στην Ιταλία φαίνεται πως πλήττει τον δημόσιο σιδηροδρομικό φορέα FS Italiane Group. Τα δεδομένα του οργανισμού εκτέθηκαν μετά την παραβίαση της Almaviva, του βασικού παρόχου IT που υποστηρίζει τα συστήματα του ομίλου. Ο εισβολέας, που δημοσίευσε τη διαρροή σε γνωστό φόρουμ του dark web, ισχυρίζεται ότι απέσπασε 2,3 terabyte ευαίσθητων εταιρικών αρχείων.
Τι περιλαμβάνει η διαρροή
Σύμφωνα με την ανάρτηση του χάκερ, το υλικό περιλαμβάνει εμπιστευτικά έγγραφα, εσωτερικές επικοινωνίες, τεχνική τεκμηρίωση και δεδομένα από πολλαπλές θυγατρικές του ομίλου FS. Το περιεχόμενο της διαρροής περιγράφεται ως «ολοκληρωμένα repositories εταιρειών», μαζί με συμβάσεις με δημόσιους φορείς, λογιστικά αρχεία, φακέλους προσωπικού και παραδοτέα έργων.
Δείτε επίσης: Η MuddyWater χρησιμοποιεί χακαρισμένες κάμερες CCTV και καθοδηγεί πυραύλους
Ο Andrea Draghetti, επικεφαλής Cyber Threat Intelligence της D3Lab, ανέφερε ότι τα αρχεία είναι πρόσφατα, φτάνοντας μέχρι το τρίτο τρίμηνο του 2025. Αυτό αποκλείει το ενδεχόμενο να πρόκειται για παλαιότερο υλικό από την επίθεση ransomware της Hive το 2022 — μια υπόθεση που είχε προκαλέσει μεγάλα προβλήματα αλλά θεωρείται πλέον «κλειστή».
Ο Draghetti σημείωσε ακόμη ότι η δομή της διαρροής, οργανωμένη σε επιμέρους συμπιεσμένους φακέλους ανά τμήμα και εταιρεία, είναι χαρακτηριστική των τακτικών που ακολουθούν ομάδες ransomware και data brokers τα τελευταία χρόνια.
Ποια είναι η Almaviva και πόσο μεγάλο είναι το πλήγμα
Η Almaviva αποτελεί έναν από τους σημαντικότερους τεχνολογικούς παρόχους της Ιταλίας, με περισσότερους από 41.000 υπαλλήλους σε σχεδόν 80 υποκαταστήματα. Η εταιρεία παρέχει συστήματα CRM, υπηρεσίες ανάπτυξης λογισμικού και συμβουλευτική IT σε μεγάλο αριθμό δημόσιων και ιδιωτικών οργανισμών — γεγονός που καθιστά οποιαδήποτε παραβίαση υψηλής κρισιμότητας.
Παράλληλα, ο όμιλος FS Italiane είναι ένας από τους μεγαλύτερους βιομηχανικούς φορείς της χώρας, πλήρως κρατικός, με ετήσια έσοδα άνω των 18 δισ. δολαρίων. Διαχειρίζεται από σιδηροδρομικές υποδομές μέχρι επιβατικές και εμπορευματικές μεταφορές, ενώ επεκτείνεται και σε logistics και υπηρεσίες λεωφορείων. Η έκταση των δραστηριοτήτων του καθιστά οποιαδήποτε διαρροή δεδομένων ιδιαίτερα επικίνδυνη, τόσο επιχειρησιακά όσο και γεωπολιτικά.
Δείτε επίσης: TamperedChef: Διανομή malware μέσω ψεύτικων installers
Η επίσημη αντίδραση της Almaviva
Μετά από ημέρες σιωπής, η Almaviva επιβεβαίωσε το περιστατικό μέσω δηλώσεων σε ιταλικά μέσα ενημέρωσης. Όπως ανέφερε: «Οι υπηρεσίες παρακολούθησης ασφάλειας εντόπισαν και απομόνωσαν κυβερνοεπίθεση που επηρέασε τα εταιρικά μας συστήματα, με αποτέλεσμα την κλοπή ορισμένων δεδομένων». H εταιρεία πρόσθεσε ότι ενεργοποίησε άμεσα τις διαδικασίες αντιμετώπισης περιστατικών, εξασφαλίζοντας τη λειτουργικότητα κρίσιμων υπηρεσιών, και ενημέρωσε τις αρμόδιες αρχές — από την αστυνομία και την εθνική υπηρεσία κυβερνοασφάλειας μέχρι και την αρχή προστασίας δεδομένων.
Η έρευνα βρίσκεται σε εξέλιξη και συνεχίζεται σε συνεργασία με κυβερνητικούς οργανισμούς, ενώ η Almaviva δηλώνει ότι θα δημοσιεύσει ενημερώσεις με πλήρη διαφάνεια.
Αγνωστο εάν επηρεάζονται δεδομένα επιβατών
Μέχρι στιγμής δεν έχει αποσαφηνιστεί εάν τα κλεμμένα αρχεία περιλαμβάνουν προσωπικά δεδομένα επιβατών των ιταλικών σιδηροδρόμων ή πληροφορίες που θα μπορούσαν να πλήξουν την ασφάλεια των μεταφορών. Το εύρος όμως των φακέλων — από HR μέχρι λογιστικά — αφήνει ανοιχτό το ενδεχόμενο σημαντικών συνεπειών.
Παράλληλα, δεν είναι σαφές εάν η παραβίαση επηρεάζει και άλλους πελάτες της Almaviva εκτός του ομίλου FS.

Μια ακόμη ένδειξη της ευρύτερης κρίσης κυβερνοασφάλειας
Το περιστατικό προστίθεται σε μια σειρά ισχυρών επιθέσεων που έχουν στοχοποιήσει κρίσιμες υποδομές και μεγάλους παρόχους IT από το 2024 και μετά. Η εξάρτηση μεγάλων κρατικών οργανισμών από εξωτερικούς συνεργάτες δημιουργεί επιπλέον επίπεδα ρίσκου, καθώς η αλυσίδα ασφαλείας συχνά σπάει στο πιο αδύναμο σημείο.
Δείτε επίσης: Οι PlushDaemon hackers παραβιάζουν software updates για κυβερνοκατασκοπεία
🔒 Προστατέψτε την ιδιωτικότητά σας με Proton VPN
Ελβετικό VPN από τους δημιουργούς του Proton Mail — αυστηρή πολιτική no-logs, ισχυρή κρυπτογράφηση και ενσωματωμένο NetShield που μπλοκάρει διαφημίσεις, trackers & malware.
- ✔ No-logs, με έδρα την Ελβετία (εκτός 14-Eyes)
- ✔ NetShield: φραγή διαφημίσεων, trackers & κακόβουλων domains
- ✔ Καλύπτει όλες τις συσκευές — δωρεάν έκδοση διαθέσιμη
Ο σύνδεσμος είναι συνεργατικός (affiliate) — το SecNews ενδέχεται να λάβει προμήθεια χωρίς επιπλέον κόστος για εσάς. Δεν επηρεάζει την ανεξαρτησία της αρθρογραφίας μας.
Ενόψει αυτών, οι ειδικοί προτρέπουν για πιο αυστηρό έλεγχο των third-party vendors, ενισχυμένη παρακολούθηση πρόσβασης και ταχύτερη εφαρμογή zero-trust αρχιτεκτονικών — πρακτικές που πλέον θεωρούνται απαραίτητες για οργανισμούς υψηλής στρατηγικής σημασίας όπως ο FS Italiane Group.
Πηγή: www.bleepingcomputer.com
