

Μια ευπάθεια ασφαλείας στη Μονάδα Ελέγχου Τηλεματικής (TCU) της Tesla επέτρεπε σε επιτιθέμενους με φυσική πρόσβαση να παρακάμψουν τα μέτρα ασφαλείας και να επιτρέψουν πλήρη εκτέλεση κώδικα σε επίπεδο root.
Δείτε επίσης: Η Tesla διαμαρτύρεται για τη νέα πολιτική της EPA
Το πρόβλημα προέκυψε από την ελλιπή ασφάλιση του Android Debug Bridge (ADB) σε μια εξωτερική θύρα Micro USB, επιτρέποντας σε έναν φυσικά παρόντα επιτιθέμενο να παραβιάσει την TCU του οχήματος. Η Tesla έχει ήδη διορθώσει την ευπάθεια μέσω μιας ενημέρωσης λογισμικού over-the-air (OTA).
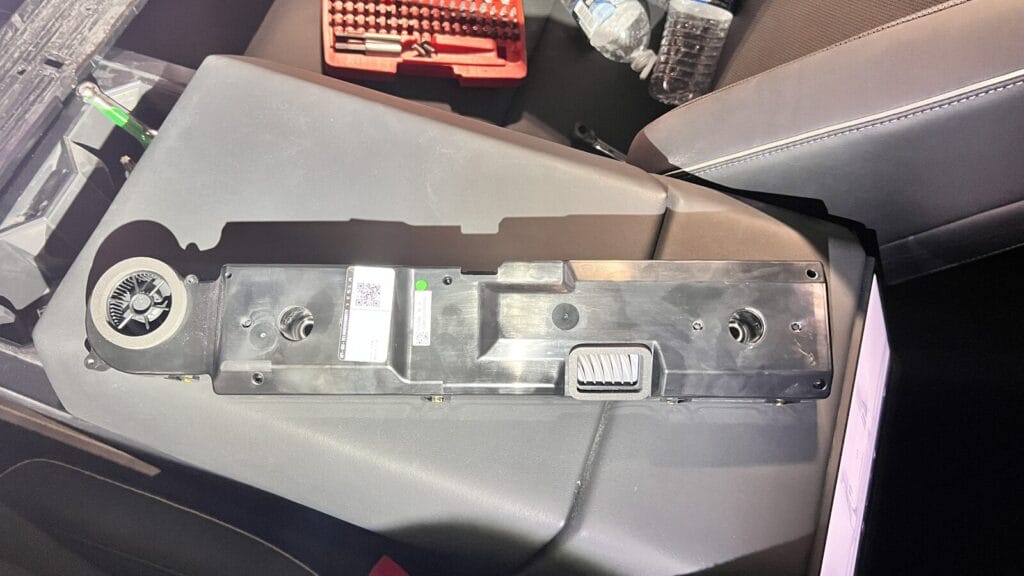
Σύμφωνα με την NCC Group, η ευπάθεια υπήρχε στην έκδοση λογισμικού v12 (2025.2.6) της Τesla. Παρά το γεγονός ότι η εταιρεία είχε εφαρμόσει λογική για να μπλοκάρει την άμεση πρόσβαση στο shell μέσω adb shell σε συσκευές παραγωγής, οι ερευνητές ανακάλυψαν ότι αυτή η ασφάλιση ήταν ανεπαρκής.
Απέτυχε να αποτρέψει δύο κρίσιμες λειτουργίες του ADB: τη δυνατότητα ανάγνωσης και εγγραφής αρχείων ως χρήστης root, χρησιμοποιώντας τις εντολές adb pull και adb push, και τη δυνατότητα προώθησης δικτυακής κίνησης με adb forward.
Δεδομένου ότι η διαδικασία ADB (adbd) στην ΤCU εκτελείται με προνόμια root, αυτές οι παραλείψεις δημιούργησαν ένα ισχυρό σημείο επίθεσης.
Ένας επιτιθέμενος θα μπορούσε να εκμεταλλευτεί αυτή την ευπάθεια συνδέοντας φυσικά μια συσκευή στη θύρα Micro USB της TCU. Η επίθεση περιλάμβανε διάφορα βήματα:
Δείτε ακόμα: Η Tesla σημειώνει πτώση 22% στην Ευρώπη
1. **Ανέβασμα Φορτίου**: Ο επιτιθέμενος θα χρησιμοποιούσε την εντολή adb push για να ανεβάσει ένα κακόβουλο εκτελέσιμο script σε έναν κατάλογο με δυνατότητα εγγραφής στην TCU, όπως το /tmp.
2. **Εκκίνηση Εκτέλεσης**: Ο επιτιθέμενος θα εκμεταλλευόταν το υποσύστημα uevent_helper του πυρήνα. Γράφοντας τη διαδρομή του κακόβουλου script στο αρχείο uevent_helper, θα μπορούσε να παραπλανήσει τον πυρήνα ώστε να το εκτελέσει με προνόμια root όταν ενεργοποιούνταν ένα σύστημα γεγονός.
3. **Απόκτηση Πρόσβασης**: Μια απλή ενέργεια όπως η ανάγνωση ενός αρχείου με adb pull ήταν αρκετή για να ενεργοποιήσει ένα uevent, προκαλώντας την εκτέλεση του κακόβουλου script. Στην απόδειξη της έννοιας, το script ξεκινούσε έναν Telnet server, στον οποίο ο επιτιθέμενος μπορούσε να συνδεθεί χρησιμοποιώντας μια θύρα προωθημένη μέσω adb forward, παρέχοντάς του ένα root shell στη συσκευή.
Η επίδραση αυτής της ευπάθειας είναι σοβαρή, καθώς η απόκτηση πρόσβασης root στην TCU δίνει στον επιτιθέμενο πλήρη έλεγχο πάνω σε αυτό το εξάρτημα. Παρόλο που η επίθεση απαιτεί φυσική πρόσβαση, μια παραβιασμένη TCU θα μπορούσε ενδεχομένως να χρησιμεύσει ως σημείο εκκίνησης για περαιτέρω επιθέσεις στο εσωτερικό δίκτυο του οχήματος.
Η ευπάθεια αναφέρθηκε υπεύθυνα στην Τesla στις 3 Μαρτίου 2025. Η Tesla αναγνώρισε την αναφορά την επόμενη ημέρα και άρχισε να κυκλοφορεί μια ενημέρωση στην έκδοση λογισμικού 2025.14 στις 24 Απριλίου 2025.
Δείτε επίσης: Volvo Group: Παραβίαση δεδομένων μετά από επίθεση Ransomware

Η διόρθωση επιλύει το ζήτημα απενεργοποιώντας πλήρως τη διεπαφή ADB στη θύρα Micro USB για οχήματα παραγωγής, διασφαλίζοντας ότι δεν μπορεί πλέον να χρησιμοποιηθεί ως σημείο επίθεσης.
