

Ο πάροχος φιλοξενίας email Cock.li επιβεβαίωσε ότι υπέστη παραβίαση δεδομένων, αφού κακόβουλοι φορείς εκμεταλλεύτηκαν ευπάθειες στην πλέον καταργημένη πλατφόρμα Roundcube webmail, προκειμένου να κλέψουν πάνω από ένα εκατομμύριο αρχεία χρηστών.
Δείτε επίσης: Χάκερ πουλάει κρίσιμο exploit του Roundcube webmail
Το περιστατικό εξέθεσε όλους τους χρήστες που είχαν συνδεθεί στην υπηρεσία email από το 2016 και μετά, αριθμός που εκτιμάται στους 1.023.800 ανθρώπους, καθώς και εγγραφές επαφών για επιπλέον 93.000 χρήστες.
Η Cock.li είναι ένας δωρεάν πάροχος φιλοξενίας email με έδρα τη Γερμανία, που δίνει έμφαση στην ιδιωτικότητα και ακολουθεί χαλαρές πολιτικές εποπτείας. Λειτουργεί από το 2013 από έναν και μόνο διαχειριστή, γνωστό ως ‘Vincent Canfield‘. Προβάλλεται ως εναλλακτική λύση απέναντι στους παραδοσιακούς παρόχους email, υποστηρίζοντας βασικά πρωτόκολλα ασφαλείας όπως SMTP, IMAP και TLS.
Η υπηρεσία Cock.li χρησιμοποιείται από άτομα που δεν εμπιστεύονται τους μεγάλους παρόχους, καθώς και από μέλη της κοινότητας της κυβερνοασφάλειας και του ανοιχτού λογισμικού. Παράλληλα, είναι ιδιαίτερα δημοφιλής και μεταξύ των κυβερνοεγκληματιών, όπως συνεργάτες των συμμοριών ransomware Dharma, Phobos και άλλων.
Στα τέλη της περασμένης εβδομάδας, η υπηρεσία Cock.li παρουσίασε διακοπή λειτουργίας χωρίς καμία δημόσια εξήγηση, προκαλώντας ανησυχία και απορίες στους χρήστες σχετικά με το τι είχε συμβεί.
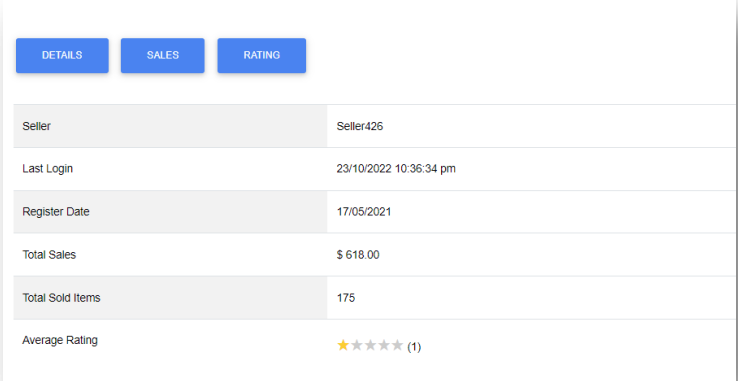
Λίγο αργότερα, ένας απειλητικός παράγοντας ισχυρίστηκε ότι πωλεί δύο βάσεις δεδομένων που περιέχουν δεδομένα που διέρρευσαν από το Cock.li, συμπεριλαμβανομένων ευαίσθητων πληροφοριών χρηστών. Ζητούσε ως ελάχιστο αντίτιμο ένα Bitcoin (περίπου $92.500). Χθες, η Cock.li δημοσίευσε δήλωση στον ιστότοπό της, επιβεβαιώνοντας την παραβίαση καθώς και την εγκυρότητα των ισχυρισμών του δράστη.
Δείτε ακόμα: Hackers στοχεύουν ασφαλιστικές εταιρείες των ΗΠΑ
Η ανακοίνωση της υπηρεσίας διευκρινίζει ότι οι κωδικοί πρόσβασης των χρηστών, το περιεχόμενο των email και οι διευθύνσεις IP δεν εκτέθηκαν, καθώς δεν περιλαμβάνονται στις κλαπείσες βάσεις δεδομένων. Παράλληλα, οι 10.400 κάτοχοι λογαριασμών των οποίων τα στοιχεία επικοινωνίας με τρίτους διέρρευσαν, θα λάβουν ξεχωριστή ειδοποίηση. Για όλους όσοι έχουν χρησιμοποιήσει την υπηρεσία από το 2016 και μετά, συνιστάται να αλλάξουν τον κωδικό πρόσβασής τους.
Η παραβίαση δεδομένων του Cock.li ενδέχεται να αποδειχθεί πολύτιμη για ερευνητές και διωκτικές αρχές, καθώς τα αποκαλυφθέντα στοιχεία μπορούν να αξιοποιηθούν για την ταυτοποίηση και καλύτερη κατανόηση των κακόβουλων φορέων που χρησιμοποιούν την πλατφόρμα.
Η Cock.li αναφέρει ότι πιστεύει πως τα δεδομένα κλάπηκαν μέσω μιας παλαιότερης ευπάθειας SQL injection στο Roundcube, η οποία καταγράφεται ως CVE-2021-44026.
Η παραβίαση αυτή σημειώνεται λίγο μετά την πρόσφατη ανάλυση που πραγματοποίησε η Cock.li σχετικά με μια νέα ευπάθεια απομακρυσμένης εκτέλεσης κώδικα (RCE) στο Roundcube, με κωδικό όνομα CVE-2025-49113, η οποία εκτιμάται ότι χρησιμοποιείται ενεργά σε επιθέσεις. Ως αποτέλεσμα της ανάλυσης, η Cock.li αφαίρεσε πλήρως το λογισμικό Roundcube από την πλατφόρμα της τον Ιούνιο του 2025.
Δείτε επίσης: Βορειοκορεάτες χάκερ επιτίθενται σε ουκρανικές κυβερνητικές υπηρεσίες
Βάσει των παραπάνω πληροφοριών, φαίνεται ότι η παραβίαση δεδομένων στην Cock.li φέρνει στο προσκήνιο τις σοβαρές αδυναμίες που μπορεί να προκύψουν από τη χρήση λογισμικού που δεν ενημερώνεται ή δεν συντηρείται επαρκώς. Η ευπάθεια CVE-2021-44026 στο Roundcube, αν και γνωστή εδώ και χρόνια, φαίνεται ότι δεν είχε αντιμετωπιστεί επαρκώς, επιτρέποντας σε κακόβουλους παράγοντες να αποκτήσουν πρόσβαση σε βάσεις δεδομένων με πληροφορίες χρηστών.
Πηγή: bleepingcomputer
