

Μια σχετικά νέα επιχείρηση ransomware με το όνομα «Sarcoma» ανέλαβε την ευθύνη για μια επίθεση εναντίον της Unimicron, ενός κατασκευαστή PCB (printed circuit boards) στην Ταϊβάν.
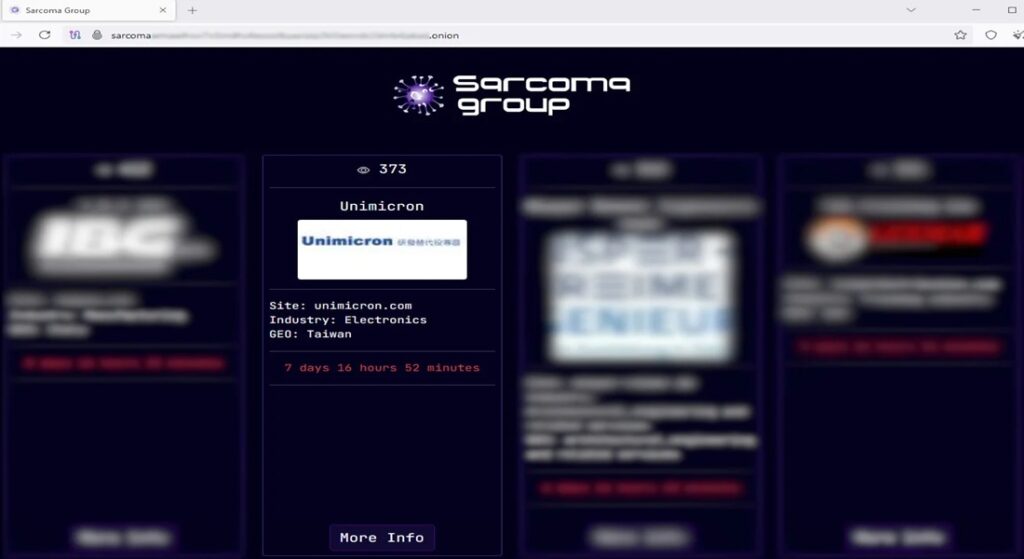
Οι hackers έχουν δημοσιεύσει δείγματα αρχείων που φέρεται να έχουν κλαπεί από τα συστήματα της εταιρείας και απειλούν να διαρρεύσουν τα πάντα σε μερικές ημέρες, αν δεν λάβουν λύτρα.
Στον ιστότοπο διαρροής δεδομένων της ransomware ομάδας Sarcoma αναφέρεται ότι έχουν κλαπεί 377 GB αρχείων SQL και εγγράφων που ανήκουν στην Unimicron.
Η εταιρεία είναι ένας από τους μεγαλύτερους κατασκευαστές PCB στον κόσμο, με εργοστάσια και κέντρα εξυπηρέτησης στην Ταϊβάν, την Κίνα, τη Γερμανία και την Ιαπωνία. Τα προϊόντα της χρησιμοποιούνται σε οθόνες LDC, υπολογιστές, περιφερειακά και smartphone.
Δείτε επίσης: Κυρώσεις στην Zservers για “παροχή βοήθειας” στη ransomware ομάδα LockBit
Η Unimicron παραδέχτηκε ότι την 1η Φεβρουαρίου υπέστη μια διακοπή στις δραστηριότητές της λόγω επίθεσης ransomware. Σύμφωνα με τη δήλωση, το περιστατικό συνέβη στις 30 Ιανουαρίου και επηρέασε την Unimicron Technology (Shenzhen) Corp., τη θυγατρική της με έδρα την Κίνα.
Η εταιρεία είπε ότι ο αντίκτυπος της επίθεσης είναι περιορισμένος. Έχει προσλάβει ειδικούς κυβερνοασφάλειας για τη διερεύνηση του περιστατικού και την εφαρμογή αμυντικών μέτρων.
Ωστόσο, η Unimicron δεν επιβεβαίωσε παραβίαση δεδομένων (ακόμα τουλάχιστον), παρά τους ισχυρισμούς της ransomware ομάδας Sarcoma.
Sarcoma ransomware
Η συμμορία Sarcoma ξεκίνησε τις επιθέσεις της τον Οκτώβριο του 2024 και τον ίδιο μήνα είχε ήδη 36 θύματα.
Δείτε επίσης: Σύλληψη hackers της ομάδας ransomware Phobos – Κατάσχεση sites της 8Base
Τον Νοέμβριο του 2024, ειδικοί κυβερνοασφάλειας της CYFIRMA προειδοποίησαν: «Το ransomware Sarcoma γίνεται γρήγορα σημαντική απειλή λόγω των επιθετικών τακτικών του και του αυξανόμενου αριθμού θυμάτων».
Τον Δεκέμβριο του 2024, η εταιρεία Dragos κατέταξε το Sarcoma μεταξύ των πιο σημαντικών αναδυόμενων απειλών για βιομηχανικούς οργανισμούς παγκοσμίως.
Οι επιτιθέμενοι ξεκινούν συνήθως με phishing emails ή εκμεταλλεύονται ευπάθειες n-day για να αποκτήσουν αρχική πρόσβαση σε συστήματα, ενώ έχουν επίσης πραγματοποιήσει επιθέσεις στην αλυσίδα εφοδιασμού για να μετακινηθούν από τους προμηθευτές υπηρεσιών στους πελάτες τους.
Μετά την εκμετάλλευση, το Sarcoma ransomware εξαπλώνεται στα δίκτυα και κλέβει δεδομένα.
Ωστόσο, ακόμα δεν έχουμε πολλές πληροφορίες για τα εργαλεία και τις ακριβείς τεχνικές που χρησιμοποιεί η ομάδα.
☁️ Κρατήστε ασφαλή αντίγραφα με Proton Drive
Κρυπτογραφημένος cloud αποθηκευτικός χώρος από την Proton — προστατέψτε τα αρχεία σας από ransomware, βλάβες και απώλεια δεδομένων, με end-to-end κρυπτογράφηση.
- ✔ End-to-end κρυπτογραφημένα αρχεία & αντίγραφα
- ✔ Ιστορικό εκδόσεων — ανάκτηση αρχείων μετά από ransomware
- ✔ Δωρεάν χώρος — συγχρονισμός σε όλες τις συσκευές
Ο σύνδεσμος είναι συνεργατικός (affiliate) — το SecNews ενδέχεται να λάβει προμήθεια χωρίς επιπλέον κόστος για εσάς. Δεν επηρεάζει την ανεξαρτησία της αρθρογραφίας μας.
Δείτε επίσης: Δεδομένα 120.000 ασθενών του νοσοκομείου Bainbridge λόγω επίθεσης ransomware

Προστασία από ransomware
- Εφαρμόστε έλεγχο ταυτότητας πολλαπλών παραγόντων (MFA) για όλους τους λογαριασμούς χρηστών
- Ενεργοποιήστε firewall σε όλες τις συσκευές που είναι συνδεδεμένες στο δίκτυό σας
- Διατηρήστε τα ευαίσθητα δεδομένα κρυπτογραφημένα
- Ενημερώστε όλες τις συσκευές και τα συστήματά σας με τις πιο πρόσφατες ενημερώσεις ασφαλείας
- Διεξάγετε τακτικούς ελέγχους ασφαλείας και penetration testing
- Χρησιμοποιήστε ισχυρούς, μοναδικούς κωδικούς πρόσβασης και αλλάξτε τους τακτικά
- Περιορίστε την πρόσβαση των χρηστών μόνο σε απαραίτητα συστήματα και πληροφορίες
- Εξετάστε το ενδεχόμενο χρήσης λύσεων ασφαλείας email για πρόσθετη προστασία από επιθέσεις phishing
- Έχετε ένα σχέδιο ανάκαμψης για γρήγορη αποκατάσταση των συστημάτων σε περίπτωση επίθεσης
- Δημιουργήστε τακτικά αντίγραφα ασφαλείας των δεδομένων σας
- Μείνετε ενημερωμένοι για τις τελευταίες τάσεις και τακτικές ransomware που χρησιμοποιούν οι εισβολείς
Πηγή: www.bleepingcomputer.com
