

Ερευνητές ασφαλείας στη ρωσική εταιρεία Antivirus, Dr.Web έχουν δημοσιεύσει λεπτομέρειες του νέου botnet που στοχεύει Mac OS X.
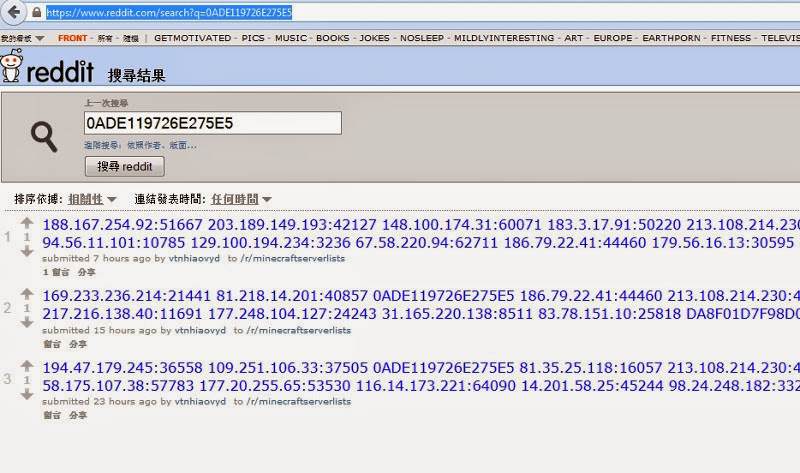
Αυτό που είναι πολύ ενδιαφέρον είναι ότι αυτό το κακόβουλο λογισμικό χρησιμοποιεί τη λειτουργία αναζήτησης του Reddit για να αποκτήσει πρόσβαση σε Command & Control (C & C) servers από τα σχόλια που δημοσιεύονται στην υποκατηγορία του reddit «Mine Craft Server Lists».
Το κακόβουλο λογισμικό υπολογίζει το MD5 hash από την τρέχουσα ημερομηνία και χρησιμοποιεί τα πρώτα 8 bytes του hash για να ψάξει στο reddit. Το αποτέλεσμα περιέχει τις IPs των Server με αριθμούς θυρών.
Το malware που ονομάστηκε «iWorm» φέρεται να έχει μολύνει πάνω από 17.000 υπολογιστές Mac – 4.610 εκ των οποίων βρίσκονται στις ΗΠΑ.
Ο λογαριασμός reddit που χρησιμοποιήθηκε από τους εγκληματίες του κυβερνοχώρου φαίνεται να έχει αφαιρεθεί. Ωστόσο, αυτό δεν πρόκειται να σταματήσει τους «κακούς» από τον έλεγχο του botnet τους, όπου είτε δημιουργούν έναν νέο λογαριασμό ή χρησιμοποιούν οποιεσδήποτε άλλες online υπηρεσίες.
