

Το ransomware (λογισμικό εκβιασμού) δεν απειλεί μόνο νοσοκομεία και μεγάλες εταιρείες. Ένα λάθος κλικ σε ένα συνημμένο ή μια «δωρεάν» εφαρμογή από αμφίβολη πηγή αρκεί για να κλειδώσουν οι φωτογραφίες, τα έγγραφα και τα αρχεία μιας ολόκληρης οικογένειας. Ο επιτιθέμενος κρυπτογραφεί τα αρχεία, ώστε να μην ανοίγουν, και ζητά λύτρα, συνήθως σε κρυπτονόμισμα, για να τα «ξεκλειδώσει». Η καλή είδηση είναι ότι η προστασία από ransomware στο σπίτι δεν απαιτεί ακριβό εξοπλισμό ή ειδικές γνώσεις, αλλά μερικές σωστές συνήθειες.
Πώς φτάνει το ransomware στο σπίτι
Στους οικιακούς χρήστες, το ransomware σπάνια έρχεται με κάποια εντυπωσιακή «διάρρηξη». Συνήθως μπαίνει από την πόρτα που του ανοίγει ο ίδιος ο χρήστης. Σύμφωνα με τη Microsoft, οι πιο συχνοί δρόμοι είναι τα ψεύτικα ή ύποπτα websites, τα απροσδόκητα συνημμένα σε email και οι κακόβουλοι σύνδεσμοι σε μηνύματα, SMS και μέσα κοινωνικής δικτύωσης. Παρόμοια εικόνα δίνει και η πρωτοβουλία No More Ransom, στην οποία συμμετέχει η Europol: το ransomware εξαπλώνεται μέσα από ανασφαλή ή απατηλά websites, λήψεις λογισμικού και κακόβουλα συνημμένα, και στόχος μπορεί να γίνει οποιοσδήποτε.
Ένας δεύτερος, λιγότερο γνωστός δρόμος είναι οι συσκευές του σπιτιού που «βλέπουν» το διαδίκτυο: ο router, ένας οικιακός δίσκος δικτύου (NAS) για τις οικογενειακές φωτογραφίες ή ένας υπολογιστής με ενεργή την απομακρυσμένη επιφάνεια εργασίας. Αν αυτές οι συσκευές δεν ενημερώνονται, οι επιτιθέμενοι μπορούν να τις εντοπίσουν και να τις παραβιάσουν χωρίς κανείς στο σπίτι να κάνει κάποιο λάθος.
Τα αντίγραφα ασφαλείας είναι η καλύτερη ασφάλεια
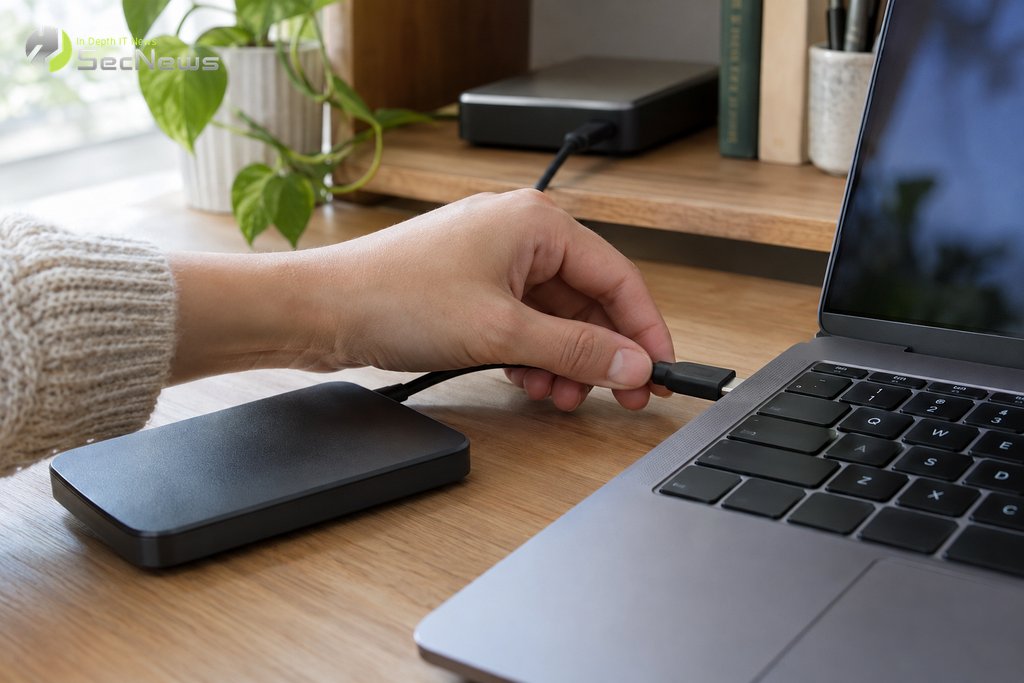
Αν υπάρχει ένα μέτρο που κάνει το ransomware σχεδόν ακίνδυνο, αυτό είναι τα σωστά αντίγραφα ασφαλείας (backup). Όταν τα αρχεία σας υπάρχουν και αλλού, τα λύτρα χάνουν το νόημά τους: καθαρίζετε τον υπολογιστή και επαναφέρετε τα αρχεία. Το βρετανικό Εθνικό Κέντρο Κυβερνοασφάλειας (NCSC) δίνει τρεις βασικές οδηγίες: κρατάτε περισσότερα από ένα αντίγραφα, σε διαφορετικά μέσα, και ένα από αυτά να μην είναι μόνιμα συνδεδεμένο στον υπολογιστή.
Στην πράξη, για ένα σπίτι αυτό σημαίνει έναν εξωτερικό δίσκο, όπου αντιγράφετε τακτικά τα σημαντικά αρχεία και τον αποσυνδέετε αμέσως μετά, καθώς και μια υπηρεσία cloud που κρατά προηγούμενες εκδόσεις των αρχείων. Ο εξωτερικός δίσκος που μένει μόνιμα στη θύρα USB δεν προστατεύει: το ransomware θα κρυπτογραφήσει και αυτόν. Το OneDrive, για παράδειγμα, διαθέτει ενσωματωμένο εντοπισμό ransomware και ιστορικό εκδόσεων, ώστε να μπορείτε να επαναφέρετε τα αρχεία όπως ήταν πριν από την επίθεση. Ιστορικό εκδόσεων προσφέρουν, σε διαφορετικό βαθμό, και άλλες υπηρεσίες cloud, ενώ στους υπολογιστές Mac η ενσωματωμένη λειτουργία Time Machine κάνει αυτόματα αντίγραφα σε εξωτερικό δίσκο. Δοκιμάζετε κάθε λίγους μήνες ότι η επαναφορά πραγματικά λειτουργεί, γιατί ένα αντίγραφο που δεν ανοίγει δεν είναι αντίγραφο.
Δείτε επίσης: Διέρρευσαν τα στοιχεία σας; Πώς να ελέγξετε μετά τη νέα μαζική διαρροή των ShinyHunters
Ενημερώσεις και ενσωματωμένη προστασία
Πολλές επιθέσεις εκμεταλλεύονται κενά ασφαλείας που έχουν ήδη διορθωθεί. Ενεργοποιήστε τις αυτόματες ενημερώσεις στο λειτουργικό σύστημα, στο πρόγραμμα περιήγησης, στις εφαρμογές και στο κινητό, και κάντε επανεκκίνηση στον υπολογιστή τουλάχιστον μία φορά την εβδομάδα, όπως συστήνει η Microsoft, ώστε να εφαρμόζονται. Το ίδιο ισχύει για τον router και για το NAS: μπείτε στις ρυθμίσεις τους και ελέγξτε ότι έχουν την τελευταία έκδοση λογισμικού.
Στα Windows 10 και 11, η ενσωματωμένη Ασφάλεια των Windows αρκεί για τους περισσότερους οικιακούς χρήστες, αρκεί να είναι ενεργή. Αξίζει να ενεργοποιήσετε και τη λειτουργία «Ελεγχόμενη πρόσβαση σε φακέλους», από την ενότητα Προστασία από ιούς και απειλές > Προστασία από ransomware. Η λειτουργία αυτή επιτρέπει μόνο σε εγκεκριμένα προγράμματα να αλλάζουν τα αρχεία στους σημαντικούς φακέλους, όπως τα Έγγραφα και οι Εικόνες, και έτσι μπλοκάρει ένα άγνωστο πρόγραμμα που προσπαθεί να τα κρυπτογραφήσει.
Προσοχή σε email, συνημμένα και λήψεις
Το phishing (ηλεκτρονικό ψάρεμα) παραμένει ο πιο συνηθισμένος τρόπος για να φτάσει το ransomware σε έναν υπολογιστή. Μην ανοίγετε συνημμένα που δεν περιμένατε, ακόμη κι αν φαίνεται να έρχονται από γνωστή εταιρεία ή από φίλο. Αν ένα έγγραφο του Office σας ζητήσει να «ενεργοποιήσετε το περιεχόμενο» ή τις μακροεντολές για να το δείτε, κλείστε το: αυτό είναι κλασικό κόλπο για να εκτελεστεί κακόβουλος κώδικας. Προσέξτε επίσης τα ορθογραφικά λάθη, τις παράξενες διευθύνσεις αποστολέα και τα μηνύματα που σας πιέζουν να κάνετε κάτι αμέσως.
Κατεβάζετε προγράμματα και παιχνίδια μόνο από τις επίσημες σελίδες των εταιρειών ή από τα επίσημα καταστήματα εφαρμογών. Αν τα παιδιά χρησιμοποιούν τον ίδιο υπολογιστή, δημιουργήστε τους δικό τους λογαριασμό χωρίς δικαιώματα διαχειριστή, ώστε ένα ύποπτο αρχείο να μην μπορεί να εγκατασταθεί ελεύθερα. Τέλος, ενεργοποιήστε τον έλεγχο ταυτότητας δύο βημάτων στο email και στους λογαριασμούς cloud, για να μην μπορεί κάποιος να μπει σε αυτούς ακόμη κι αν κλέψει τον κωδικό σας.
Αν πέσετε θύμα ransomware στο σπίτι: τι να κάνετε
Αν δείτε ξαφνικά ότι τα αρχεία σας έχουν αλλάξει κατάληξη και δεν ανοίγουν, ή εμφανιστεί μήνυμα που ζητά λύτρα, μην πανικοβληθείτε. Η τεχνική ομάδα του SecNews προτείνει τα εξής βήματα:
- Αποσυνδέστε τη συσκευή από το Wi-Fi και το καλώδιο δικτύου, καθώς και κάθε εξωτερικό δίσκο, ώστε η μόλυνση να μην περάσει σε άλλες συσκευές ή στα αντίγραφά σας.
- Μην πληρώσετε τα λύτρα. Οι αρχές και η Europol συστήνουν να μην πληρώνετε, γιατί δεν υπάρχει καμία εγγύηση ότι θα πάρετε πίσω τα αρχεία σας και τα χρήματα χρηματοδοτούν τους εγκληματίες.
- Αναζητήστε δωρεάν εργαλείο αποκρυπτογράφησης στο nomoreransom.org, όπου θα βρείτε δωρεάν εργαλεία για πολλές γνωστές οικογένειες ransomware.
- Καταγγείλτε το περιστατικό στη Διεύθυνση Δίωξης Κυβερνοεγκλήματος, στο τηλέφωνο 11188 ή ηλεκτρονικά μέσω του gov.gr.
Στη συνέχεια, καθαρίστε τη συσκευή με πρόγραμμα προστασίας ή, ακόμη καλύτερα, κάντε πλήρη επανεγκατάσταση του λειτουργικού συστήματος, και μόνο τότε επαναφέρετε τα αρχεία από το αντίγραφο ασφαλείας. Αν πληρώσατε ήδη με κάρτα, επικοινωνήστε αμέσως με την τράπεζά σας, γιατί μπορεί να καταφέρει να μπλοκάρει τη συναλλαγή. Αλλάξτε επίσης τους κωδικούς των λογαριασμών που χρησιμοποιούσατε στη μολυσμένη συσκευή, από άλλη, καθαρή συσκευή.
Η προστασία από ransomware στο σπίτι στηρίζεται σε τρία απλά πράγματα: αντίγραφα ασφαλείας που δεν μένουν συνδεδεμένα, συσκευές που ενημερώνονται και λίγη καχυποψία απέναντι σε κάθε απροσδόκητο μήνυμα. Αν τα εφαρμόσετε, ακόμη και η χειρότερη επίθεση θα σας κοστίσει λίγες ώρες αντί για τις αναμνήσεις μιας ζωής.
Δείτε επίσης: Απάτες με AI: Ψεύτικες κλήσεις τραπεζών και deepfakes – πώς να μην πέσετε θύμα
☁️ Κρατήστε ασφαλή αντίγραφα με Proton Drive
Κρυπτογραφημένος cloud αποθηκευτικός χώρος από την Proton — προστατέψτε τα αρχεία σας από ransomware, βλάβες και απώλεια δεδομένων, με end-to-end κρυπτογράφηση.
- ✔ End-to-end κρυπτογραφημένα αρχεία & αντίγραφα
- ✔ Ιστορικό εκδόσεων — ανάκτηση αρχείων μετά από ransomware
- ✔ Δωρεάν χώρος — συγχρονισμός σε όλες τις συσκευές
Ο σύνδεσμος είναι συνεργατικός (affiliate) — το SecNews ενδέχεται να λάβει προμήθεια χωρίς επιπλέον κόστος για εσάς. Δεν επηρεάζει την ανεξαρτησία της αρθρογραφίας μας.
Δείτε επίσης: Χάκαραν την ASOS: μήνυμα από τους hackers σε χρήστες της εφαρμογής, τι να κάνεις τώρα
