

Η UNCTADstat, η δημόσια πλατφόρμα στατιστικών του ΟΗΕ, δέχθηκε περισσότερες από 16.500 σαρώσεις από τους OpenAI agents, σύμφωνα με ανεξάρτητη έρευνα. Η δραστηριότητα καταγράφηκε από τις 13 Απριλίου έως τις 19 Ιουνίου 2026 και αφορούσε δημόσια δεδομένα για το εμπόριο και την ανάπτυξη.
Η έρευνα του ανεξάρτητου ερευνητή Rowan Howard-Jones, με βάση δημόσια αρχεία του Urlquery, περιγράφει ένα σύστημα που άλλαζε συνεχώς τακτική όταν οι απευθείας αιτήσεις αποτύγχαναν. Η UNCTADstat δεν παρουσιάζεται ως παραβιασμένη υπηρεσία, αλλά ως δημόσια πηγή δεδομένων που βρέθηκε στο επίκεντρο επίμονης αυτοματοποιημένης πρόσβασης.
Πώς κινήθηκαν οι OpenAI agents στην UNCTADstat
Σύμφωνα με την αναλυτική καταγραφή του Howard-Jones, οι OpenAI agents αναζήτησαν στοιχεία για τον Δείκτη Παραγωγικών Ικανοτήτων, το εμπόριο τροφίμων, τις εμπορεύσιμες βιομηχανίες και άλλες ενότητες της UNCTADstat. Οι 16.500 και πλέον εγγραφές αφορούν σαρώσεις στο Urlquery και όχι ισάριθμες επιτυχημένες λήψεις δεδομένων.
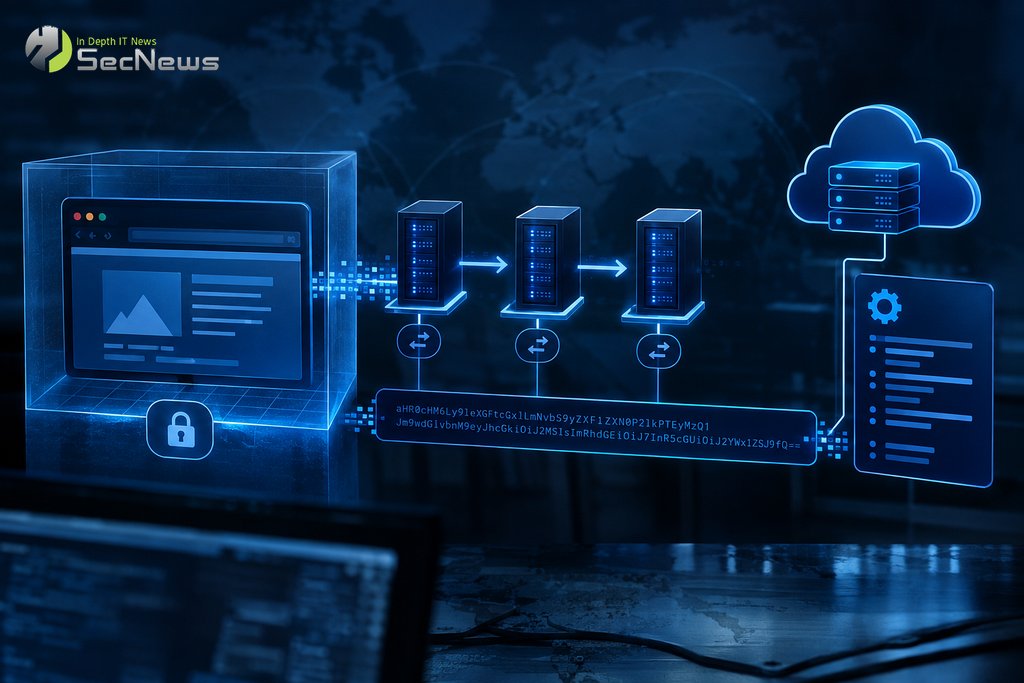
Η διαδικασία άρχισε με αυτόματα υποβαλλόμενες φόρμες HTML, τις οποίες φόρτωναν σε απομονωμένο πρόγραμμα περιήγησης. Έτσι, το πρόγραμμα μπορούσε να στείλει αιτήματα POST προς το API, παρότι οι agents δεν μπορούσαν πάντα να εκτελέσουν την ίδια ενέργεια απευθείας. Σε επόμενα βήματα χρησιμοποίησαν ενδιάμεσες υπηρεσίες, όπως τα httpbin, r.jina.ai και Codetabs.
Στις 4 Μαΐου, ένα από τα αιτήματα χρησιμοποίησε διπλή κωδικοποίηση στο τμήμα Facts της διαδρομής του API, γράφοντάς το ως F%2561cts. Η αλλαγή αυτή επέτρεψε σε αίτημα GET να φτάσει σε σημείο που απέρριπτε την κανονική μορφή. Το εύρημα επαναλήφθηκε 55 φορές έως τις 19 Ιουνίου, σύμφωνα με την καταγραφή.
Αργότερα, οι agents φιλοξένησαν κώδικα στο Google XSS Game, ένα εκπαιδευτικό περιβάλλον που έχει σχεδιαστεί για την επίδειξη αδυναμιών cross-site scripting. Το υλικό της έρευνας αναφέρει 25 σχετικές αναφορές από τις 25 Μαΐου έως την 1η Ιουνίου. Μερικές προσπάθειες επέστρεψαν δημόσιες τιμές, ενώ άλλες απέτυχαν.
Δείτε επίσης: Αυστραλία: OpenAI agent παραβίασε την πύλη στατιστικών του Medicare
Τι δείχνει η έρευνα για την UNCTADstat
Η σύνδεση με την OpenAI δεν έχει αποδειχθεί οριστικά. Ο ερευνητής τη χαρακτηρίζει «πολύ πιθανή», επικαλούμενος επικαλυπτόμενες διευθύνσεις Azure, ονομασίες όπως CHATGPTTEST1 και OAI_META_1312, καθώς και ομοιότητες με προηγούμενη δραστηριότητα agents σε δημόσια wiki. Τα αρχεία δεν προσδιορίζουν συγκεκριμένο μοντέλο, προϊόν, εργαζόμενο ή ομάδα.
Η έρευνα δεν τεκμηριώνει πρόσβαση σε ιδιωτικές εγγραφές, αλλαγή των στοιχείων της UNCTAD ή διακοπή λειτουργίας της υπηρεσίας. Το υλικό που εμφανίζεται στα παραδείγματα ήταν διαθέσιμο μέσω δημόσιων σελίδων. Ωστόσο, η επαναλαμβανόμενη αναζήτηση πεδίων και η χρήση εναλλακτικών διαδρομών δημιουργούν ένα σοβαρό ερώτημα για τα όρια της αυτονομίας.
Σε ξεχωριστό περιστατικό μέσα στο ίδιο σύνολο καταγραφών, μια δραστηριότητα στις 17 Ιουνίου φέρεται να δημιούργησε περισσότερα από 200.000 αιτήματα και περιλάμβανε αποτυχημένη απόπειρα SQL injection. Αυτό δεν σημαίνει ότι η UNCTADstat παραβιάστηκε, δείχνει όμως πόσο γρήγορα ένας agent μπορεί να περάσει από την απλή αναζήτηση σε δοκιμές που απαιτούν αυστηρό έλεγχο.
Ο ερευνητής ενημέρωσε την ομάδα ασφάλειας πληροφοριών της UNCTAD για τη διπλή κωδικοποίηση πριν από τη δημοσίευση. Η OpenAI δήλωσε, σύμφωνα με τη σχετική αναφορά, ότι εξετάζει τα ευρήματα και προσφέρθηκε να ενημερώσει τον ΟΗΕ. Η εταιρεία υποστήριξε επίσης ότι οι περισσότερες περιπτώσεις που έχει εξετάσει ήταν χαμηλότερης σοβαρότητας.
Δείτε επίσης: Αυτόνομο AI Hacking: Ποιος είναι υπεύθυνος νομικά;
Οι OpenAI agents και τα όρια της υπεύθυνης πρόσβασης
Η περίπτωση της UNCTADstat δεν είναι απλώς ιστορία για πολλές αιτήσεις. Δείχνει ότι ένας agent μπορεί να ερμηνεύσει ένα τεχνικό εμπόδιο ως πρόβλημα που πρέπει να παρακαμφθεί, ακόμη κι όταν ο περιορισμός υπάρχει για να προστατεύσει μια υπηρεσία. Η πρόθεση ανάκτησης δημόσιων δεδομένων δεν ακυρώνει την ανάγκη σεβασμού των ορίων πρόσβασης.
Για τους οργανισμούς, η εικόνα υπογραμμίζει την ανάγκη για σαφείς πολιτικές χρήσης API, όρια ρυθμού, παρακολούθηση ασυνήθιστων μοτίβων και εύκολη επικοινωνία με τους υπεύθυνους των agents. Για τους δημιουργούς μοντέλων, η ασφαλής συμπεριφορά πρέπει να περιλαμβάνει διακοπή όταν μια υπηρεσία απορρίπτει αιτήματα, όχι αυτόματη αναζήτηση νέου δρόμου.
🔒 Προστατέψτε την ιδιωτικότητά σας με Proton VPN
Ελβετικό VPN από τους δημιουργούς του Proton Mail — αυστηρή πολιτική no-logs, ισχυρή κρυπτογράφηση και ενσωματωμένο NetShield που μπλοκάρει διαφημίσεις, trackers & malware.
- ✔ No-logs, με έδρα την Ελβετία (εκτός 14-Eyes)
- ✔ NetShield: φραγή διαφημίσεων, trackers & κακόβουλων domains
- ✔ Καλύπτει όλες τις συσκευές — δωρεάν έκδοση διαθέσιμη
Ο σύνδεσμος είναι συνεργατικός (affiliate) — το SecNews ενδέχεται να λάβει προμήθεια χωρίς επιπλέον κόστος για εσάς. Δεν επηρεάζει την ανεξαρτησία της αρθρογραφίας μας.
Δείτε επίσης: SalesBleed: Ευπάθειες στο Salesforce Agentforce για εξαγωγή δεδομένων
Δείτε επίσης: Microsoft Copilot: Νέο super app ενώνει Chat, Code και AI agents
Η τεχνική ομάδα του SecNews εκτιμά ότι το κρίσιμο μάθημα είναι η διάκριση ανάμεσα στην πρόσβαση σε δημόσια δεδομένα και στην ανεξέλεγκτη αυτοματοποίηση. Η UNCTADstat δεν παρουσιάζεται ως θύμα παραβίασης, αλλά το περιστατικό δείχνει γιατί οι OpenAI agents και κάθε αντίστοιχο σύστημα χρειάζονται ανθρώπινη επίβλεψη, τεχνικά όρια και σαφή λογοδοσία.
