

Η Australian Cyber Security Centre (ACSC) εξέδωσε προειδοποίηση για μια μαζική εκστρατεία εκμετάλλευσης CMS που στοχεύει ιστοσελίδες παγκοσμίως. Η εκστρατεία εκμετάλλευσης CMS, όπως περιγράφεται, βασίζεται σε ενεργό σκανάρισμα για γνωστές ευπάθειες και γρήγορη εγκατάσταση webshells (και στην Αυστραλία), με ιδιαίτερη πίεση σε μικρομεσαίες επιχειρήσεις. Σύμφωνα με την ανακοίνωση, οι δράστες «σαρώνουν» το διαδίκτυο για ευάλωτες εγκαταστάσεις και αξιοποιούν γνωστές αδυναμίες σε πλατφόρμες και πρόσθετα για να εγκαταστήσουν webshells και να αποκτήσουν απομακρυσμένο έλεγχο.
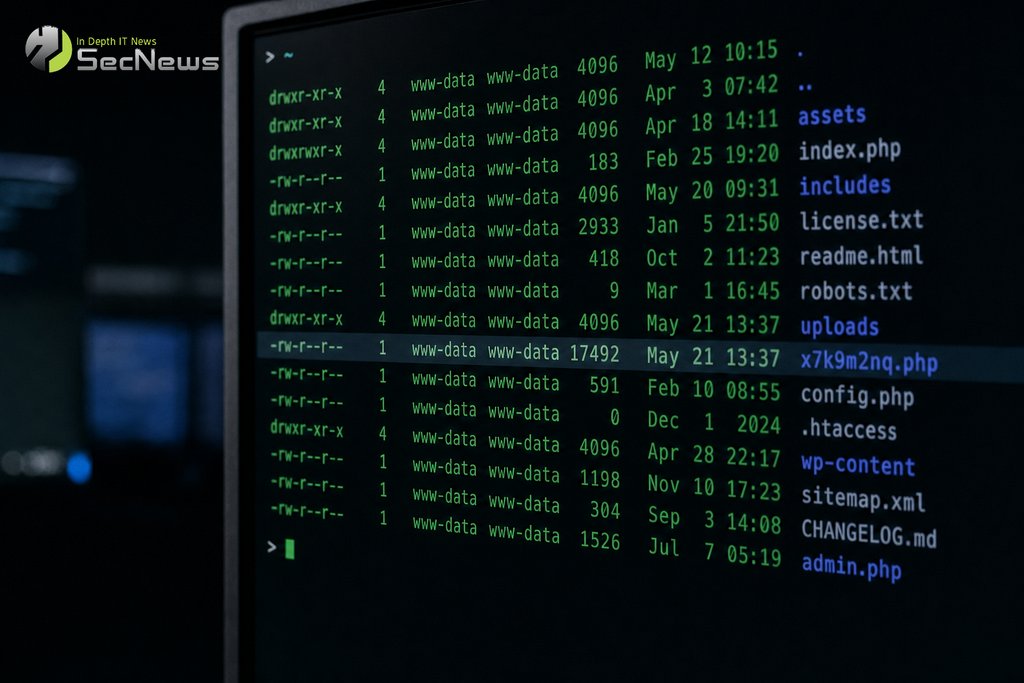
Η ACSC τονίζει ότι τα σενάρια της εκστρατείας εκμετάλλευσης CMS σχετίζονται κυρίως με ευπάθειες που επιτρέπουν unauthenticated file upload, remote code execution (RCE), SSRF ή και ζητήματα deserialisation, με αποτέλεσμα ο εισβολέας να μπορεί να «φυτέψει» ένα webshell και να το χρησιμοποιήσει ως μόνιμη κερκόπορτα. Περισσότερες τεχνικές λεπτομέρειες και ο κατάλογος των λογισμικών βρίσκονται στη σχετική προειδοποίηση της ACSC.
Δείτε επίσης: Η ACSC προειδοποιεί για ευπάθεια πρόσβασης SonicWall
Τι μπορεί να κάνει ένας webshell σε μια παραβιασμένη ιστοσελίδα
Ένα webshell είναι συνήθως ένα μικρό script (π.χ. PHP) που ανεβαίνει στον server και επιτρέπει στον δράστη να εκτελεί εντολές, να ανεβάζει/κατεβάζει αρχεία και να κινείται στο σύστημα σαν να ήταν νόμιμος διαχειριστής. Η ACSC προειδοποιεί ότι οι επιπτώσεις δεν περιορίζονται σε απλή «αλλοίωση» του site: μπορούν να υπάρξουν κλοπές διαπιστευτηρίων από φόρμες, εξαγωγή δεδομένων που βρίσκονται στο webroot, καθώς και εγκατάσταση επιπλέον malware για περαιτέρω επιθέσεις.
Ακόμη και όταν η αρχική διείσδυση γίνεται σε ένα «απλό» website, ένα webshell μπορεί να αποτελέσει εφαλτήριο για ευρύτερη παραβίαση δικτύου, ειδικά αν ο server επικοινωνεί με εσωτερικά συστήματα, βάσεις δεδομένων ή back-office υπηρεσίες. Γι’ αυτό η ACSC συνιστά τα περιστατικά με webshell να αντιμετωπίζονται ως πλήρης συμβιβασμός (full compromise) και όχι ως μεμονωμένη αλλοίωση αρχείων.
Εκστρατεία εκμετάλλευσης CMS: πλατφόρμες και CVE στην προειδοποίηση
Στην ανακοίνωση, η ACSC παραθέτει ενδεικτικά λογισμικά, plugins και CVE που φέρεται να αξιοποιούνται σε πραγματικές επιθέσεις στο πλαίσιο της εκστρατείας εκμετάλλευσης CMS. Η λίστα είναι εκτενής και περιλαμβάνει πολλαπλά οικοσυστήματα, με έμφαση σε WordPress plugins, αλλά και αναφορές σε άλλα CMS όπως Craft, MaxSite, MetInfo και Joomla.
Μεταξύ άλλων αναφέρονται ευπάθειες σε: Simple File List (CVE-2025-34085 / CVE-2020-36847), WavePlayer (CVE-2025-12057), BerqWP (CVE-2025-7443), WPBookit (CVE-2025-7852), Ninja Forms (CVE-2026-0740), ThemeREX Addons (CVE-2026-1969), Breeze Cache (CVE-2026-3844), pay-uz (CVE-2026-31843), ACF Extended (CVE-2025-13486), Sneeit Framework (CVE-2025-6389), WPvivid Backup (CVE-2026-1357), Gravity Forms (CVE-2025-12352), GutenKit/Hunk Companion (πιθανό CVE-2024-9234), καθώς και Craft CMS (CVE-2025-32432), MaxSite CMS (CVE-2026-3395), MetInfo CMS (CVE-2026-29014) και Joomla JCE (CVE-2026-48907), όπως αναφέρονται από την ACSC.
Τι πρέπει να κάνουν οι διαχειριστές: έλεγχοι, απομόνωση, ενημερώσεις
Η ACSC προτείνει μια σειρά από άμεσα βήματα για όσους φοβούνται ότι επηρεάζονται από την εκστρατεία εκμετάλλευσης CMS, ξεκινώντας από επιθεώρηση του CMS για webshells και έλεγχο του web directory για «ανώμαλες» αλλαγές σε public-facing αρχεία. Αν εντοπιστεί ευάλωτο plugin, συστήνεται επιπλέον έλεγχος για ύποπτη δημιουργία αρχείων μέσα στους φακέλους του plugin, καθώς και ανασκόπηση access logs για ύποπτα GET/POST προς μονοπάτια webshell.
Εφόσον εντοπιστεί webshell, ο server πρέπει να θεωρηθεί συμβιβασμένος: απομόνωση, audit σε authentication logs και network logs για ύποπτες συνδέσεις, αναδρομή σε ιστορικά logs για τον αρχικό τρόπο εκμετάλλευσης, αλλά και αναζήτηση ενδείξεων επιμονής (persistence), πλευρικής κίνησης (lateral movement) και επιπλέον malware. Στο κομμάτι της αποκατάστασης, η οδηγία είναι σαφής: patch των ευάλωτων συστημάτων για να αποφευχθεί επαναμόλυνση, καραντίνα/αφαίρεση κακόβουλων αρχείων και, αν χρειάζεται, επαναφορά από πρόσφατο γνωστό «καθαρό» backup.
Δείτε επίσης: iCagenda: Κρίσιμη ευπάθεια RCE εκμεταλλεύεται σε Joomla site
Σε πιο «προληπτικό» επίπεδο, η ACSC προτρέπει τους οργανισμούς να κρατούν core και plugins πλήρως ενημερωμένα, να εξετάσουν αυτοματοποιημένη εφαρμογή patches όπου είναι εφικτό, να απενεργοποιούν προσωρινά plugins με ενεργή εκμετάλλευση, αλλά και να εφαρμόζουν ελέγχους όπως read-only web directories όπου γίνεται, παρακολούθηση/μπλοκάρισμα μη αναμενόμενης δημιουργίας αρχείων, περιορισμούς πρόσβασης σε paths και monitoring για νέες διεργασίες που «γεννιούνται» από τον webserver (τυπική συμπεριφορά webshell).
Για επιχειρήσεις που βασίζονται σε τρίτους για τη φιλοξενία ή τη διαχείριση των ιστοσελίδων τους, η «συνταγή» είναι να μοιραστούν την προειδοποίηση με τον πάροχο και να ζητήσουν επιβεβαίωση ότι έχουν εφαρμοστεί patches, ότι υπάρχουν έλεγχοι ακεραιότητας (file integrity) και ότι τα logs παρακολουθούνται συστηματικά. Η τεχνική ομάδα του SecNews σημειώνει ότι τέτοιου τύπου καμπάνιες συνήθως «κερδίζουν» από καθυστερήσεις ενημερώσεων: όσο πιο γρήγορα μπει patch, τόσο μικρότερο το παράθυρο έκθεσης.
🔒 Προστατέψτε την ιδιωτικότητά σας με Proton VPN
Ελβετικό VPN από τους δημιουργούς του Proton Mail — αυστηρή πολιτική no-logs, ισχυρή κρυπτογράφηση και ενσωματωμένο NetShield που μπλοκάρει διαφημίσεις, trackers & malware.
- ✔ No-logs, με έδρα την Ελβετία (εκτός 14-Eyes)
- ✔ NetShield: φραγή διαφημίσεων, trackers & κακόβουλων domains
- ✔ Καλύπτει όλες τις συσκευές — δωρεάν έκδοση διαθέσιμη
Ο σύνδεσμος είναι συνεργατικός (affiliate) — το SecNews ενδέχεται να λάβει προμήθεια χωρίς επιπλέον κόστος για εσάς. Δεν επηρεάζει την ανεξαρτησία της αρθρογραφίας μας.
