

Ένα ιδιαίτερα σοβαρό κενό ασφαλείας εντοπίστηκε στο PolyScope 5, το λογισμικό που χρησιμοποιείται στα συνεργατικά ρομπότ της Universal Robots, προκαλώντας έντονη ανησυχία στον χώρο της βιομηχανικής κυβερνοασφάλειας. Η ευπάθεια, η οποία έλαβε την κωδική ονομασία CVE-2026-8153, αξιολογήθηκε με βαθμολογία CVSS 9,8, κάτι που την κατατάσσει στις πλέον κρίσιμες απειλές για βιομηχανικά συστήματα αυτοματισμού.
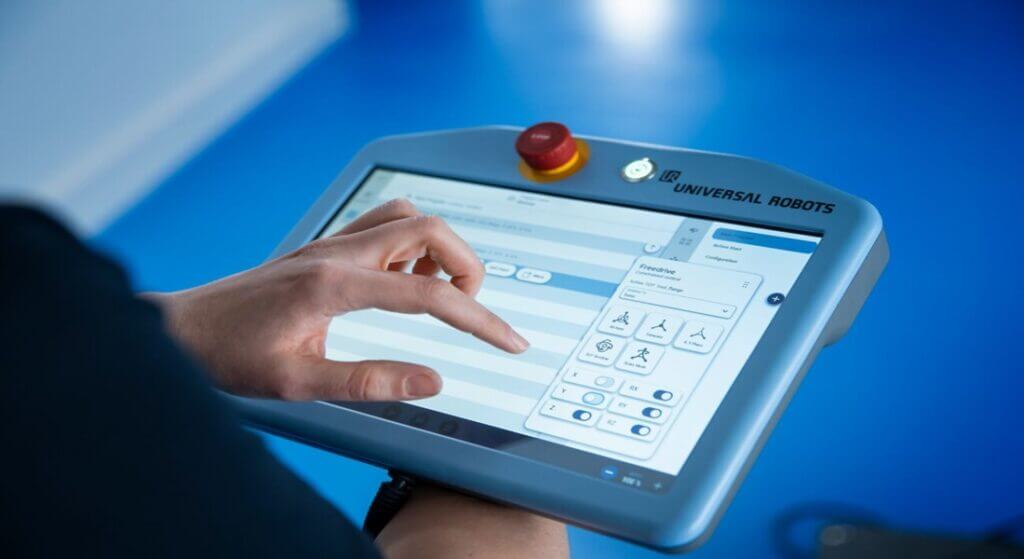
Σύμφωνα με τις τεχνικές πληροφορίες που δημοσιοποιήθηκαν, το πρόβλημα επηρεάζει όλες τις εκδόσεις πριν από το PolyScope 5.25.1 και επιτρέπει σε έναν απομακρυσμένο επιτιθέμενο να εκτελέσει αυθαίρετες εντολές απευθείας στο λειτουργικό σύστημα του ρoμπότ. Το μόνο που απαιτείται είναι πρόσβαση στη δικτυακή θύρα του Dashboard Server, ενός μηχανισμού διαχείρισης που χρησιμοποιείται για τον απομακρυσμένο έλεγχο και την παρακολούθηση των ρομπότ.
Universal Robots PolyScope 5: Πώς λειτουργεί η ευπάθεια command injection
Η αδυναμία ασφαλείας σχετίζεται με ελλιπή φιλτραρίσματα input data. Ο Dashboard Server δέχεται εντολές από τον χρήστη και τις προωθεί στο υποκείμενο λειτουργικό σύστημα χωρίς να απομονώνει σωστά ειδικούς χαρακτήρες ή κακόβουλα payloads.
Δείτε επίσης: KnowledgeDeliver LMS: Ευπάθεια επιτρέπει RCE επιθέσεις
Αυτό επιτρέπει σε έναν εισβολέα να “εισάγει” δικές του εντολές μέσα στα δεδομένα που αποστέλλονται προς το ρoμπότ. Εφόσον το σύστημα αποδεχθεί αυτές τις εντολές, τις εκτελεί με πλήρη δικαιώματα διαχειριστή, δίνοντας ουσιαστικά στον επιτιθέμενο απόλυτο έλεγχο της συσκευής.
Σε πρακτικό επίπεδο, μια τέτοια επίθεση θα μπορούσε να επιτρέψει την αλλοίωση ρυθμίσεων, την εγκατάσταση κακόβουλου λογισμικού, την παρεμπόδιση λειτουργιών παραγωγής ή ακόμη και τη χειραγώγηση της συμπεριφοράς του ίδιου του ρομπότ.
Η ευπάθεια ανακαλύφθηκε από τη Vera Mens της Claroty Team82, ενώ η διαδικασία αποκάλυψης πραγματοποιήθηκε σε συνεργασία με τη CISA και την CERT/CC μέσω της πλατφόρμας VINCE.
Τα συνεργατικά ρομπότ στο επίκεντρο των κυβερνοεπιθέσεων
Τα λεγόμενα collaborative robots ή cobots χρησιμοποιούνται ολοένα και περισσότερο σε εργοστάσια, αποθήκες και γραμμές παραγωγής, καθώς έχουν σχεδιαστεί για να εργάζονται δίπλα σε ανθρώπους. Σε αντίθεση με τα παραδοσιακά βιομηχανικά ρoμπότ που λειτουργούν απομονωμένα μέσα σε προστατευμένους χώρους, τα cobots αλληλεπιδρούν άμεσα με το προσωπικό.
Αυτό ακριβώς κάνει τέτοιες ευπάθειες ιδιαίτερα επικίνδυνες. Ένα παραβιασμένο ρομπότ δεν αποτελεί μόνο απειλή για δεδομένα ή εταιρικά συστήματα, αλλά δυνητικά και για τη σωματική ασφάλεια εργαζομένων.
Οι ειδικοί ασφαλείας προειδοποιούν ότι σε περίπτωση πλήρους παραβίασης, ένας επιτιθέμενος θα μπορούσε να τροποποιήσει κινήσεις, ταχύτητες ή λειτουργίες ασφαλείας του ρoμπότ, δημιουργώντας απρόβλεπτες και επικίνδυνες καταστάσεις μέσα σε βιομηχανικό περιβάλλον.
Παρότι μέχρι στιγμής δεν υπάρχουν γνωστές δημόσιες επιθέσεις που να εκμεταλλεύονται ενεργά το συγκεκριμένο κενό ασφαλείας, η φύση της ευπάθειας θεωρείται εξαιρετικά ανησυχητική.
Η σημασία της δικτυακής απομόνωσης στα εργοστάσια
Η Universal Robots ξεκαθάρισε ότι τα προϊόντα της δεν έχουν σχεδιαστεί ώστε να είναι απευθείας προσβάσιμα από το διαδίκτυο. Στις περισσότερες περιπτώσεις, τα εταιρικά firewalls μπλοκάρουν εξωτερική πρόσβαση στον Dashboard Server.
Δείτε επίσης: Το Wireshark 4.6.6 διορθώνει ευπάθειες ROHC Parser
Ωστόσο, το πραγματικό πρόβλημα εντοπίζεται στα εσωτερικά εταιρικά δίκτυα. Αν ένας σταθμός εργασίας ή ένας server μέσα στο ίδιο βιομηχανικό περιβάλλον παραβιαστεί μέσω phishing, ransomware ή άλλης επίθεσης, τότε ο δράστης μπορεί σχετικά εύκολα να κινηθεί πλευρικά προς το ρομπότ.
🔒 Προστατέψτε την ιδιωτικότητά σας με Proton VPN
Ελβετικό VPN από τους δημιουργούς του Proton Mail — αυστηρή πολιτική no-logs, ισχυρή κρυπτογράφηση και ενσωματωμένο NetShield που μπλοκάρει διαφημίσεις, trackers & malware.
- ✔ No-logs, με έδρα την Ελβετία (εκτός 14-Eyes)
- ✔ NetShield: φραγή διαφημίσεων, trackers & κακόβουλων domains
- ✔ Καλύπτει όλες τις συσκευές — δωρεάν έκδοση διαθέσιμη
Ο σύνδεσμος είναι συνεργατικός (affiliate) — το SecNews ενδέχεται να λάβει προμήθεια χωρίς επιπλέον κόστος για εσάς. Δεν επηρεάζει την ανεξαρτησία της αρθρογραφίας μας.
Οι ερευνητές επισημαίνουν ότι πολλά εργοστάσια εξακολουθούν να λειτουργούν με ανεπαρκή δικτυακή τμηματοποίηση, επιτρέποντας σε κρίσιμα OT συστήματα να επικοινωνούν άμεσα με κοινά IT δίκτυα γραφείου. Αυτό αυξάνει σημαντικά τον κίνδυνο εξάπλωσης μιας κυβερνοεπίθεσης.
Η εταιρεία κάλεσε όλους τους πελάτες και integrators να προχωρήσουν άμεσα στην εγκατάσταση της έκδοσης PolyScope 5.25.1 ή νεότερης, καθώς το διαθέσιμο patch διορθώνει πλήρως το πρόβλημα.
Η κυβερνοασφάλεια γίνεται κρίσιμο ζήτημα για τη ρομποτική
Η υπόθεση της Universal Robots αναδεικνύει μια νέα πραγματικότητα για τη βιομηχανία αυτοματισμού: τα ρομπότ πλέον δεν είναι απομονωμένες μηχανές, αλλά συνδεδεμένα ψηφιακά συστήματα που μπορούν να αποτελέσουν στόχο κυβερνοεγκληματιών.
Δείτε επίσης: Ghost CMS ευπάθεια: Παραβίαση 700+ sites και ClickFix επιθέσεις
Καθώς οι “έξυπνες” γραμμές παραγωγής, τα Industrial IoT δίκτυα και οι αυτοματοποιημένες εγκαταστάσεις γίνονται ο κανόνας, οι κυβερνοεπιθέσεις στον χώρο της βιομηχανίας αναμένεται να αυξηθούν σημαντικά τα επόμενα χρόνια.
Οι οργανισμοί καλούνται πλέον να αντιμετωπίζουν τα ρομπότ με την ίδια σοβαρότητα που αντιμετωπίζουν servers, cloud υποδομές και εταιρικά endpoints. Διαφορετικά, ακόμη και μια φαινομενικά απλή ευπάθεια command injection μπορεί να εξελιχθεί σε σοβαρή απειλή για την παραγωγή, τα δεδομένα και – σε ακραίες περιπτώσεις – την ανθρώπινη ασφάλεια.
